Payload-and-Polyglot-Lists

GromHacks Labs – Les listes de payloads qu'ils ne veulent pas que vous ayez. 1 324 sondes d'injection envoyées depuis le vaisseau mère pour détecter…

GromHacks Labs – Les listes de payloads qu'ils ne veulent pas que vous ayez. 1 324 sondes d'injection envoyées depuis le vaisseau mère pour détecter…

Outil automatisé d'attaque de l'homme du milieu.

Déployez votre propre laboratoire de tests d'intrusion d'applications web avec docker et docker-compose, webgoat, dvwap, bwapp et Juice Shop

Une collection de ressources utiles pour pirater WordPress et ses plugins et thèmes

Vérification d'outil : CVE-2021-41773, CVE-2021-42013, CVE-2020-17519

Relaie l'authentification NTLM coercée vers LDAP et effectue des écritures en tant que la victime en récupérant sa clé de session via un canal…

Un WebShell PHP puissant et agréable

Tous les supports de la conférence Black Hat de Gareth Heyes : CSS : la bombe dans votre boîte de réception.

Script simple pour automatiser le brute-force des vulnérabilités d'injection SQL aveugles

Outil essentiel pour trouver les attaques par injection aveugle.

fastjson-1.2.47

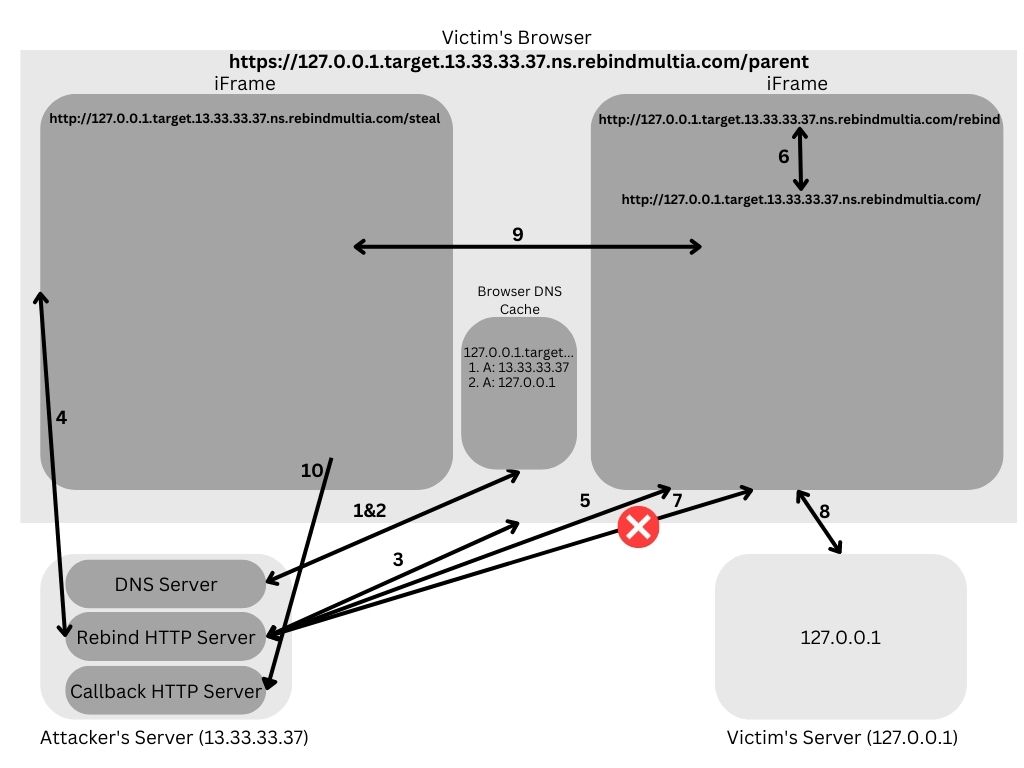
Outil d'attaque de re-liaison DNS exploitant plusieurs enregistrements A pour contourner la politique de même origine et exfiltrer des données depuis…

webuploader-v-0.1.15未授权-任意文件上传

Hands-on AWS WAF training game with tutorials, scored labs, and exams where players write Web ACL rules to block real attack shapes while avoiding…

AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…

Outil basé sur Java pour détecter les fichiers Adobe Flex SWF vulnérables à la CVE-2011-2461, utilisable comme utilitaire en ligne de commande ou…

Un script python vénère au statut de hacker 100% vérifié pour transformer les identifiants Apple en croustillant aux pommes #nicememe

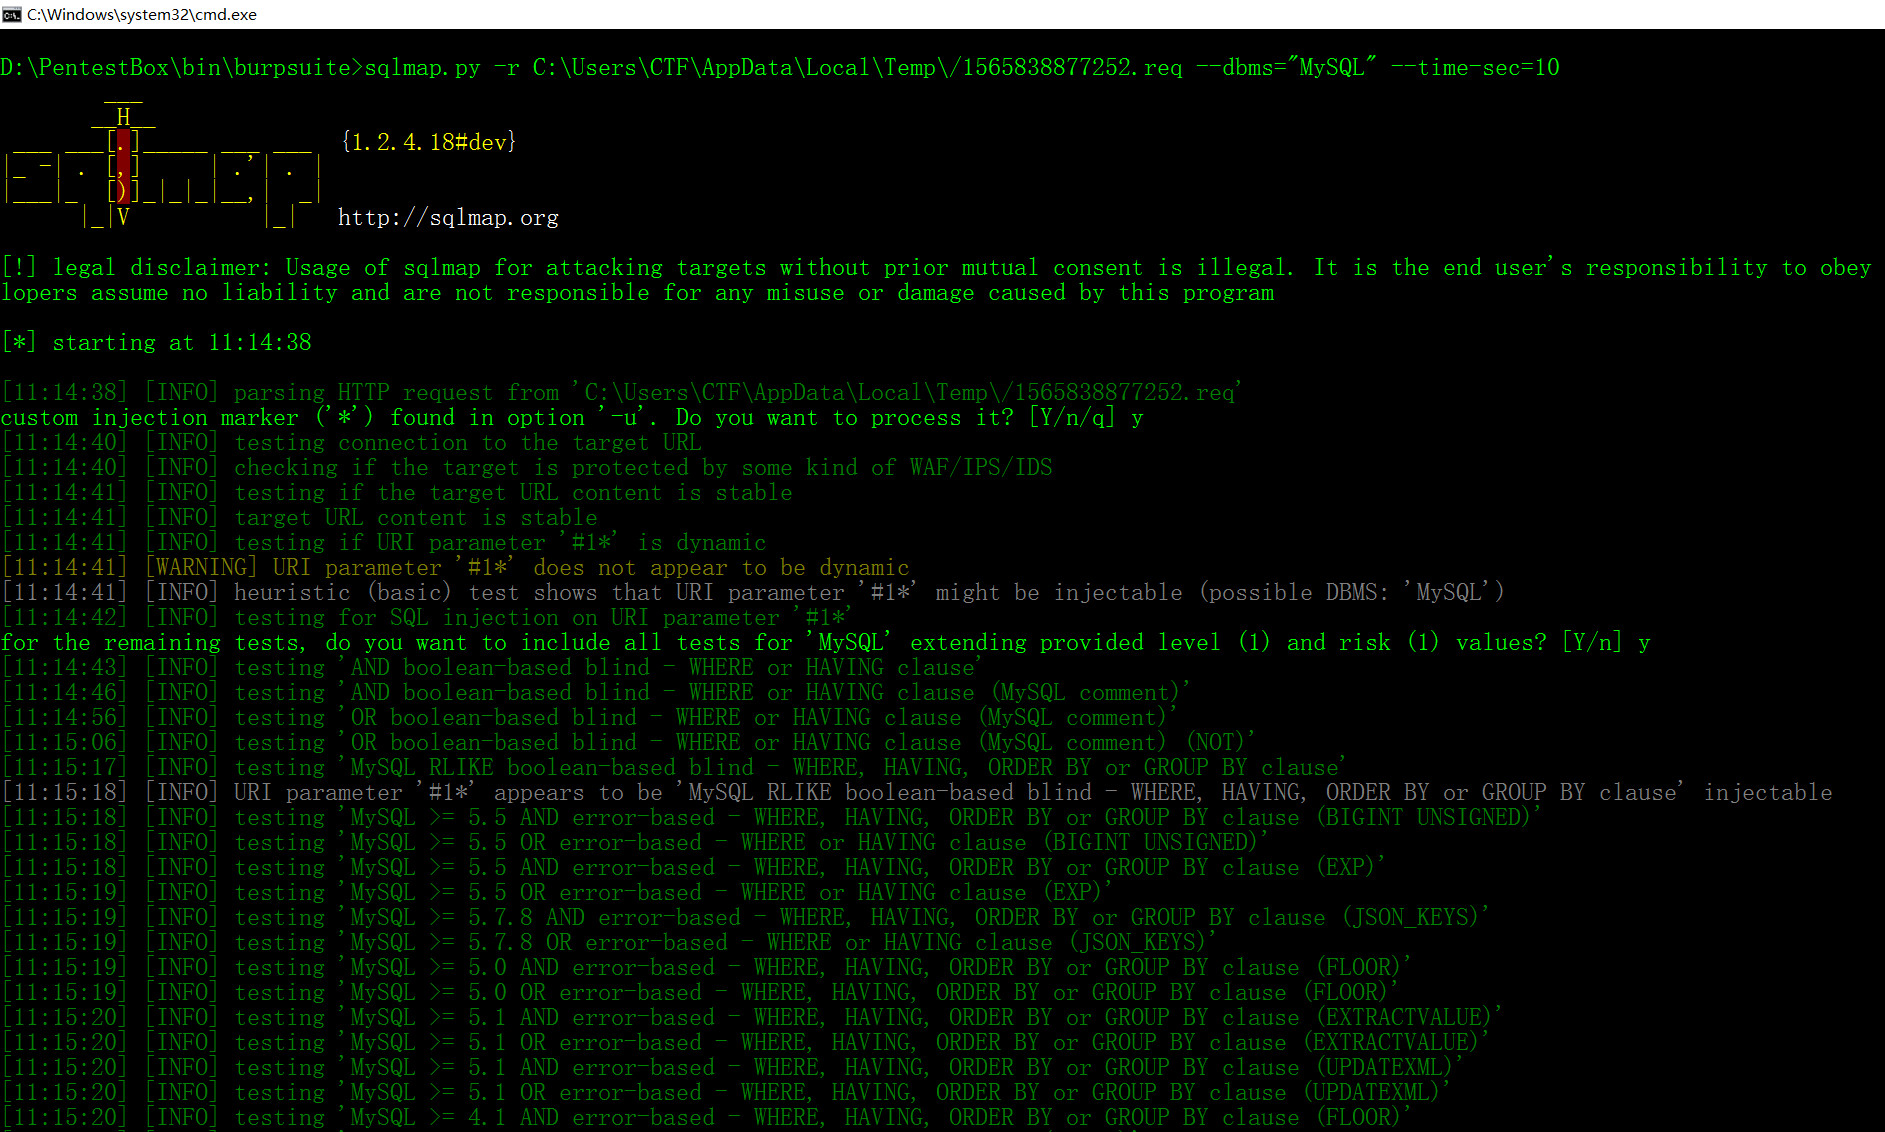
SqlMap_BurpSuite