

eos
 synacktiv/eos
Enemies Of Symfony - Pillard Symfony en mode debug
reconnaissanceweb-application-exploitationinformation-gathering+3
synacktiv/eosEnemies Of Symfony - Pillard Symfony en mode debug
 kleiton0x00/ppmap
Un outil de scan/exploitation écrit en GO, qui exploite la Prototype Pollution côté client pour mener à une XSS en utilisant des gadgets connus.
 volkandindar/agartha
Une extension Burp Suite pour identifier les failles d'injection (LFI, RCE, SQLi), les problèmes d'authentification/autorisation et les violations…
 edoardottt/pphack
Scanner avancé de pollution de prototype côté client
 woodpecker-appstore/log4j-payload-generator
Log4j jndi injecte le générateur de Payload
 shack2/javaserializetools
Outil d'exploitation de vulnérabilités de désérialisation Java V1.0 Outil de vérification des vulnérabilités liées à la désérialisation Java,…
 subgraph/vega
Subgraph Vega
 varbaek/xsser
De XSS à RCE 2.75 - Black Hat Europe Arsenal 2017 + Extras
 osandamalith/lfifreak
Un exploiteur automatisé unique de LFi avec Bind/Reverse Shells
 dinosn/fastjson-jsontype-rce-lab
Laboratoires Docker + scanner défensif pour la RCE de fastjson par chargement de classe à distance. fastjson 1.2.66-1.2.83 : sonde de ressource…
 paradoxis/flask-unsign
Outil en ligne de commande pour récupérer, décoder, attaquer par force brute et forger les cookies de session d'une application Flask en devinant les…
 weev3/lkwa
Laboratoire d'attaques web moins connu

 appsecco/vulnerable-mcp-servers-lab
Une collection de serveurs volontairement vulnérables pour apprendre les serveurs MCP de Pentesting.
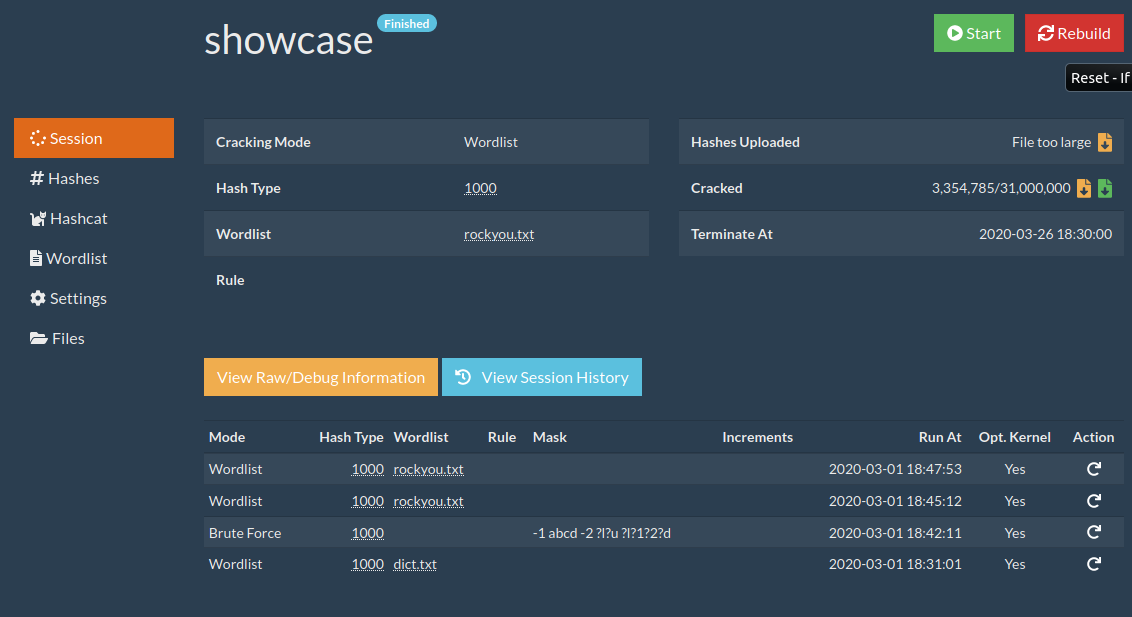 ctxis/crackerjack
CrackerJack / Interface Web Hashcat / Context Information Security
 bdblackhat/admin-panel-finder
Script Python pour découvrir les URL des panneaux d'administration de sites web, facilitant la reconnaissance de sécurité et les tests d'intrusion.
 paralelo14/google_explorer
Outil d'exploitation massive en Python
 teycir/burpapisecuritysuite
Extension Burp Suite pour les tests de sécurité des API avec 15 types d'attaques, 108+ payloads, fuzzing intelligent, détection BOLA/IDOR,…