

V3n0M-Scanner
 v3n0m-scanner/v3n0m-scanner
Scanner de Pentesting populaire en Python3.6 pour SQLi/XSS/LFI/RFI et autres Vulns
vulnerability-scannersexploit-frameworksdns-subdomain-enumeration+3
1.6k
v3n0m-scanner/v3n0m-scannerScanner de Pentesting populaire en Python3.6 pour SQLi/XSS/LFI/RFI et autres Vulns
 randomrobbiebf/js-jobs
JS Job Manager < 1.1.9 - Installation/Activation arbitraire de plugin sans authentification
 de3vil/htmlsmuggling
C'est une technique malveillante utilisée par les hackers pour dissimuler des charges utiles de malware dans un script encodé au sein d'une pièce…
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey RCE authentifié
 randomrobbiebf/learning-management-system
Masteriyo - LMS pour WordPress <= 1.6.7 - Exposition d'informations sensibles
 kgretzky/evilqr
Preuve de concept pour démontrer les attaques de phishing par échange dynamique de QR codes en pratique.
 imran-parray/mind-maps
Cartes mentales de plusieurs choses
 b374k/b374k
Webshell PHP avec des fonctionnalités pratiques
 signorrayan/redteam_toolkit
Red Team Toolkit est une application Web Django offensive open-source qui regroupe les outils offensifs utiles utilisés dans le red-teaming.
 sighook/pixload
Outils de création/injection de payloads dans les images
 randomrobbiebf/import-users-from-csv-with-meta
Importation d'utilisateurs depuis un CSV avec Meta 1.15 - Export non autorisé d'utilisateurs authentifiés
 randomrobbiebf/e-signature-poc
e-signature < 1.5.6.8 - Exécution de code à distance non authentifiée
 f0ng/log4j2burpscanner
CVE-2021-44228 Log4j2 BurpSuite Scanner,Personnaliser l'API ceye.io ou d'autres API,y compris les réseaux internes
 randomrobbiebf/freemius-exploit
Freemius Library < 2.2.4 - Mise à jour arbitraire d'options (Subscriber+)
 tr0uble-maker/poc-bomber
Utilise un grand nombre de PoC/EXP à haute menace pour obtenir rapidement les privilèges cibles, utilisé pour la pénétration et la prise de points…
 mandiant/heyserial
Créer de manière programmatique des règles de chasse pour l'exploitation de la désérialisation avec plusieurs mots-clés, chaînes de gadgets, types…
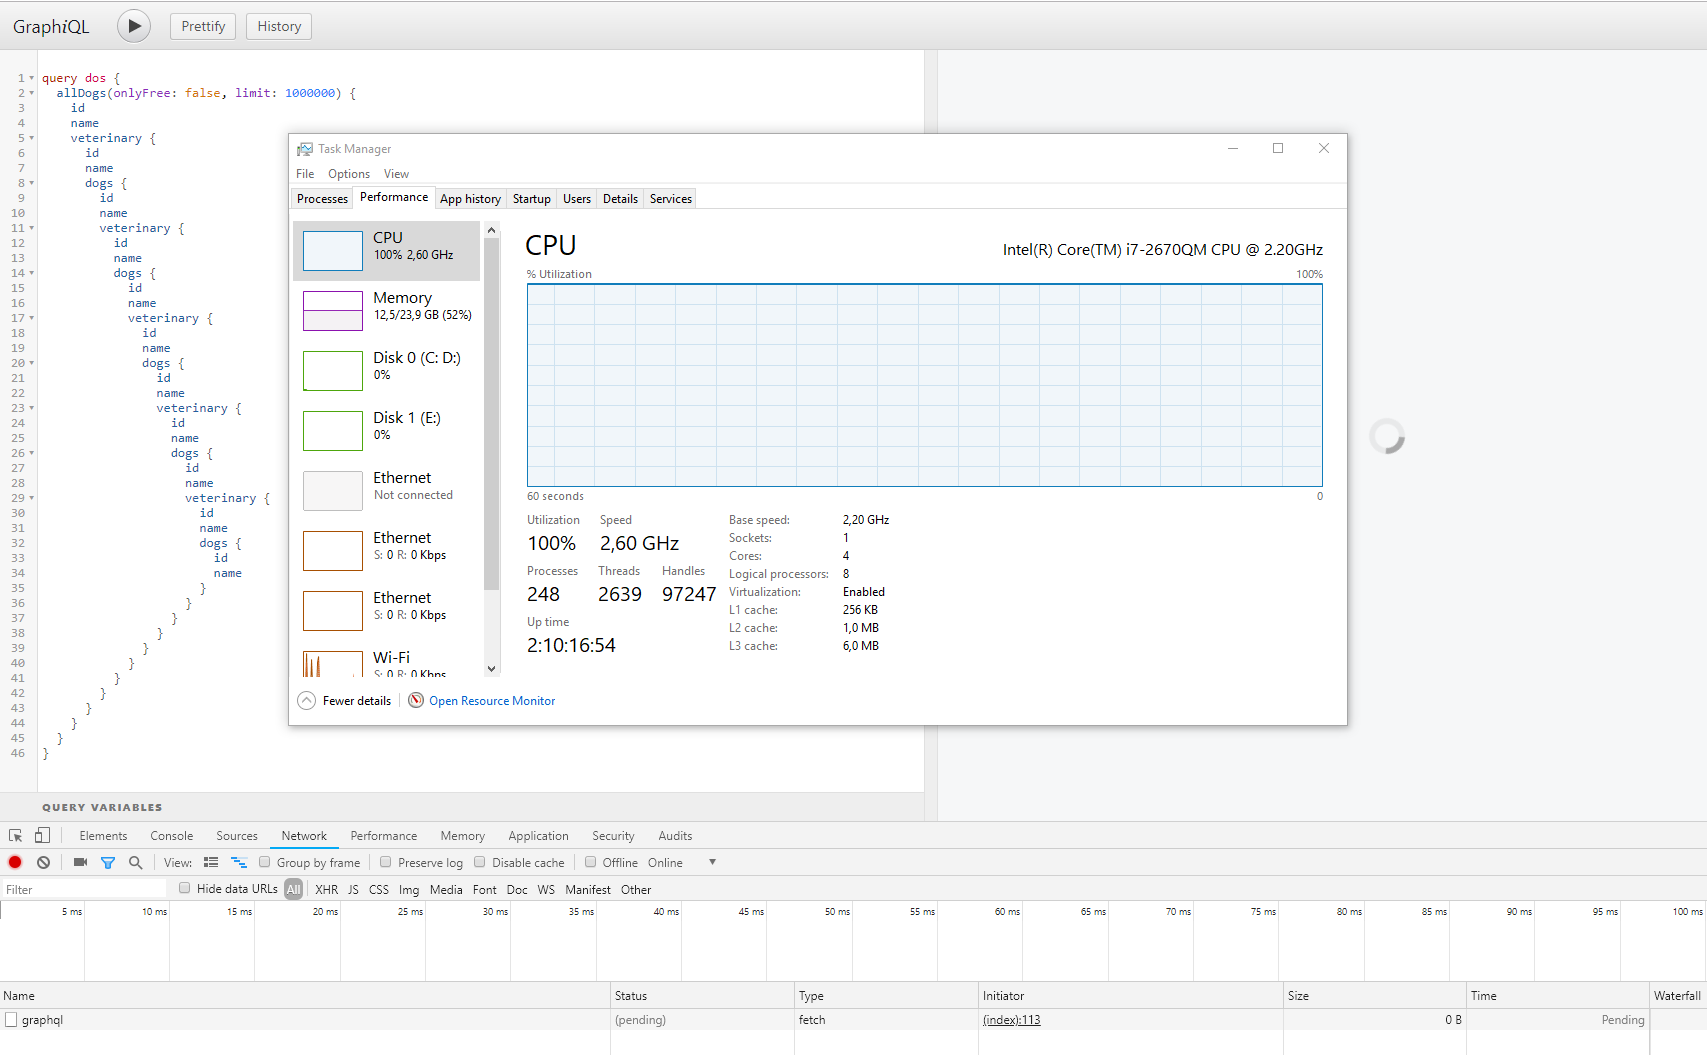 righettod/poc-graphql
Recherche sur GraphQL d'un point de vue AppSec.
 benso-io/posta
Extension de navigateur pour suivre, inspecter et exploiter les vulnérabilités postDocument inter-documents avec des capacités de rejeu et de…