

wasmforge
 praetorian-inc/wasmforge
WasmForge — compile des programmes Go et C# en exécutables natifs monobinaires, sandboxés par WASM, avec une sortie polymorphe.
penetration-testing-frameworksprivilege-escalationexploit-frameworks+9
119
praetorian-inc/wasmforgeWasmForge — compile des programmes Go et C# en exécutables natifs monobinaires, sandboxés par WASM, avec une sortie polymorphe.
 sterrasec/apk-interceptor
Assistant d'évaluation des deeplinks Android, des Intents et des ponts WebView pour le hacking éthique
 ptd200110/cve-2024-27198-soc-lab
Laboratoire de détection SOC et de réponse aux incidents simulant le contournement d'authentification CVE-2024-27198 dans JetBrains TeamCity. Inclut…
 mbadanoiu/mvn_pwn
pom.xml Maven malveillant qui utilise "groovy-maven-plugin" pour obtenir une RCE
 lizhianyuguangming/tomcatscanpro
Outil automatisé de scan et d'exploitation de vulnérabilités Tomcat, prenant en charge la détection par lots de mots de passe faibles, le déploiement…
 yuting-huang0/spring4shell-ctf
Configuration de l'environnement de la vulnérabilité Spring4Shell (CVE-2022-22965) et sujet CTF
 nxenon/h2spacex
Synchronisation de dernière trame HTTP/2 (également connue sous le nom d'attaque par paquet unique) bibliothèque/outil de bas niveau basé sur Scapy +…
 qi4l/jyso
Framework d'exploitation à double usage d'injection JNDI et de désérialisation Java avec des capacités de contournement avancées pour WAF, RASP et…
 actuator/ekoparty
Ekoparty Miami | Anti-modèles d'interface : exploiter la navigation non sécurisée dans les verrous d'applications Android tiers
 synacktiv/nounours
Nounours est un outil conçu pour tester les APP_KEYs à grande échelle sur les applications Laravel.
 momenbasel/vulnhawk
Scanner SAST alimenté par l'IA qui détecte les contournements d'authentification, les IDOR et les bugs logiques que Semgrep/CodeQL manquent. Action…
 kgretzky/evilginx2
Framework d'attaque de type homme-du-milieu autonome utilisé pour le hameçonnage des identifiants de connexion ainsi que des cookies de session,…
 richjj98/analise-vulnerabilidades-zabbix-notebooklm
Cahier Thématique NotebookLM : analyse des vulnérabilités d'injection SQL (CVE-2024-42327, CVE-2026-23921) dans Zabbix, avec ingénierie de prompts,…
 pericena/ciclopeclic
Outil de sensibilisation à la sécurité pour des simulations de phishing autorisées et des audits informatiques internes
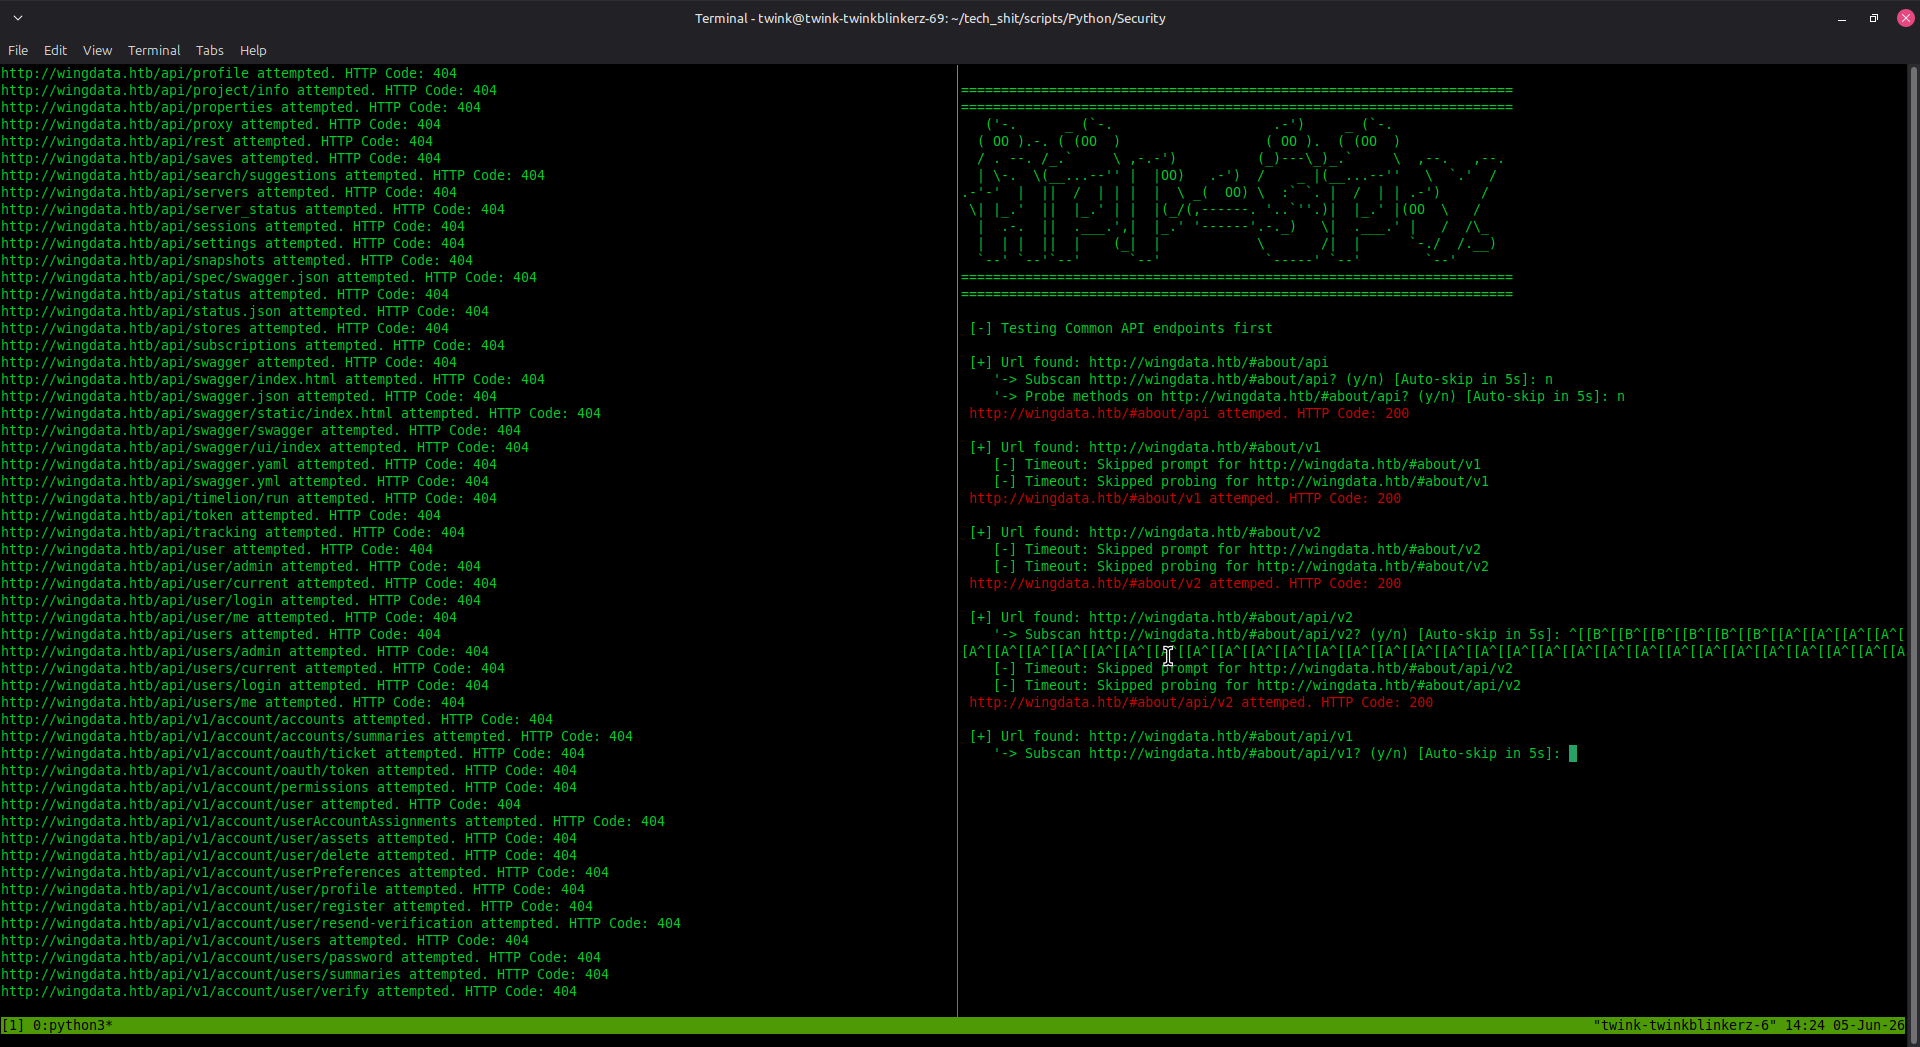 austinjump-sec/api-spy-api-probe
Un puissant outil de brute-force de répertoires conçu pour les opérations récursives/multiplexées, la découverte et l'énumération d'API, le scraping…
 r3fr4kt/popcorn-tjnull-oscp-
Analyse de Popcorn HTB couvrant le fuzzing avancé de répertoires, le contournement de téléchargement de fichiers via nombres magiques/usurpation…
 capture0x/peyara
Peyara Remote Mouse v1.0.1- Exécution de code à distance (RCE)
 trustedsec/social-engineer-toolkit
Le dépôt de la Social-Engineer Toolkit (SET) de TrustedSec - Toutes les nouvelles versions de SET seront déployées ici.