

DIR8xx_PoC
 embedi/dir8xx_poc
Exploits de preuve de concept pour les routeurs D-Link DIR8xx
embedded-systems-securityiot-securityexploitation+3
37
embedi/dir8xx_pocExploits de preuve de concept pour les routeurs D-Link DIR8xx
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, plugin Burp pour log4j2 en version Java, dnslog a choisi un domaine autre que dnslog.cn
 jas502n/phpstudy-backdoor
backdoor dll phpstudy pour v2016 et v2018
 adityabhatt3010/room-walkthrough-billing
Un guide détaillé de l'exploitation de Billing room via CVE-2023-30258 et de l'escalade de privilèges via une mauvaise configuration de fail2ban.
 websecuritylabs/react2shell-library
Une liste organisée de ressources concernant CVE-2025-55182, la vulnérabilité critique d'exécution de code à distance (RCE) dans les composants…
 alexandreroman/cve-2021-44228-workaround-buildpack
Buildpack fournissant une solution de contournement pour CVE-2021-44228 (exploit RCE Log4j)
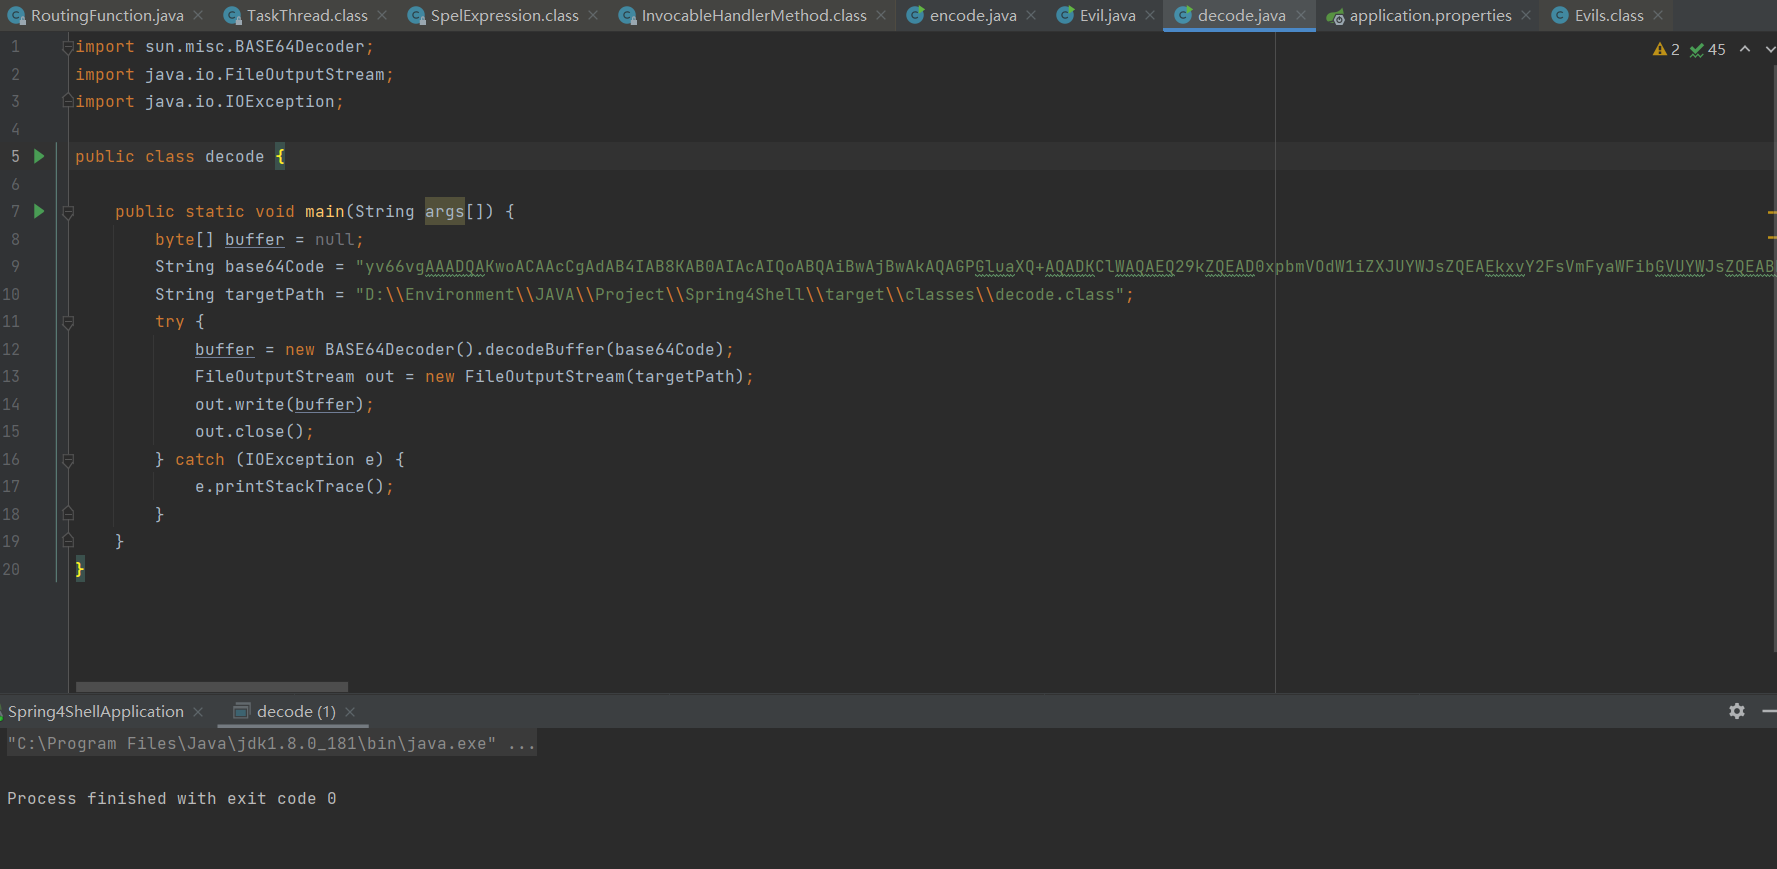 al1ex/javadere
Conversion de Class en String base64, et de String base64 en Class.
 jonstratton/selenium-node-takeover-kit
Une collection de tests selenium qui pourrait aider à la prise de contrôle d'un nœud selenium.
 v1n1v131r4/bypass-file-upload-on-koken-cms
Ce dépôt explique comment contourner les restrictions d'upload de fichiers sur Koken CMS.
 fevra-dev/claimjumper
Kit de test professionnel de sécurité JWT. Analysez, craquez, forgez et exploitez les jetons Web JSON avec plus de 15 vérifications de…
 shield-cyber/react2shell-scanner
Scanner pour détecter la présence de CVE-2025-55182 & CVE-2025-66478 sur les services web ciblés.
 benrich127n/react2shell_analyzer
un paquet Dart pour analyser CVE-2025-55182 react2shell
 echosecure/vuln-chain-lab
Laboratoire Docker PoC : enchaînement de contournement d'upload de fichier + XSS stockée pour créer des comptes administrateurs. Ressource éducative…
 h3x0v3rl0rd/owa-password-sprayer
OWA Password Sprayer
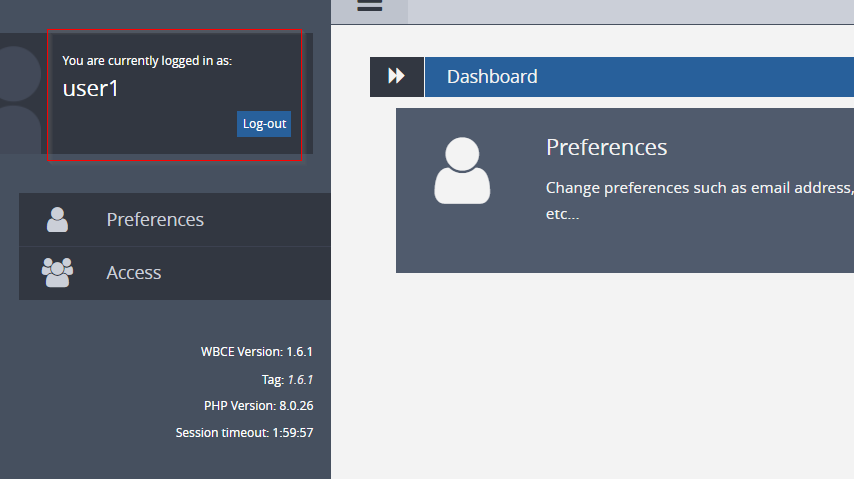 sromanhu/wbce-cms-stored-xss---pages-menu
WBCE CMS 1.6.1 est affecté par une vulnérabilité de script intersite stocké (XSS) qui permet à des attaquants d'exécuter du code arbitraire via un…
 mbadanoiu/magnolia-8348
MAGNOLIA-8348 : Contournement de restriction FreeMarker 3 dans Magnolia CMS
 danielazulayy/ctf-2021
CTF pour les étudiants HDE 64 du See Security College. Exploiter un JWT (partie web) et CVE-2021-3156 (partie LPE).
 dannz1337/deep-reaver
Boîte à outils d'évaluation et d'exploitation des vulnérabilités améliorée par l'IA pour l'analyse modulaire d'applications web, détectant les…