

Silent-Call
 0xreadingsteiner/silent-call
Silent;Call — Accès root à distance avant authentification sur Cisco CUCM 15.x (CVSS 10.0)
authentication-authorizationprivilege-escalationvulnerability-analysis+4
12
0xreadingsteiner/silent-callSilent;Call — Accès root à distance avant authentification sur Cisco CUCM 15.x (CVSS 10.0)
 io1337/icg-autoexploiterbot
Outil d'exploitation automatisé ciblant les vulnérabilités CMS dans Joomla, WordPress, Drupal, PrestaShop et OsCommerce avec des capacités intégrées…
 rakutentech/jndi-ldap-test-server
Un serveur LDAP minimaliste destiné à tester la vulnérabilité aux attaques par injection JNDI+LDAP en Java, en particulier CVE-2021-44228.
 zux0x3a/tinyshell
Petit shell PHP, contrôlé par un client Python, se connectant via une méthode de protocole.
 blue0x1/xpath
xpath est un scanner d'injection XPath rapide et multi-techniques écrit en Nim. Il se concentre sur la détection pratique, la comparaison de…
 trivulzianus/tarantubench
Le dépôt complet de tous les laboratoires disponibles dans le cadre du benchmark.
 jasonbernier/cve-2026-39987
POC simple pour CVE-2026-39987
 mbadanoiu/mvn_pwn
pom.xml Maven malveillant qui utilise "groovy-maven-plugin" pour obtenir une RCE
 portswigger/param-miner
Extension Burp Suite qui découvre des paramètres cachés et non liés en utilisant le diffing avancé et la recherche binaire, permettant la détection…
 dr0op/weblogicscan
Version améliorée de WeblogicScan, résultats de détection plus précis, plugin, ajout de la détection CVE-2019-2618, CVE-2019-2729, support Python3.

 dlegs/php-jpeg-injector
Injecte des charges utiles PHP dans des images JPEG pour l'exploitation d'applications web, contournant le traitement d'images de la bibliothèque GD…
 graniet/chromebackdoor
Chromebackdoor est un PoC d'outil de pentest, cet outil utilise une technique MITB pour générer un exécutable Windows « .exe » qui, après lancement,…
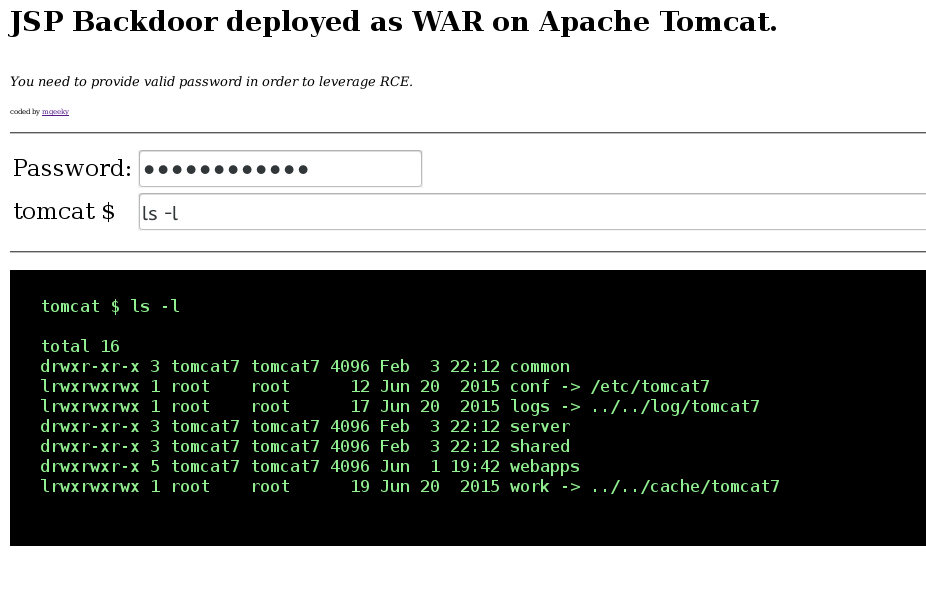 mgeeky/tomcatwardeployer
Outil de test de pénétration pour le déploiement automatique de WAR et le pwning sur Apache Tomcat.
 smaash/quasibot
gestionnaire de webshell complexe, botnet quasi-http.
 b3rito/peeko
peeko – C2 XSS basé sur navigateur pour une exploration furtive du réseau interne via un navigateur infecté.
 bishopfox/json-interop-vuln-labs
Laboratoires d'accompagnement pour « Une exploration des vulnérabilités d'interopérabilité JSON »