

BurpSentinel
 dobin/burpsentinel
Plugin GUI Burp pour faciliter la découverte de failles de sécurité dans les applications web
web-vulnerability-scannersvulnerability-analysisdynamic-code-analysis+3
153
dobin/burpsentinelPlugin GUI Burp pour faciliter la découverte de failles de sécurité dans les applications web
 nccgroup/collaboratorplusplus
Extension Burp Suite améliorant Collaborator avec capture de contexte, historique des sondages, et authentification optionnelle chiffrée par AES pour…
 ethicalhackingplayground/erebus
Erebus est un outil rapide pour le scan de vulnérabilités basé sur les paramètres, utilisant un moteur de templates basé sur Yaml comme nuclei.
 kingsabri/godofwar
GodOfWar - Constructeur de fichiers WAR Java malveillant avec charges utiles intégrées
 p3n73st3r/ghazi
Ghazi est un plugin BurpSuite pour tester diverses charges utiles comme « XSS, SQLi, SSTI, SSRF, RCE et LFI » via différents onglets, où chaque…
 ikkisoft/bradamsa
Extension Burp Suite pour générer des payloads Intruder avec Radamsa
 itsmmdoha/ducklogger
Un keylogger USB basé sur ESP32-S3 avec WiFi, facile à fabriquer soi-même avec du matériel couramment disponible.
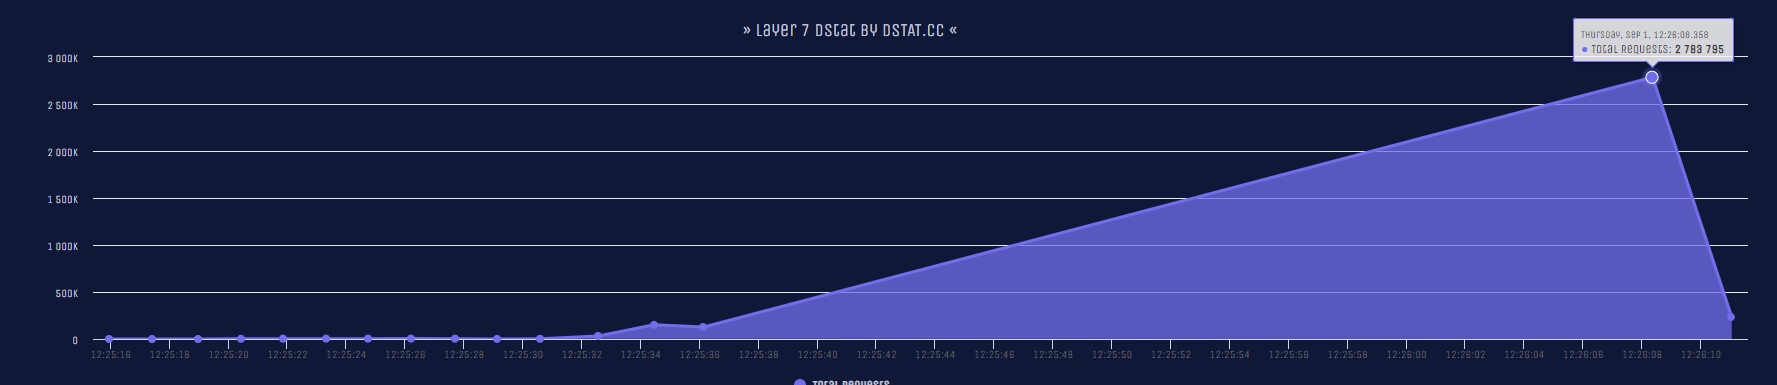 nayumidev/cc-ddos
Un script Python pour DDOS un site web en utilisant la méthode d'inondation HTTP multiple ; un site web normal suffit de 5s pour s'effondrer…
 watchtowrlabs/watchtowr-vs-fortiweb-authbypass
Détecteur basé sur Python pour le contournement d'authentification FortiWeb (CVE-2025-xxxxx). Envoie une charge utile d'exploitation pour créer un…
 coalfire-research/doozer
Utilitaire de craquage de mots de passe
 jonirinta-kahila/wpcracker
Outil de pentest WordPress
 al1ex/tongda-rce
通达文件包含+文件上传导致RCE
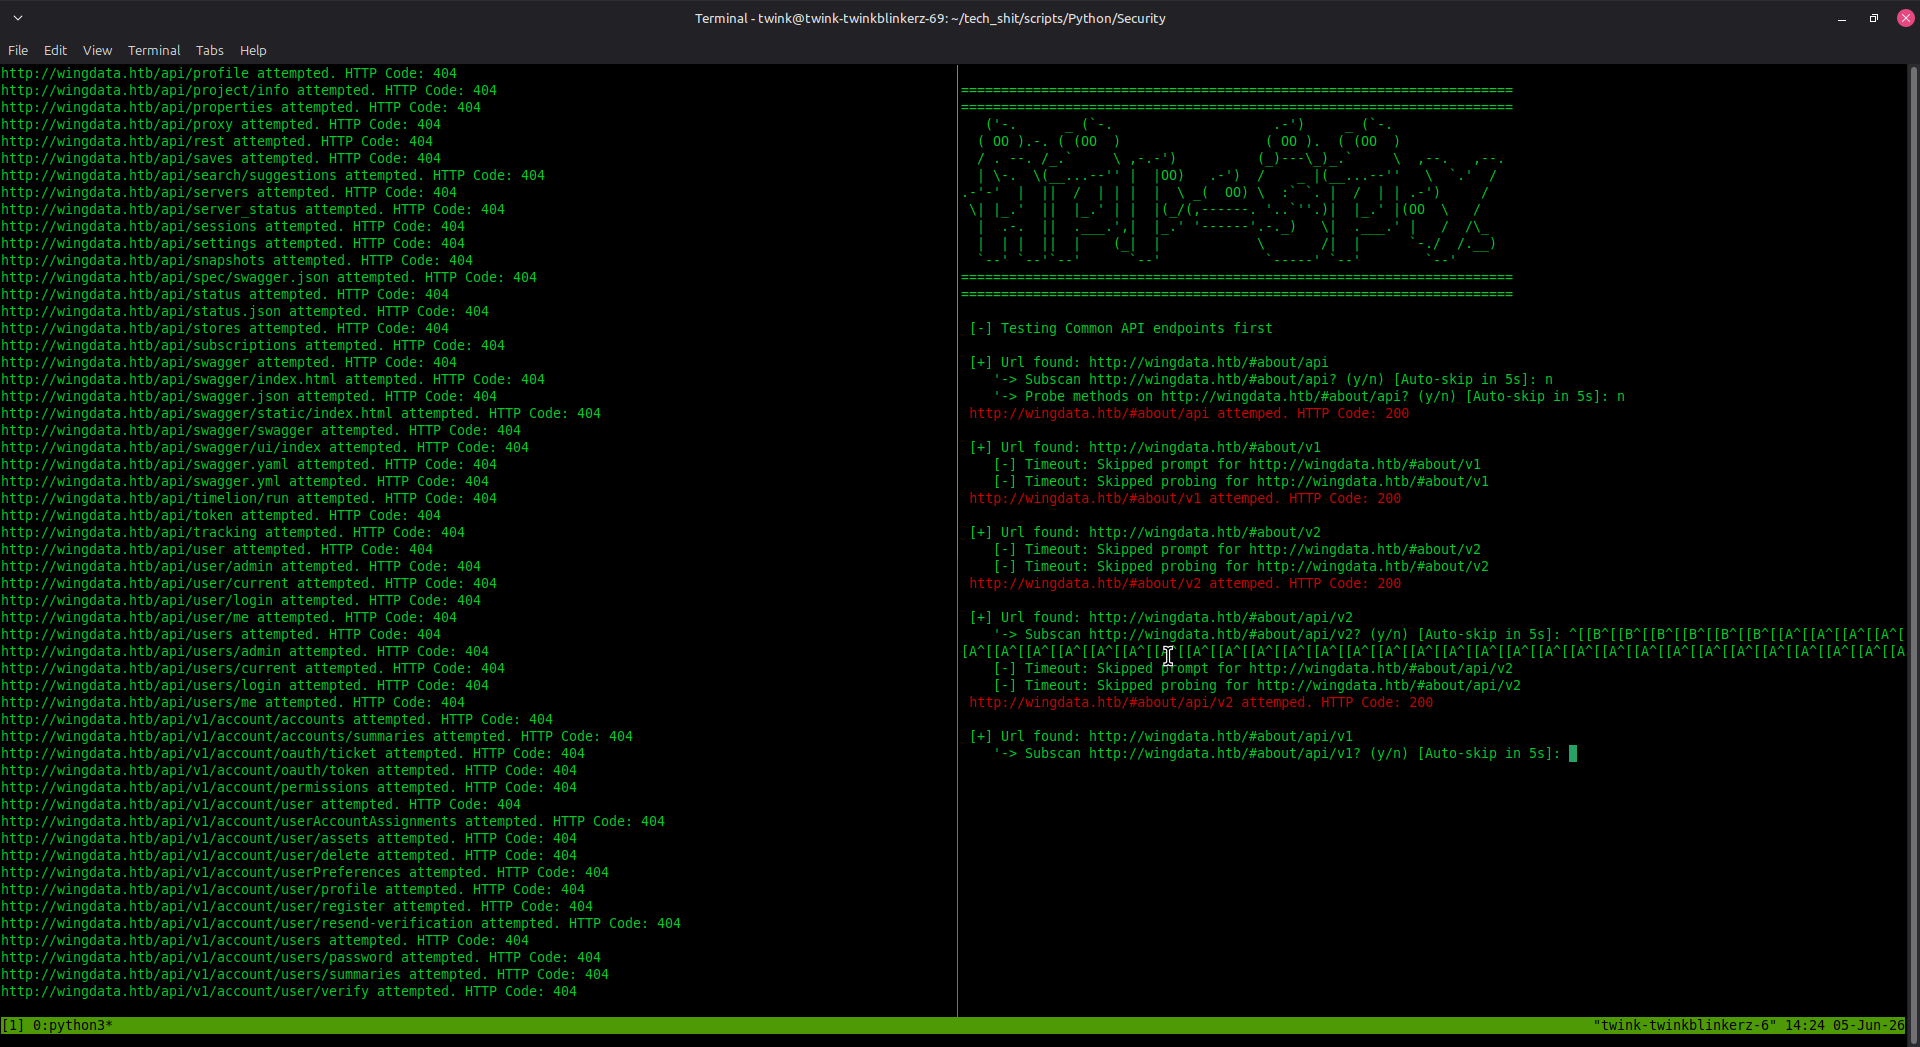 austinjump-sec/api-spy-api-probe
Un puissant outil de brute-force de répertoires conçu pour les opérations récursives/multiplexées, la découverte et l'énumération d'API, le scraping…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — RCE non authentifiée sur UniFi OS + lecture de fichier via contournement d'authentification ..%2f (CVSS 10.0, KEV, Mirai ITW)
 h3x0v3rl0rd/xss-payload-list
Collection organisée de vecteurs de payload XSS pour les tests de sécurité des applications web, couvrant différents contextes et techniques de…
 jhaddix/tbhm
Les chasseurs de bugs méthodologie

 hakluke/weaponised-xss-payloads
Payloads XSS conçus pour transformer alert(1) en P1