

CVE
 tomerpeled92/cve
Référentiel organisé de CVE avec des PoC, des articles et des descriptions détaillées pour la recherche et l'exploitation de vulnérabilités.
privilege-escalationvulnerability-analysisexploitation+3
11
tomerpeled92/cveRéférentiel organisé de CVE avec des PoC, des articles et des descriptions détaillées pour la recherche et l'exploitation de vulnérabilités.
 tc4dy/cve-2026-58048-poc-exploit
👾 CVE-2026-58048 – Boîte à outils d'exécution SQL root cPanel (CVSS 9.4) | Suite complète Red/Blue Team Toolkit pour cPanel & WHM 11.x non corrigés.…
 far00t01/cve-2026-59941
Dompdf : Déni de service (DoS) par épuisement des ressources à l'aide de bitmaps d'images surdimensionnés
 mbadanoiu/mal-012
MAL-012 : Cross-Site Scripting réfléchi dans la console d'administration menant à une exécution de code à distance dans Payara Server
 trerb/markdown-exfil-tester
Test en boîte noire pour déterminer si un chatbot LLM est vulnérable à une exfiltration markdown/HTML (classe CVE-2025-32711). Met en place un sink,…
 codingo/nosqlmap
Outil automatisé d'énumération de bases de données NoSQL et d'exploitation d'applications web.
 imran-parray/mind-maps
Cartes mentales de plusieurs choses
 defparam/smuggler
Outil de test de désynchronisation et de contrebande de requêtes HTTP basé sur Python qui détecte les vulnérabilités CL.TE et TE.CL en utilisant des…
 veracode-research/rogue-jndi
Un serveur LDAP malveillant pour les attaques par injection JNDI
 0xmr007/lab4purplesec
Lab4PurpleSec est un laboratoire modulaire Purple Team combinant un environnement Active Directory vulnérable (GOAD), une DMZ web basée sur Docker,…
 synacktiv/ps4-webkit-exploit-6.xx
Exploit Webkit qui permet une lecture/écriture arbitraire sur les firmwares PS4 6.XX
 dionach/codeigniterxor
Vulnérabilité de déchiffrement des cookies de session dans CodeIgniter <=2.1.4
 hawsec/ginger
Un outil d'évaluation de la sécurité pour la plateforme Pentaho Business Analytics d'Hitachi Vantara.
 noraj/atmail-exploit-toolchain
AtMail Email Server Appliance 6.4 - Chaîne d'outils d'exploitation (XSS > CSRF > RCE)
 sterrasec/apk-interceptor
Assistant d'évaluation des deeplinks Android, des Intents et des ponts WebView pour le hacking éthique
 ptd200110/cve-2024-27198-soc-lab
Laboratoire de détection SOC et de réponse aux incidents simulant le contournement d'authentification CVE-2024-27198 dans JetBrains TeamCity. Inclut…
 eqstlab/cve-2026-0603
Injection SQL de second ordre dans Hibernate ORM
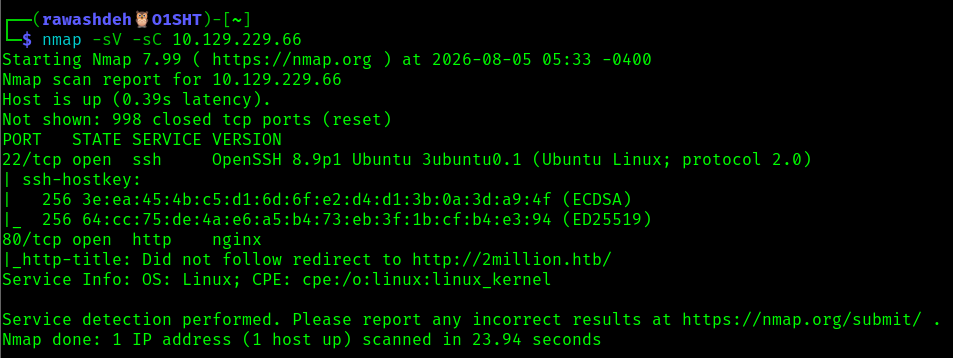 abedallarawashdeh/htb-twomillion-machine
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…