CTF-Web-Exploitation

Une collection complète de 12 défis d'exploitation web conteneurisés couvrant CVE-2023-25690, les contournements WebAuthn, le smuggling HTTP/3 et les…

Une collection complète de 12 défis d'exploitation web conteneurisés couvrant CVE-2023-25690, les contournements WebAuthn, le smuggling HTTP/3 et les…

Cadre d'automatisation d'équipe rouge construit sur Cobalt Strike, intégrant des modules d'exploitation, des outils de post-exploitation et des…

Outil de test DoS GoldenEye Layer 7 (KeepAlive+NoCache)

Cet outil peut être utilisé pour découvrir par force brute les paramètres GET et POST.

CLI pour générer des chaînes de filtres PHP afin d'exécuter du code à distance via des paramètres include/require contrôlés. Produit des…

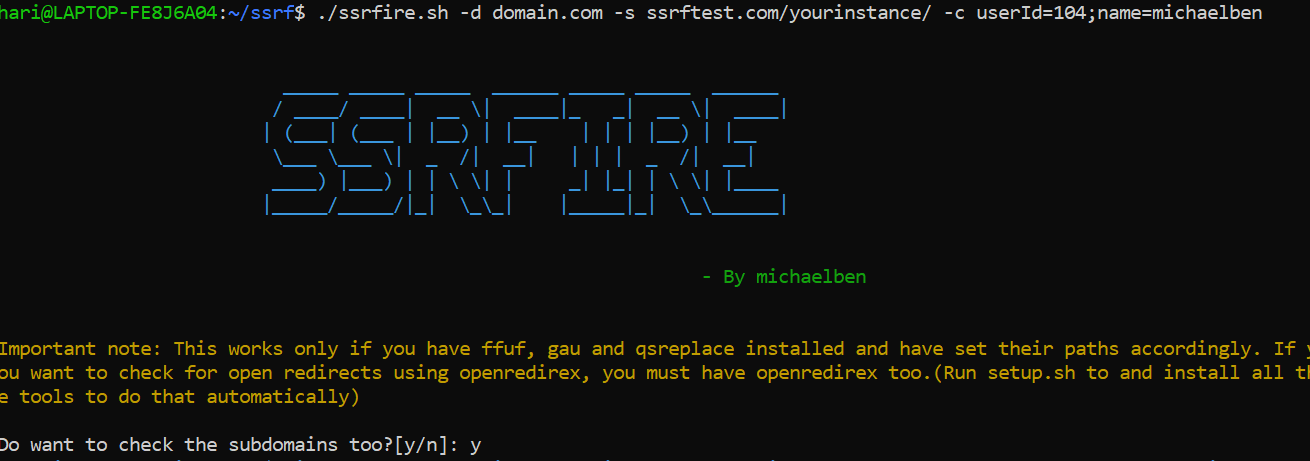
Un chercheur de SSRF automatisé. Donnez simplement le nom de domaine et votre serveur et détendez-vous ! ;) Il propose également des options pour…

Un outil de scan/exploitation écrit en GO, qui exploite la Prototype Pollution côté client pour mener à une XSS en utilisant des gadgets connus.

Un outil qui transforme les navigateurs Firefox en une suite de tests d'intrusion

L'outil d'attaque API personnalisable d'Imperva prend en entrée une spécification API, génère et exécute des attaques basées sur celle-ci en sortie.

Outil CLI d'injection NoSQL, pour trouver des sites web vulnérables utilisant MongoDB.

Scanner automatisé pour détecter les vulnérabilités d'inclusion locale de fichier (LFI) dans les applications web en analysant les URLs et en testant…

Un framework de webshell pour les testeurs d'intrusion.

Outil de fuzzing, d'énumération et d'exploitation d'inclusion de fichier et de traversée de répertoire.

Plateforme complète de test de sécurité d'applications web dotée d'un moteur d'analyse avancé, d'un proxy d'interception et d'une détection…

NebulaPulsar est un framework d'implant en mémoire de preuve de concept pour les webshells Java (JSP) et ASP.NET (ASPX/ASHX/ASMX), développé à…

Extension Burp Suite pour détecter la vulnérabilité d'exécution de code à distance (Remote Code Execution) de Next.js / React Server Components (RSC)…

Analyse pas à pas d'un laboratoire LetsDefend SOC342 analysant CVE-2025-53770 SharePoint ToolShell bypass d'authentification et RCE, incluant la…

large gamme d'outils d'audit de masse