bluefire-sharepoint-cve-2025-53770

Kit automatisé de détection, évaluation et correction pour SharePoint CVE-2025-53770 (CVSS 9.8). Comprend des scripts PowerShell pour vérifier l'état…

Kit automatisé de détection, évaluation et correction pour SharePoint CVE-2025-53770 (CVSS 9.8). Comprend des scripts PowerShell pour vérifier l'état…

Script PowerShell simple pour vérifier si un ordinateur utilise une puce TPM Infineon vulnérable à CVE-2017-15361.

Un scanner de reconnaissance basé sur Python pour identifier en toute sécurité une exposition potentielle à la vulnérabilité SharePoint…

Scanner Nuget

Identifie les domaines qui exécutent WordPress et teste les vulnérabilités (CVE-2023-32243) / #VU76395 / etc...

🔍 Un simple script Bash pour détecter les webshells JSP malveillants, y compris ceux utilisés dans les exploits de SAP NetWeaver CVE-2025-31324.

Un scanner automatisé et approfondi d'en-têtes pour détecter log4j RCE CVE-2021-44228

Découvrez la vulnérabilité Log4Shell [CVE-2021-44832]

Module de sécurité pour php7 et php8 - Éliminer les classes de bogues et patcher virtuellement le reste ! https://snuffleupagus.rtfd.io

Vulnérabilité dans NGINX

Outil de recherche d'IOCs liés à HAFNIUM : CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065

Scanner en lecture seule de ce qui permet à un dépôt d'exécuter du code dans un agent de codage (Claude Code, Codex, Cursor, Copilot) : paramètres…

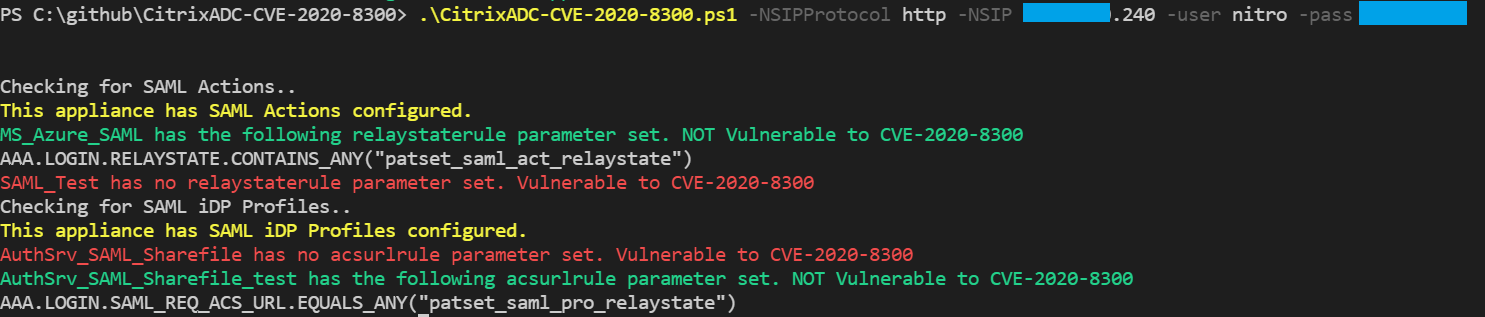
Détecter la configuration d'action SAML ou de profil iDP SAML de Citrix ADC vulnérable à CVE-2020-8300 en utilisant l'API NITRO de Citrix ADC

Un mcp léger pour prévenir l'empoisonnement de CVE (CVE-2025-54136), le détournement de Claude Code/Copilot/Gemini par des chercheurs via l'injection…

Scanner CVE-2019-0708

Vérificateur de vulnérabilité OpenSSH CVE-2024-6387

Scanne les versions de Microsoft Exchange avec masscan

Cet outil est utilisé par plusieurs chercheurs en sécurité pour trouver les failles de redirection ouverte.