
nuclei-cve-analyzer
 sw33ber/nuclei-cve-analyzer
Pipeline de renseignement sur les CVE qui compare les CVE publiques aux modèles Nuclei afin d'identifier les lacunes de couverture des…
vulnerability-scannersvulnerability-analysisthreat-intelligence+2
sw33ber/nuclei-cve-analyzerPipeline de renseignement sur les CVE qui compare les CVE publiques aux modèles Nuclei afin d'identifier les lacunes de couverture des…
 elihiho/security-operations-labs
Modélisation des menaces, segmentation IT/OT, détection Snort et validation reproductible d’un profil de détection Drupal.
 kulik-labs-development/ghost-cms-code-injection-audit-cve-2026-26980
Les sites Ghost CMS obsolètes qui ont été compromis via CVE-2026-26980 peuvent subir une injection de code spam dans leurs pages. Utilisez cet outil…
 pratham220/cve-2026-17543-php-exposure-validator
Validateur PowerShell sûr pour l'exposition de PHP à la CVE-2026-17543 via les en-têtes HTTP et des sondes non destructives de formulaire de…
 xiaoqimikko/pac4j-check
Scanner hors ligne pour CVE-2026-29000 (CVSS 10.0) dans org.pac4j:pac4j-jwt. Inspecte directement les jars/fat-jars, ce qui lui permet de fonctionner…
 kingsrule50/nessus-vulnerability-scanning-lab
Gestion des vulnérabilités en entreprise sur Azure — Scanner Nessus déployé via Terraform, analyse avec informations d'identification, correction de…
 amerine/coronary
Testez les blocs CIDR pour CVE-2014-0160/Heartbleed
 alekos3/cve_2023_20198_detector
Ce script peut identifier si les appareils Cisco IOS XE sont vulnérables à CVE-2023-20198
 brianwrf/nagascan
NagaScan est un scanner de vulnérabilités passif distribué pour les applications Web.
 pcastagnaro/dns_amplification_scanner
Ce script vérifie si chaque domaine d'une liste de domaines donnée est vulnérable à CVE-2006-0987
 parmstro/cfdr
# Playbook Ansible pour détecter et corriger CVE-2026-31431 (Copy Fail) - Vulnérabilité d'élévation de privilèges locale du noyau Linux
 xiaoqimikko/jetty-line-check
CVE-2026-2332 et 4 autres CVE Jetty de 2026 : lesquelles affectent votre build Jetty (ou Spring Boot), et la version corrigée nommée par Jetty…
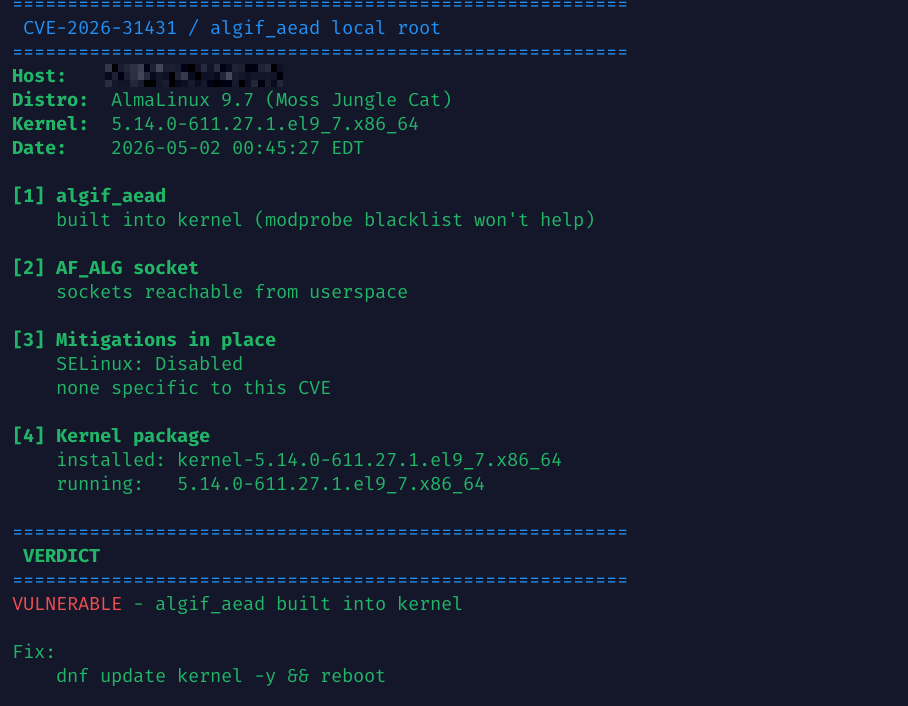 haydenjames/cve-2026-31431-check
Vérificateur en lecture seule pour CVE-2026-31431 (algif_aead root local). Signale l'état du noyau/module et suggère des mesures d'atténuation.
 xiaoqimikko/netty-resolver-dns-check
Vérificateur statique hors ligne qui inspecte les jars Java packagés à la recherche de versions vulnérables de netty-resolver-dns et détecte si…
 xiaoqimikko/netty-http-check
Outil Java hors ligne qui analyse les jars d'applications pour déterminer l'exposition à 14 CVE de Netty codec-http, identifiant la version corrigée…
 danielwep/cve-netscalerfilesystemcheck
Ce script vérifie si le Citrix Netscaler a été compromis par des attaques CVE-2019-19781 et collecte toutes les informations du système de fichiers.
 chandru-gunasekaran/log4j-fix-cve-2021-44228
Script batch Windows pour corriger le log4j-issue-CVE-2021-44228
 felmoltor/freakvulnchecker
Ce script vérifie si votre liste de serveurs accepte les suites de chiffrement Export et pourrait être vulnérable à CVE-2015-0204.