
crlfuzz
 dwisiswant0/crlfuzz
Un outil rapide pour scanner la vulnérabilité CRLF écrit en Go
vulnerability-scannersweb-securityfuzzing
dwisiswant0/crlfuzzUn outil rapide pour scanner la vulnérabilité CRLF écrit en Go
 torque59/nosql-exploitation-framework
Un framework Python pour le scan et l'exploitation NoSQL
 musalbas/heartbleed-masstest
Outil multithreadé pour scanner de nombreux hôtes à la recherche de CVE-2014-0160.
 pepelux/sippts
Ensemble d'outils pour auditer les systèmes VoIP basés sur SIP.
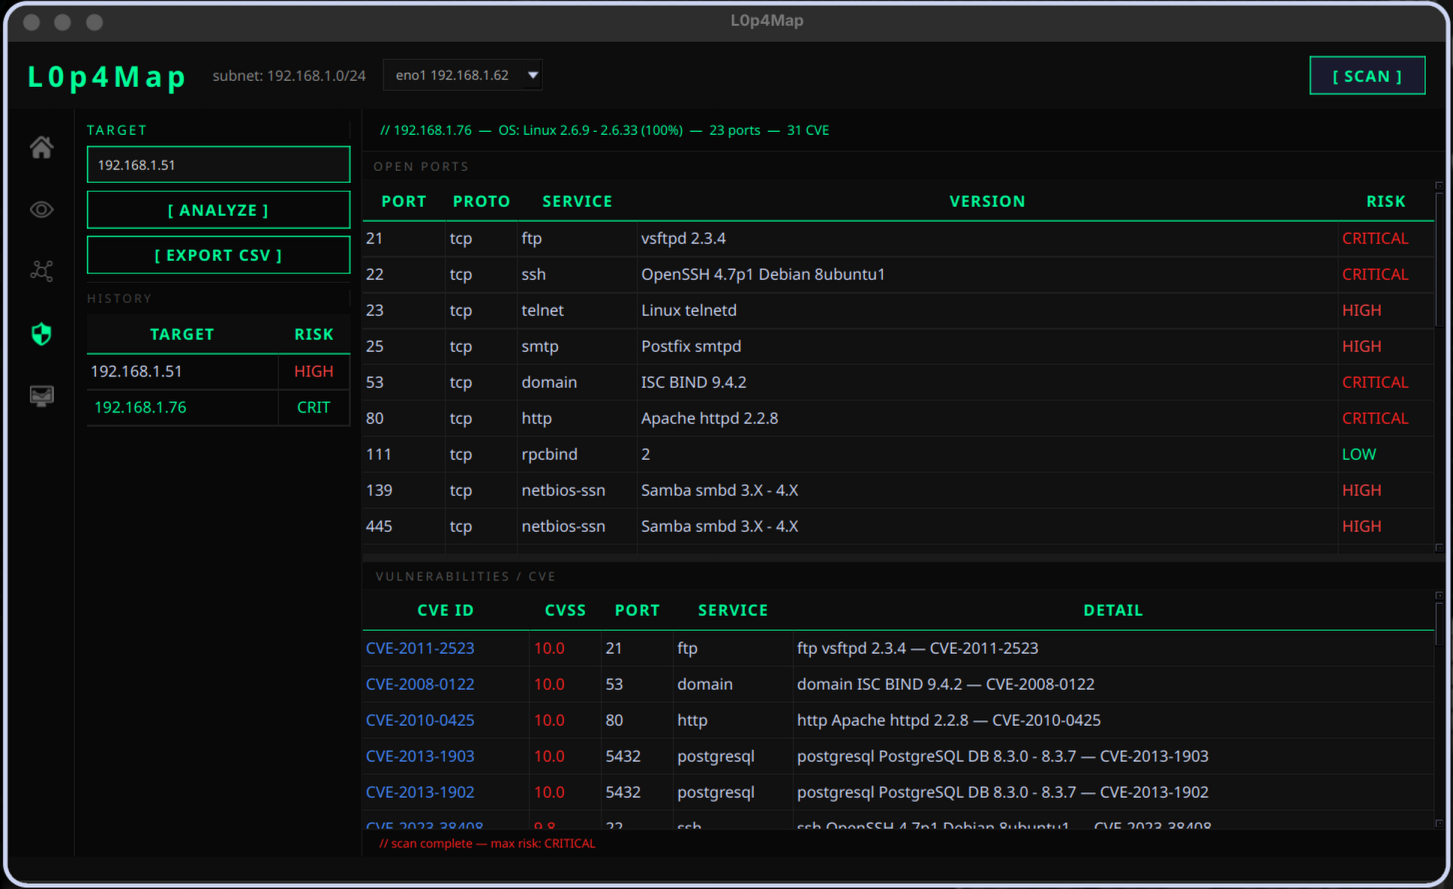 haxl0p4/l0p4map
Outil professionnel de surveillance et de visualisation réseau. L0P4Map combine une découverte ARP à haute vitesse avec une intégration complète de…
 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
 vulncheck-oss/go-exploit
Framework de développement d'exploits basé sur Go avec des phases intégrées pour la vérification de cible, le scan de version, l'exploitation et le…
 vulhunt-re/vulhunt
Framework de détection de vulnérabilités par l'équipe REsearch de Binarly
 hackmanit/web-cache-vulnerability-scanner
Scanner CLI basé sur Go pour le web cache poisoning et la deception. Supporte 10 techniques de poisoning, plusieurs méthodes de deception, un crawler…
 xm1k3/cent
Templates Nuclei de l'édition communautaire, un outil simple qui vous permet d'organiser en un seul endroit tous les templates Nuclei proposés par la…
 renwax23/xsstron
Navigateur Electron JS pour trouver automatiquement des vulnérabilités XSS
 rtvkiz/minimal
Minimal CVE Hardened container image collection
 mondoohq/cnspec
Une sécurité open source et cloud-native pour protéger tout, de la compilation à l'exécution
 dwisiswant0/go-dork
Le scanneur de dorks le plus rapide écrit en Go.
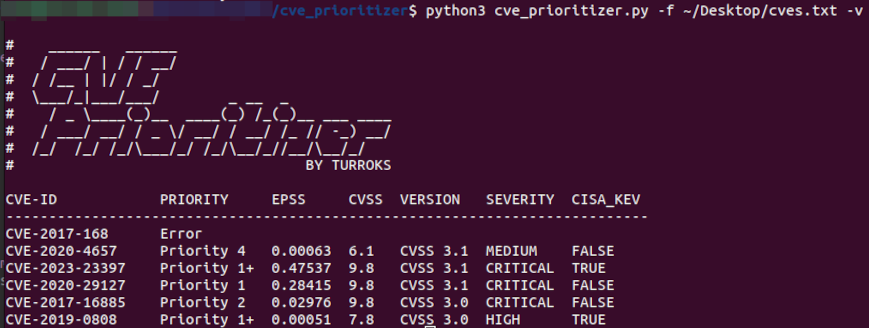 turroks/cve_prioritizer
Simplifiez le processus de correction des vulnérabilités avec CVSS, EPSS et la liste des vulnérabilités connues exploitées de CISA. Priorisez les…
 0xsauby/yasuo
Un script Ruby qui recherche des applications web tierces vulnérables et exploitables sur un réseau.
 globocom/huskyci
Effectuer des tests de sécurité dans votre CI
 m0nad/hellraiser
Scanner de vulnérabilités utilisant Nmap pour scanner et corréler les CPE trouvés avec les CVE.