
Archived
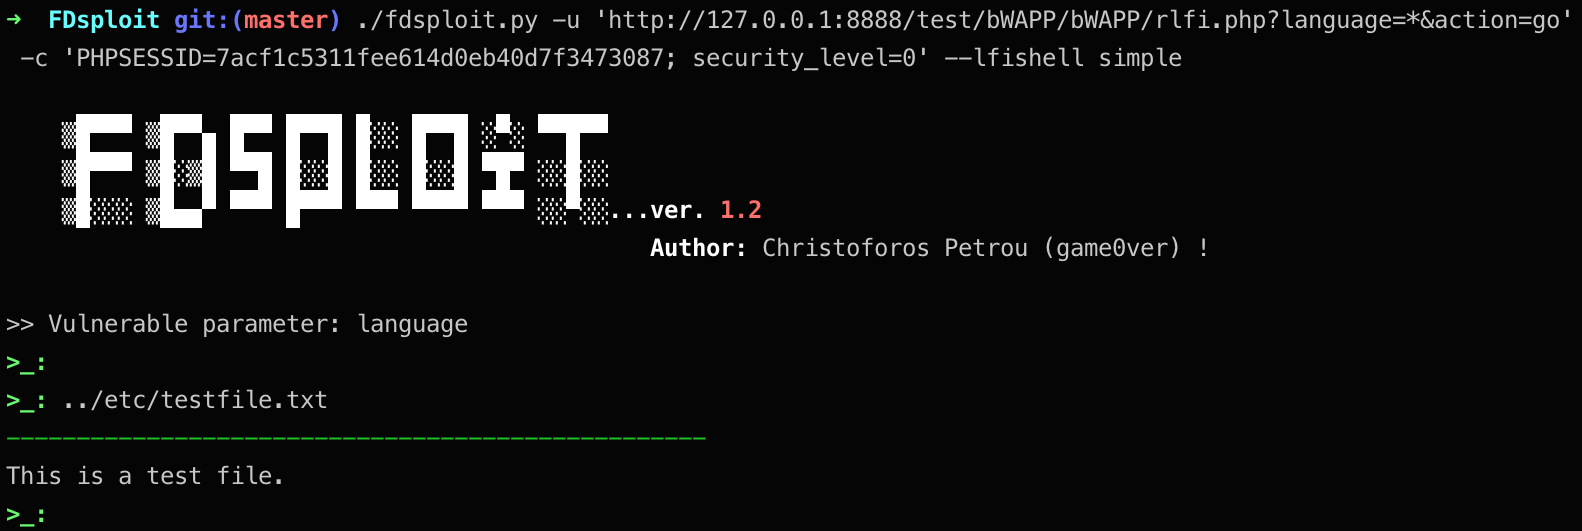
FDsploit
 chrispetrou/fdsploit
Outil de fuzzing, d'énumération et d'exploitation d'inclusion de fichier et de traversée de répertoire.
vulnerability-scannersexploitationweb-application-exploitation+3
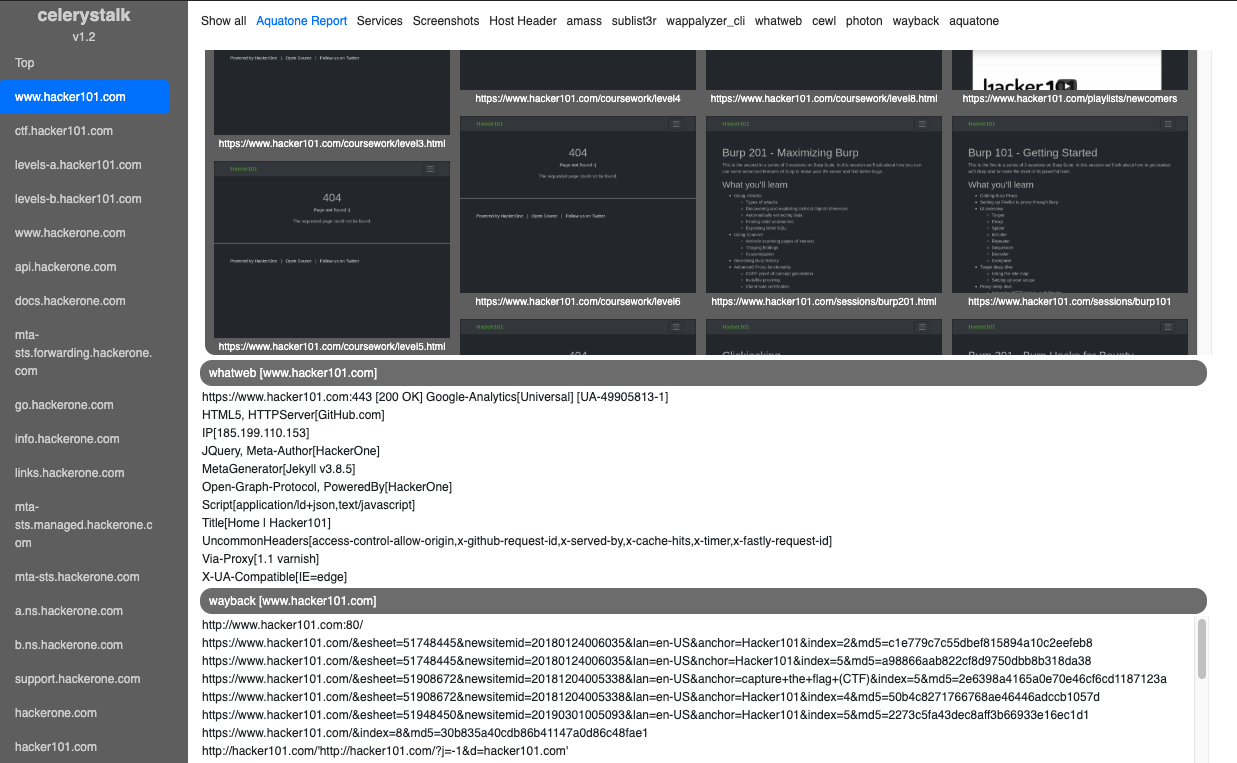 sethsec/celerystalk
Un scanner d'énumération & de vulnérabilités asynchrone. Exécutez tous les outils sur tous les hôtes.
 maldevel/intelspy
Effectuer des scans automatisés de reconnaissance réseau
 s0md3v/predator
Système anti-automatisation
 mrcl0wnlab/shellshockhunter
C'est un outil simple pour tester la vulnérabilité Shellshock.
 cert-lv/exchange_webshell_detection
Détecter les webshells déposés sur les serveurs Microsoft Exchange exploités via le groupe de vulnérabilités "proxylogon" (CVE-2021-26855,…
 adityaks/strafer
Strafer : Un outil pour détecter les infections potentielles dans les instances Elasticsearch
 rapid7/hackazon
Une application web vulnérable moderne
 deadjakk/reg1c1de
Scanner de permissions du registre écrit en C# pour trouver des vecteurs potentiels d'élévation de privilèges dans le registre.
 byinarie/zirconium
Outil de recherche d'IOCs liés à HAFNIUM : CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 may215/awesome-termux-hacking
⚡️Une liste géniale des meilleurs outils de piratage pour Termux
 cro-thehacker/v1ew-s0urce
Framework de tests d'intrusion basé sur Python et boîte à outils de reconnaissance offrant des modules de scan de ports, de collecte d'informations…
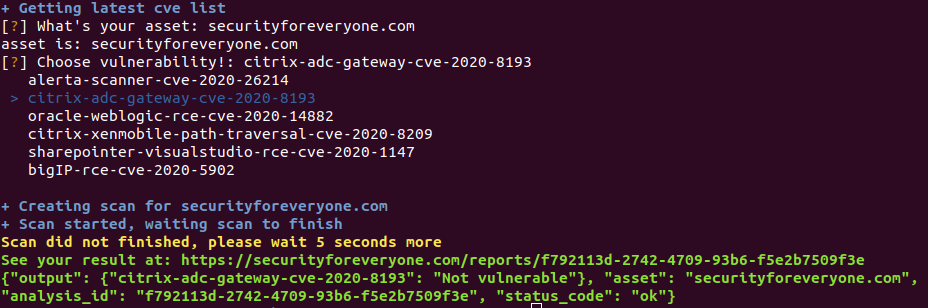 s4e-io-old-labs/s4e-cve-scanner
Scanner basé sur une API qui récupère et liste les dernières Vulnérabilités et expositions communes (CVE) pour une évaluation automatisée de la…
 ryandamour/ssrfuzz
SSRFuzz est un outil pour trouver des vulnérabilités de type Server Side Request Forgery, avec des capacités d'enchaînement CRLF.
 renwax23/xsstron
Navigateur Electron JS pour trouver automatiquement des vulnérabilités XSS
 ingochris/heartpatch.us
OpenSSL Heartbleed Bug CVE-2014-0160 Toolkit. Créé avec ❤ par Christopher Ngo.
 0xinfection/tidos-framework
Le Framework Offensif Manuel de Test d'Intrusion d'Applications Web.
 yahoo/gryffin
Gryffin est une plateforme de scan de sécurité web à grande échelle.