

log4j-urlscanner
 woahd/log4j-urlscanner
Simple script Python 3 pour détecter la vulnérabilité de la bibliothèque Java "Log4j" (CVE-2021-44228) pour une liste d'URL avec multithreading
vulnerability-scannersexploitationinformation-gathering+3
1
woahd/log4j-urlscannerSimple script Python 3 pour détecter la vulnérabilité de la bibliothèque Java "Log4j" (CVE-2021-44228) pour une liste d'URL avec multithreading
 perryflynn/find-log4j
Recherchez log4j pour CVE-2021-44228 à certains endroits * Log4Shell
 municipalparkingservices/cve-2021-44228-scanner
Scanner binaire unique pour CVE-2021-44228 (Log4Shell) qui détecte les versions vulnérables de log4j dans les fichiers JAR/WAR/EAR et applique des…
 northwavesecurity/log4jcheck
Un script qui vérifie les systèmes vulnérables Log4j (CVE-2021-44228) en utilisant l'injection du payload dans les en-têtes HTTP courants.
 gcmurphy/chk_log4j
Quelques vérifications simples pour voir si un fichier JAR est vulnérable à CVE-2021-44228
 george-petrakis/log4j-scanner-cve-2021-44228
Outil simple pour scanner des répertoires entiers à la recherche de tentatives d'exploitation de CVE-2021-44228.
 rakutentech/jndi-ldap-test-server
Un serveur LDAP minimaliste destiné à tester la vulnérabilité aux attaques par injection JNDI+LDAP en Java, en particulier CVE-2021-44228.
 sinakeshmiri/log4jscan
scanner python simple pour vérifier si votre réseau est vulnérable à CVE-2021-44228
 bigsizeme/log4j-check
Plugin de scan Burp pour log4J, CVE-2021-44228, supporte dnclog.cn et le DNS intégré de Burp, peut être utilisé avec JNDIExploit pour générer des…
 markuman/aws-log4j-mitigations
Atténuation de CVE-2021-44228 log4j à l'aide de aws wafv2 avec ansible
 toramanemre/log4j-rce-detect-waf-bypass
Un modèle Nuclei pour la détection de la RCE Apache Log4j (CVE-2021-44228) avec WAF Bypass Payloads
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, plugin Burp pour log4j2 en version Java, dnslog a choisi un domaine autre que dnslog.cn
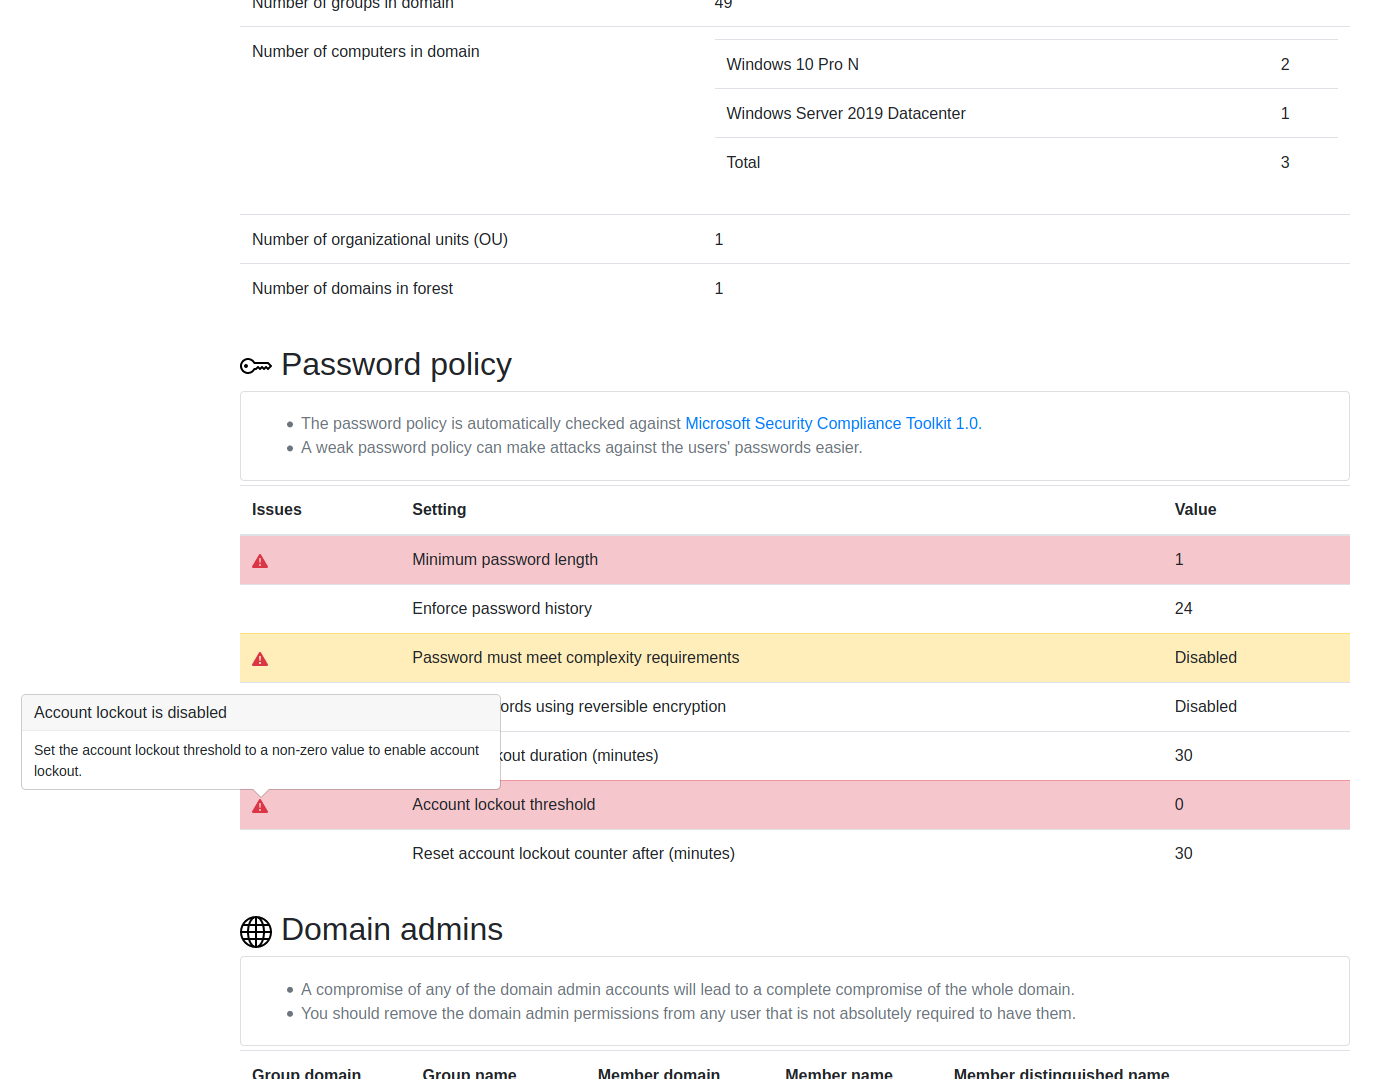 ncsc-fi/tiuku
Tiuku est un outil pour scanner différents types de systèmes et d'environnements à la recherche d'informations liées à la sécurité et afficher les…
 zigoo0/webpwn3r
WebPwn3r - Scanner de sécurité des applications Web.
 ksharinarayanan/ssrfire
Un chercheur de SSRF automatisé. Donnez simplement le nom de domaine et votre serveur et détendez-vous ! ;) Il propose également des options pour…
 divd-nl/gitlab-cve-2021-22205-nse
Script NSE pour détecter si GitLab est vulnérable à cve-2021-22205-nse
 bbva/apicheck
La boîte à outils DevSecOps pour les API REST
 al1ex/hadoop-yarn-resourcemanager-rce
Hadoop YARN ResourceManager RCE non autorisé