

Log4j-CVE-Detect
 darkarnium/log4j-cve-detect
Détections pour CVE-2021-44228 dans des binaires imbriqués
static-analysisvulnerability-scannerscontainer-security+4
darkarnium/log4j-cve-detectDétections pour CVE-2021-44228 dans des binaires imbriqués
 suniastar/scan-log4shell
Une suite de scan pour trouver les serveurs affectés par la faille log4shell (CVE-2021-44228) avec un exemple pour la tester.
 mss/log4shell-hotfix-side-effect
Cas de test pour vérifier si le correctif Log4Shell/CVE-2021-44228 provoquera des exceptions inattendues.
 giterlizzi/nmap-log4shell
Script NSE Nmap pour détecter la RCE Apache Log4j (CVE-2021-44228) en injectant des charges utiles d'exploitation JNDI via des en-têtes HTTP ou des…
 mitiga/log4shell-cloud-scanner
nous fournissons aux équipes DevOps et sécurité un script pour identifier les charges de travail cloud susceptibles d'être vulnérables à la…
 scheibling/py-log4shellscanner
Scanner pour la vulnérabilité Log4j surnommée Log4Shell (CVE-2021-44228)
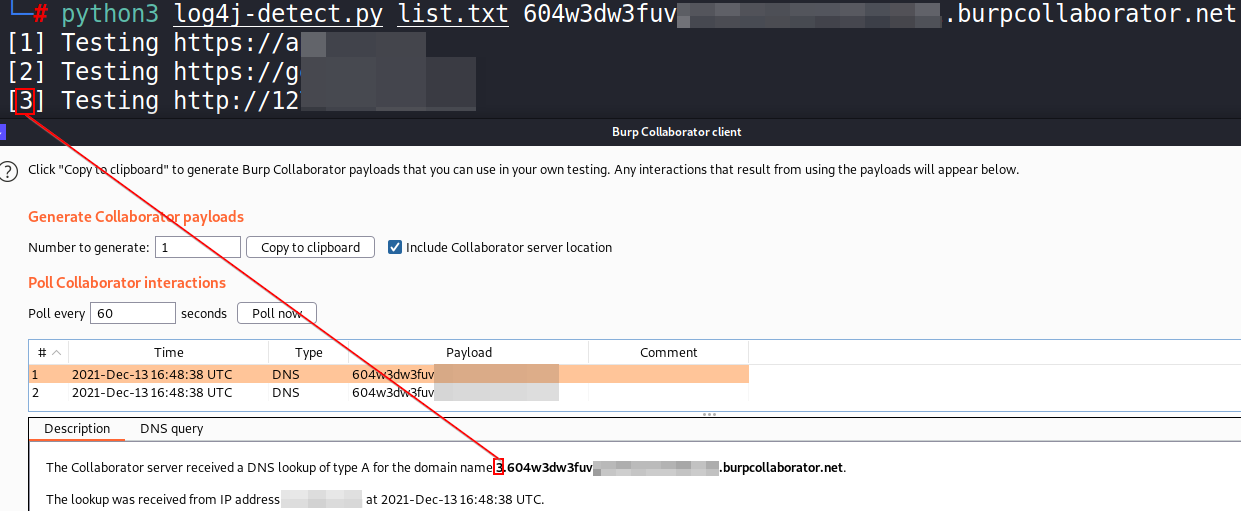 hassaanahmad813/log4j
Scanner Python multithreadé qui détecte Log4Shell (CVE-2021-44228) en envoyant des requêtes HTTP conçues avec des payloads JNDI et en surveillant les…
 hozyx/log4shell
Les applications vulnérables au problème CVE-2021-44228/45046 de log4j peuvent être détectées en analysant les fichiers jar, war, ear et zip pour…
 andypitcher/log4j_checker
Vérificateur Log4J pour Apache CVE-2021-44228
 occamsec/log4j-checker
Scripts Bash et PowerShell pour analyser un système de fichiers local à la recherche de fichiers .jar Log4j qui pourraient être vulnérables à la…
 dxc-strikeforce/burp-log4j-hammertime
Extension de scan actif Burp pour identifier les vulnérabilités Log4j CVE-2021-44228 et CVE-2021-45046
 dpomnean/log4j_scanner_wrapper
scanner wrapper de la vulnérabilité log4j pour CVE-2021-44228
 jeremyrsellars/cve-2021-44228_scanner
Vise à trouver `JndiLookup.class` dans presque n'importe quel répertoire ou fichier zip, jar, ear, war, même profondément imbriqué.
 pmontesd/log4j-cve-2021-44228
Playbook Ansible très simple qui analyse le système de fichiers pour détecter les fichiers JAR vulnérables à Log4Shell
 alenazi90/log4j
Un scanner automatisé et approfondi d'en-têtes pour détecter log4j RCE CVE-2021-44228
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
Ceci applique les signatures pour CVE-2021-44228 sur toutes les politiques d'un appareil BIG-IP ASM.
 codiobert/log4j-scanner
Léger script bash pour analyser rapidement les systèmes à la recherche de la vulnérabilité Log4j CVE-2021-44228 via une commande en une ligne.
 santosomar/log4j-ioc-detector
Un simple détecteur Linux d'indicateurs de compromission Log4j