
Log4j-RCE-Exploiter
 thecyberneh/log4j-rce-exploiter
Scanner pour Log4j RCE CVE-2021-44228
reconnaissancevulnerability-scannersexploitation+2
thecyberneh/log4j-rce-exploiterScanner pour Log4j RCE CVE-2021-44228
 kleiton0x00/ppmap
Un outil de scan/exploitation écrit en GO, qui exploite la Prototype Pollution côté client pour mener à une XSS en utilisant des gadgets connus.
 moeinfatehi/admin-panel_finder
Extension Burp Suite qui détecte les panneaux d'administration et les pages de connexion exposés des applications web et des infrastructures. Plus de…
 aquasecurity/trivy-module-wordpress
Module d'exemple Trivy pour WordPress
 anouarbensaad/vulnx
vulnx 🕷️ un Bot intelligent, Shell peut réaliser une injection automatique, et aider les chercheurs à détecter les vulnérabilités de sécurité des…
 castlesmadeofsand/ms-msdt-vulnerability-pdq-package
Paquet PDQ pour détecter la vulnérabilité CVE-2022-30190 (Follina) en scannant les clés de registre (ms-msdt, search-ms) sur les terminaux Windows,…
 sepehrdaddev/zap-scripts
Zed Attack Proxy Scripts pour trouver des CVE et des secrets.
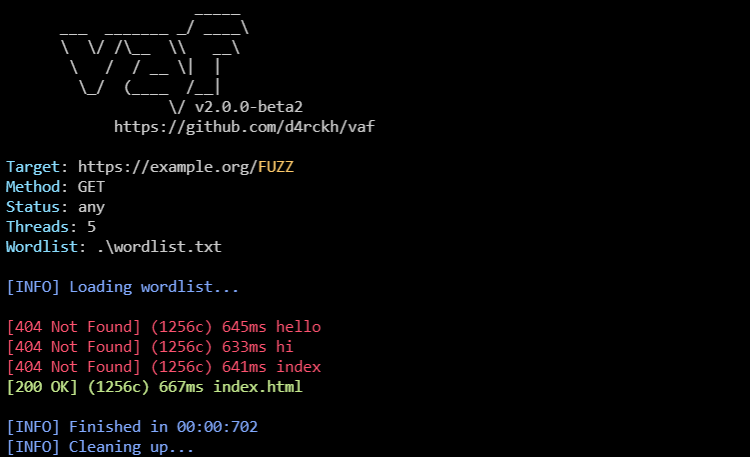 andreiverse/vaf
Fuzzer web multithreadé pour le brute-force de chemins d'URL, d'en-têtes HTTP et de données POST avec support proxy, filtrage par code d'état et…
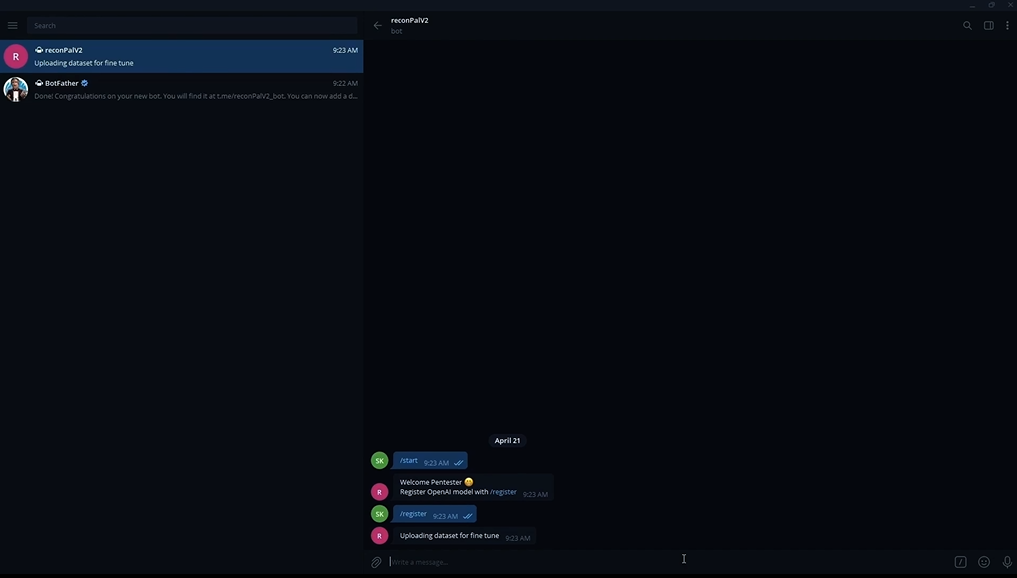 pentesteracademy/reconpal
ReconPal : Exploiter le NLP pour la cybersécurité
 cckuailong/pocsploit
un framework de vérification de poc open source, léger, flexible et innovant
 ferreiraklet/jeeves
Outil de détection d'injection SQL aveugle basée sur le temps pour la reconnaissance et les programmes de bug bounty. Accepte des URLs uniques ou des…
 noxxi/p5-ssl-tools
# Scripts Perl pour l'analyse SSL/TLS : vérification de la prise en charge des protocoles et des chiffrements, validation des certificats, test OCSP…
 th0h0/autossrf
Scanner intelligent de vulnérabilités SSRF basé sur le contexte.
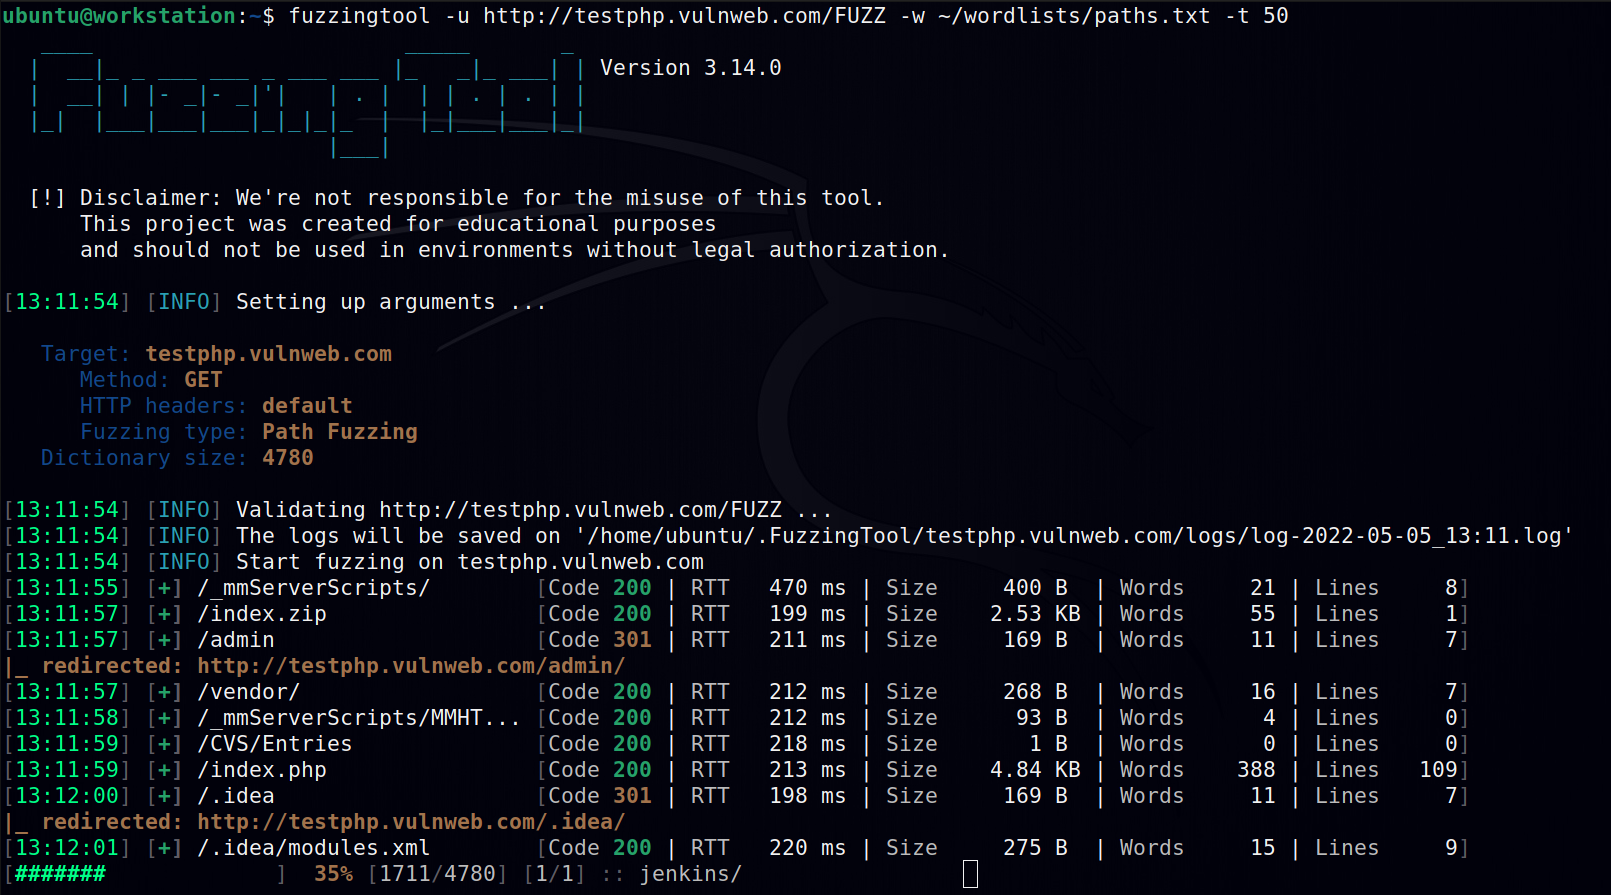 nescau-ufla/fuzzingtool
Logiciel de fuzzing utilisé lors de tests d'intrusion d'applications web.
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
Cet outil crée un ensemble de signatures personnalisées sur le F5 WAF et l'applique aux politiques en mode bloquant.
 arachni/arachni-ui-web
Interface utilisateur Web d'Arachni.
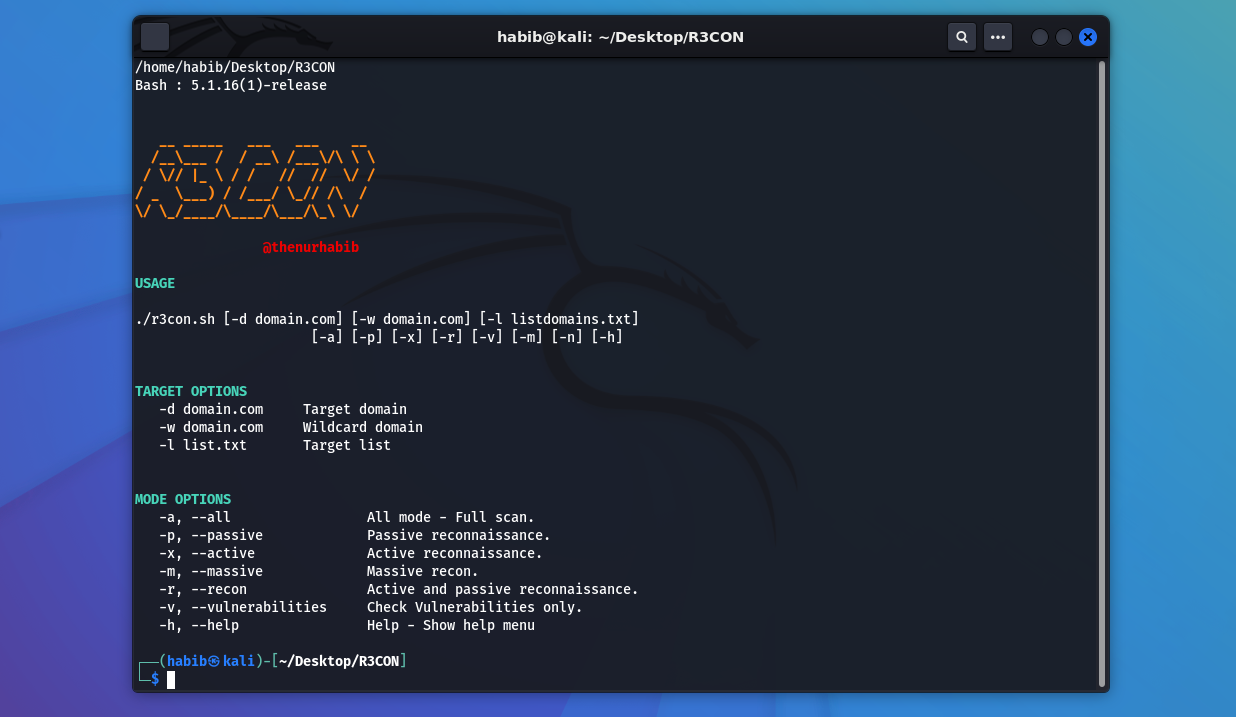 thenurhabib/r3con
Outil multifonctionnel de reconnaissance Web et de scan de vulnérabilités
 ucsb-seclab/dr_checker
DR.CHECKER : Un outil fiable de détection de vulnérabilités pour les pilotes du noyau Linux