

bearer
 bearer/bearer
Outil de scan de sécurité de code (SAST) pour découvrir, filtrer et prioriser les risques de sécurité et de vie privée.
vulnerability-scannersstatic-code-analysiscode-analysis+3
2.7k
bearer/bearerOutil de scan de sécurité de code (SAST) pour découvrir, filtrer et prioriser les risques de sécurité et de vie privée.
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
 rahulreddykarne/ark-wp-scanner
Analyse les plugins WordPress à la recherche de vulnérabilités de type missing-guard à l'aide de signatures ripgrep, de règles Semgrep, d'une…
 tuhinshubhra/cmseek
Suite de détection et d'exploitation de CMS - Scannez WordPress, Joomla, Drupal et plus de 180 autres CMS
 lintsinghua/deepaudit
DeepAudit : Une équipe de hackers IA à la portée de tous, rendant la découverte de vulnérabilités accessible. Premier système open-source multi-agent…
 e-m-b-a/embark
Plateforme centralisée d'analyse et de reporting de firmware avec interface web, API REST et flux de travail d'analyse automatisés pour la…
 opencve/opencve
Agréger, filtrer et suivre les CVEs depuis plusieurs sources avec collaboration d'équipe, tableaux de bord personnalisés, alertes et analyse par IA…
 google/tsunami-security-scanner
Tsunami est un scanner de sécurité réseau polyvalent avec un système de plugins extensible pour détecter les vulnérabilités de haute sévérité avec…
 0xsteph/pentest-ai
Pentester IA open source qui prouve chaque découverte. Des oracles machine réexécutent chaque exploit ; les bugs vérifiés livrent une capsule de…
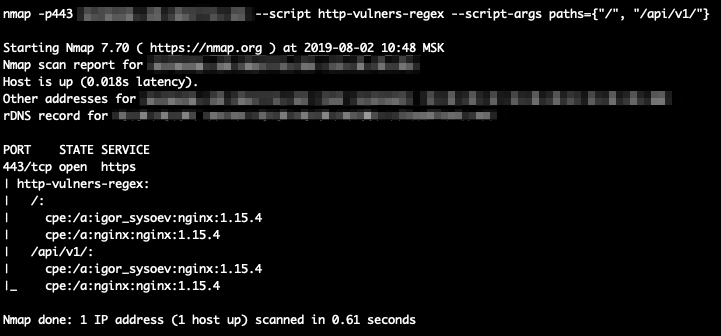 vulnerscom/nmap-vulners
Script NSE pour Nmap qui interroge l'API Vulners pour identifier les vulnérabilités connues (CVE) des services réseau détectés, améliorant le scan de…
 edoardottt/missing-cve-nuclei-templates
Liste mise à jour chaque semaine des CVE manquants dans le dépôt officiel des templates nuclei. Conçue principalement pour le bug bounty, mais…
 goodwithtech/dockle
Linter d'image conteneur pour la sécurité, aidant à construire l'image Docker de meilleure pratique, facile à démarrer
 morpheuslord/startup-sbom
Un outil pour rétro-ingénierer et inspecter les bases de données RPM et APT afin de lister tous les paquets avec les exécutables, services, versions…
 dependency-check/dependencycheck
OWASP dependency-check est un utilitaire d'analyse de composition logicielle qui détecte les vulnérabilités publiquement divulguées dans les…
 jakehildreth/locksmith2
Une boîte à outils AD CS pour les administrateurs AD, les professionnels de la sécurité défensive et les red teamers mal intentionnés
 glen-testing/low-int-cert-monitor
Monitor Certificate Transparency logs for certificates with trivially small EC private keys (the eMudhra weak-key class). P-256/384/521.
 blackarch/blackarch
Une distribution basée sur ArchLinux pour les testeurs d'intrusion et les chercheurs en sécurité.
 gamehunterkaan/autopwn-suite
AutoPWN Suite est un projet pour scanner les vulnérabilités et exploiter les systèmes automatiquement.