
clickjacking-poc
 nccgroup/clickjacking-poc
Générateur de PoC pour le clickjacking
vulnerability-analysisexploitationweb-application-exploitation+2
36
nccgroup/clickjacking-pocGénérateur de PoC pour le clickjacking
 dreyand/cyberpanel-rce
CyberPanel 2.3.6 RCE pré-authentification
 synfinner/kevin
API REST sur le catalogue des vulnérabilités exploitées connues (KEV) de la CISA, exposant la recherche de CVE, les ajouts récents au KEV, la…
 mavericknerd/preparation-guide-to-oscp
Voyage pour essayer plus fort !!!
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) est un framework de test pour les implémentations et les appareils de protocoles industriels.
 s4dhul4bs/vimana-framework
Vimana est un outil de sécurité expérimental qui vise à fournir des ressources pour auditer les applications web Python.
 cispa/trevex
Cadre de détection automatisée des vulnérabilités pour les vulnérabilités d'exécution transitoire (IEEE S&P '26)
 matamorphosis/browser-exploits
Quelques exploits génériques de navigateur (À des fins éducatives uniquement)
 infiniroot/nginx-mitigate-log4shell
Atténuer les attaques exploitant la vulnérabilité log4shell (CVE-2021-44228) à l'aide d'un script LUA pour Nginx
 yo-yo-yo-jbo/macos_sandbox
Article de blog explorant le bac à sable macOS (App Sandbox), les entitlements via codesign, et les techniques d'évasion du bac à sable utilisant…
 vonahisec/pentesting_scripts
Ce référentiel contient une liste d'outils qui peuvent être utiles pour les consultants effectuant des tests d'intrusion.
 jasondoyle/google-nest-cam-bug-disclosures
Divulgations de vulnérabilités PoC pour caméras IoT grand public, détaillant des attaques par débordement de tampon BLE et par désassociation WiFi…
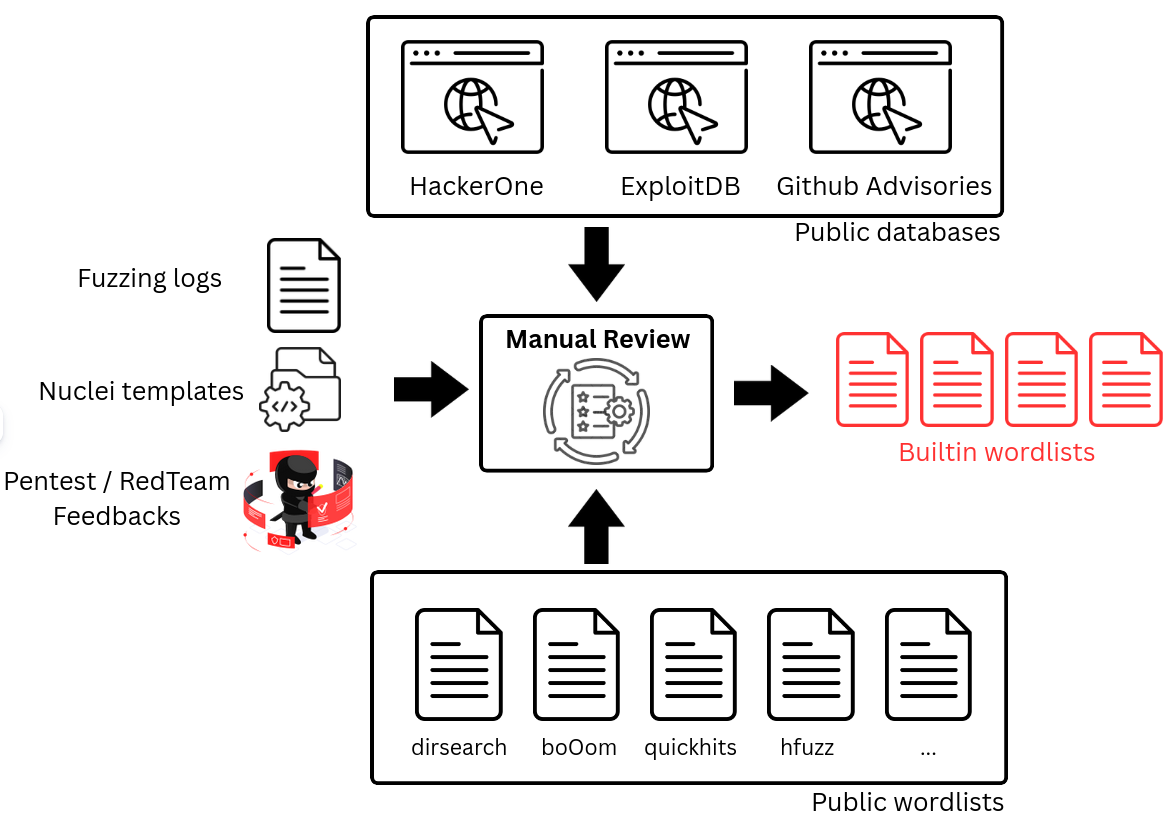 synacktiv/dicozorus
Un outil pour générer et maintenir des listes de mots pour le fuzzing Web.
 hyp3rlinx/pstrojanfile
POC d'exécution de code non corrigé via le nom de fichier Windows PowerShell
 r3tr074/exploits
Collection personnelle d'exploits incluant des n-days, des 0-days, des CTF, des vulnérabilités noyau et navigateur pour la recherche en sécurité et…
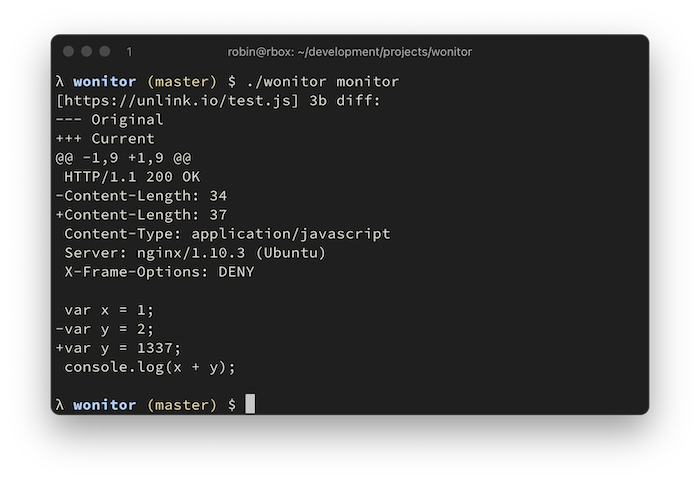 rverton/wonitor
moniteur de changement d'endpoint web rapide et sans configuration
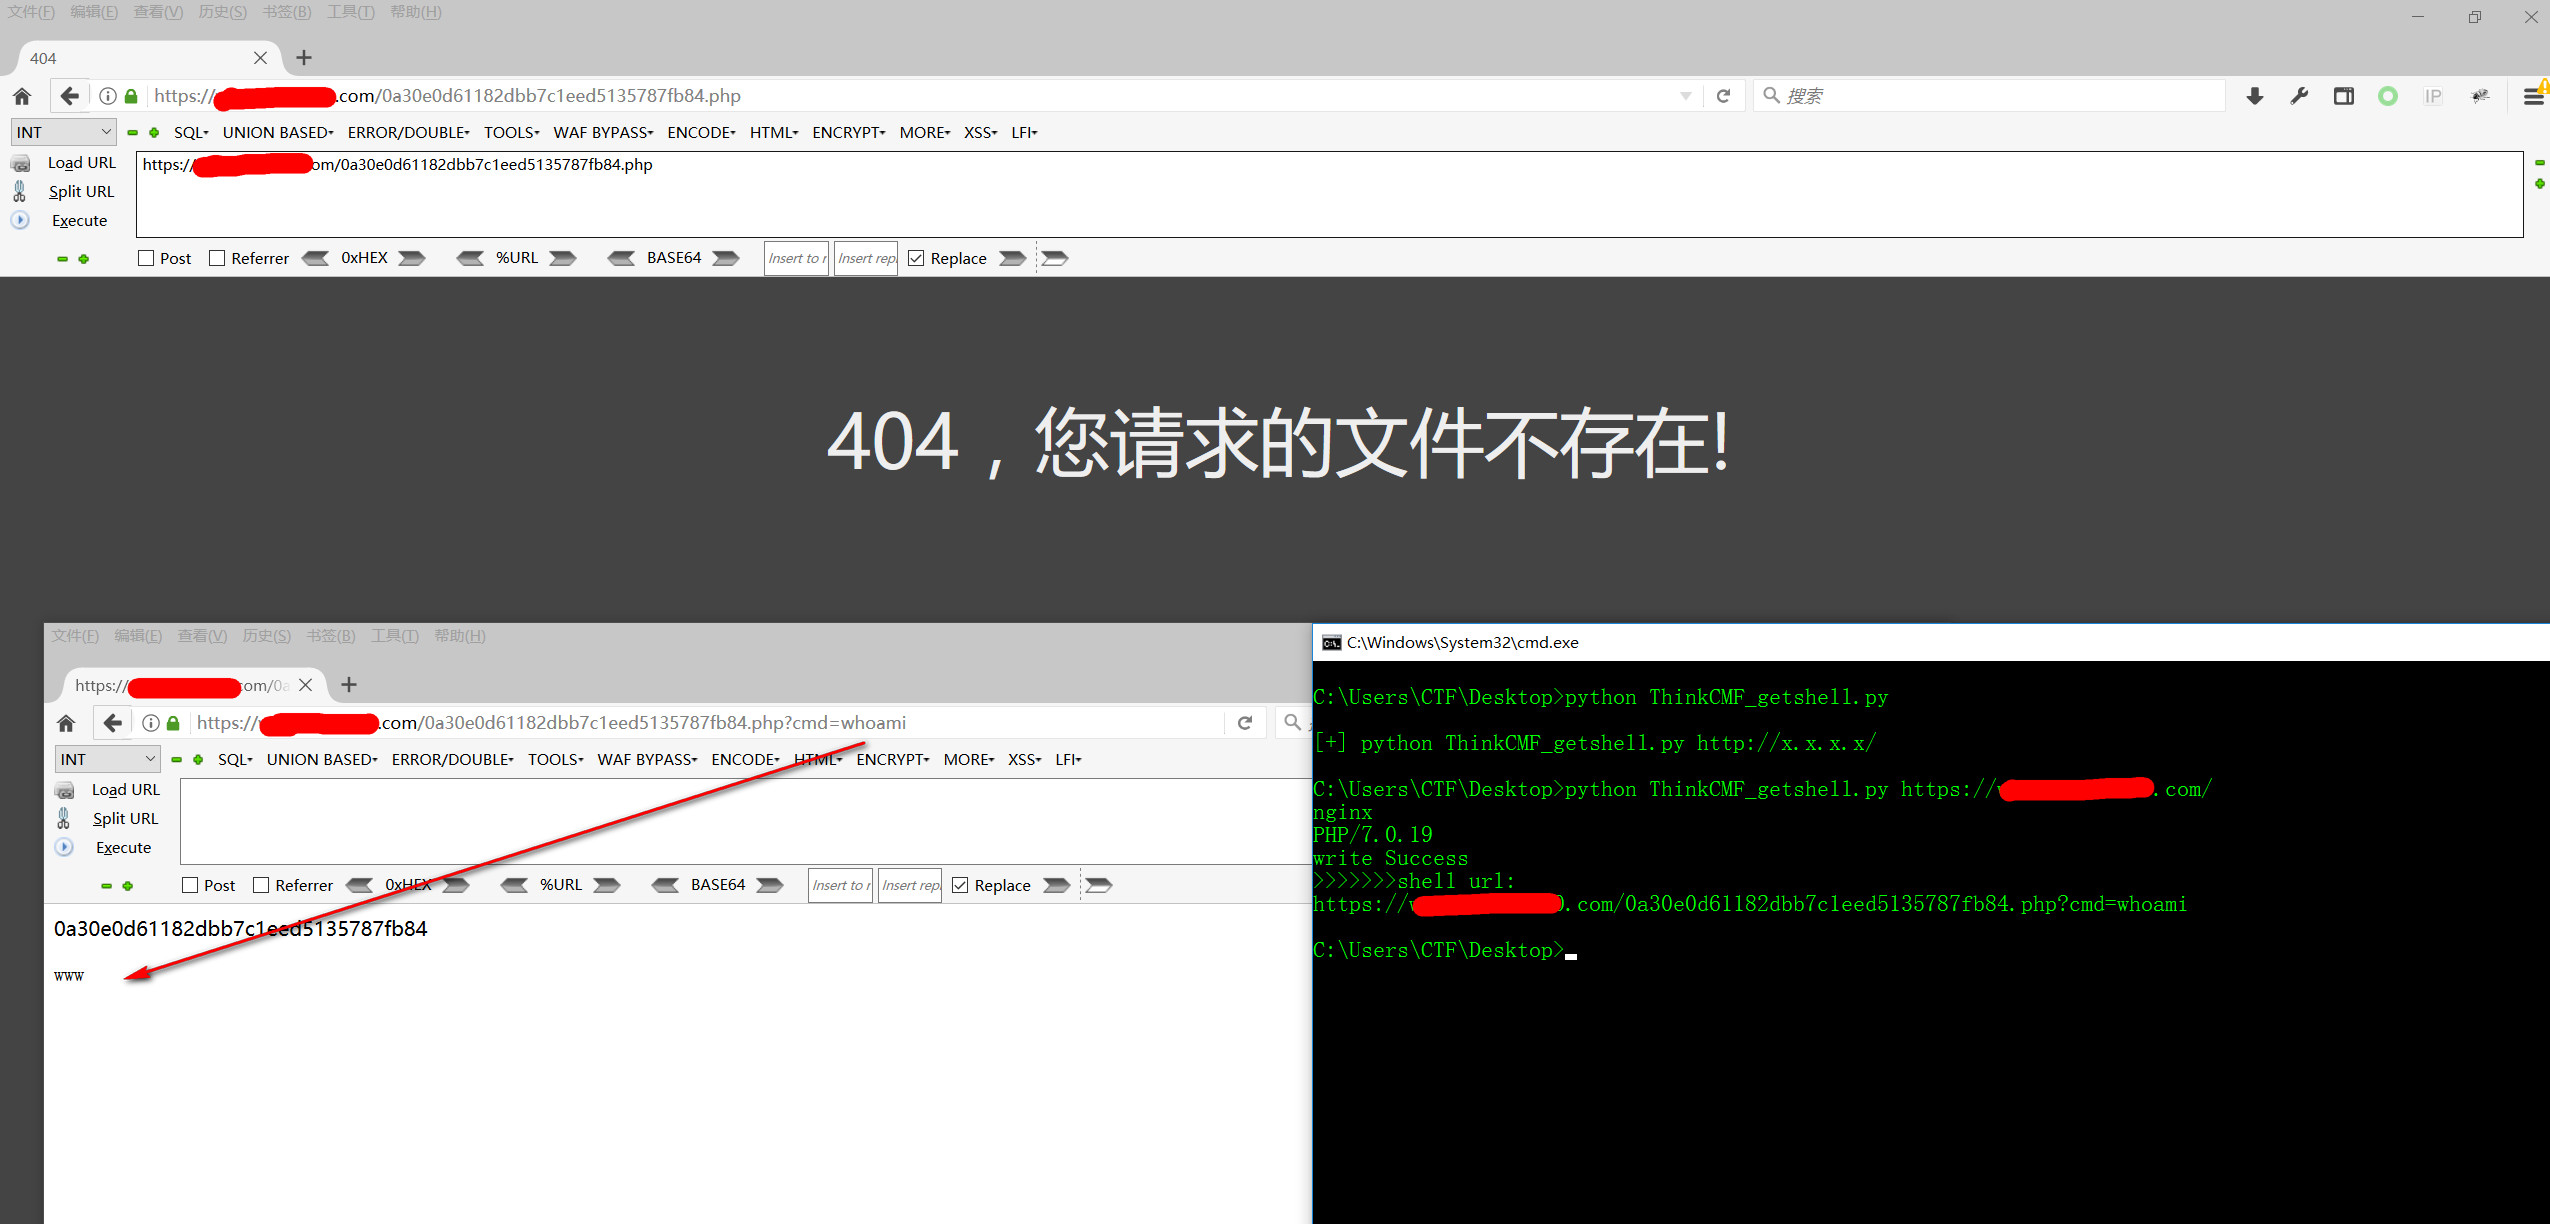 jas502n/thinkcmf_getshell
Vulnérabilité d'inclusion de contenu arbitraire sur le framework ThinkCMF
 owasp/vulnerable-container-hub
VULCONHUB donne accès à des fichiers pour construire votre propre image de conteneur vulnérable afin d'apprendre et de pratiquer la sécurité.