

tbhm
 jhaddix/tbhm
Les chasseurs de bugs méthodologie
reconnaissancevulnerability-analysisweb-application-exploitation+4
4.4kil y a 3 ans
jhaddix/tbhmLes chasseurs de bugs méthodologie
 chybeta/web-security-learning
Apprentissage de la sécurité Web
 chipsec/chipsec
Cadre d'évaluation de la sécurité des plateformes
 the-tcpdump-group/tcpdump
le dissecteur réseau TCPdump
 cveproject/cvelistv5
Cache CVE de la liste CVE officielle au format CVE JSON 5
 nccgroup/scoutsuite
Outil d'audit de sécurité multi-cloud qui exploite les API des fournisseurs cloud pour collecter des données de configuration, évaluer la posture de…
 ghostpack/seatbelt
Seatbelt est un projet C# qui effectue un certain nombre de "vérifications de sécurité" d'analyse des hôtes, pertinentes à la fois d'un point de vue…
 xoreaxeaxeax/sandsifter
Le fuzzer de processeur x86
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 neo23x0/signature-base
Base de données de signatures YARA et d'IOC pour mes scanners et outils
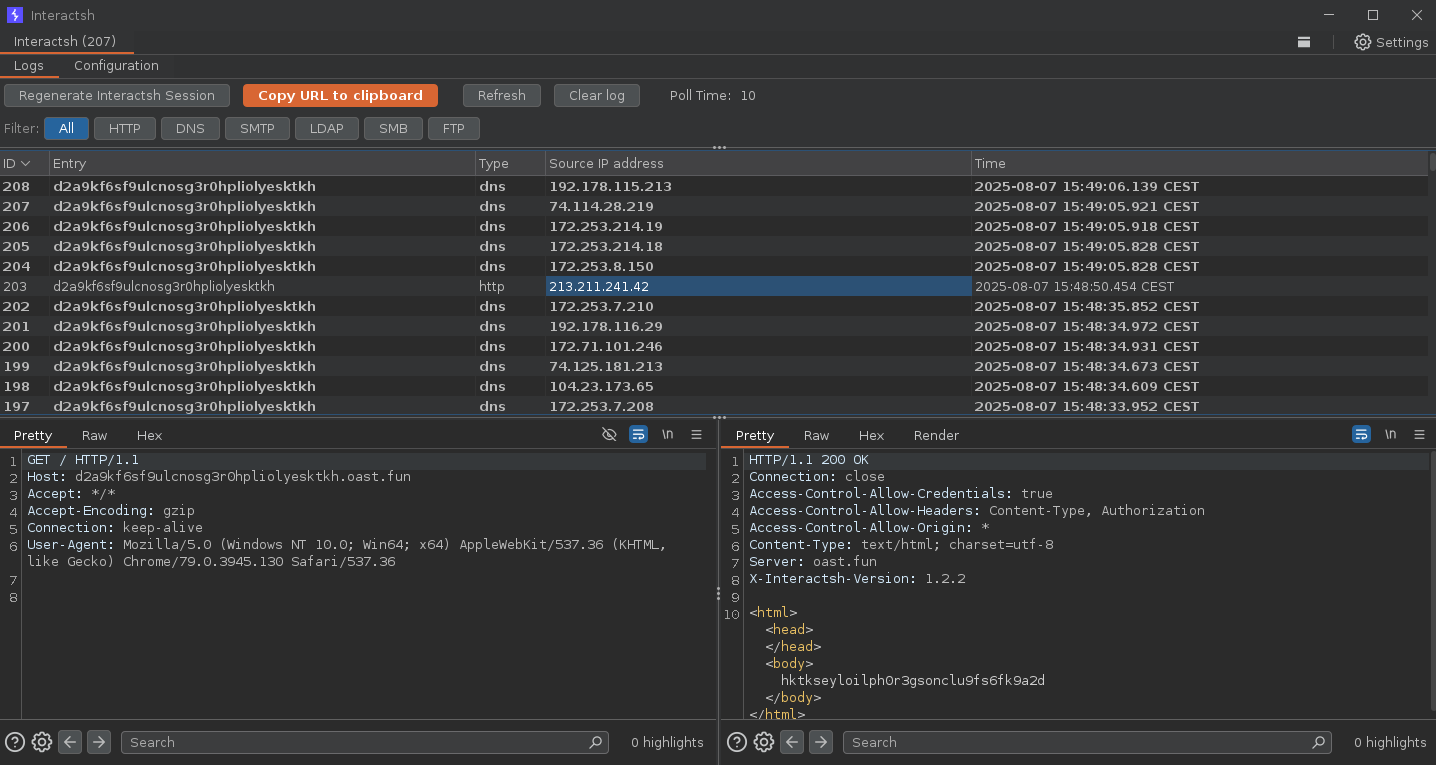 projectdiscovery/interactsh
Un serveur de collecte d'interactions OOB et une bibliothèque cliente
 joernio/joern
Plateforme d'analyse de code open-source pour C/C++/Java/Binary/Javascript/Python/Kotlin basée sur les graphes de propriétés de code. Discord…
 ihebski/defaultcreds-cheat-sheet
Un seul endroit pour tous les identifiants par défaut afin d'aider les équipes Blue/Red à identifier les appareils avec mot de passe par défaut 🛡️
 microsoft/applicationinspector
Un analyseur de code source conçu pour mettre en évidence des fonctionnalités intéressantes et d'autres caractéristiques afin de répondre rapidement…
 intelowlproject/intelowl
Plateforme de renseignement sur les menaces évolutive qui enrichit les observables et les fichiers à l'aide de plus de 200 analyseurs, avec une…
 xmendez/wfuzz
Fuzzer web modulaire pour les tests de sécurité automatisés. Injecte des charges utiles dans n'importe quel champ de requête HTTP pour découvrir des…
 speed47/spectre-meltdown-checker
Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown - vérificateur de vulnérabilité/mitigation pour Linux & BSD
 foospidy/payloads
Git All the Payloads! Une collection de charges utiles d'attaque web.