

smbcrawler
 syss-research/smbcrawler
smbcrawler est un outil sans fioritures qui prend des identifiants et une liste d'hôtes et 'crawle' (ou 'spiderise') ces partages.
reconnaissancevulnerability-analysisdata-exfiltration+3
189
syss-research/smbcrawlersmbcrawler est un outil sans fioritures qui prend des identifiants et une liste d'hôtes et 'crawle' (ou 'spiderise') ces partages.
 lcashdol/exploits
Exploits pour divers CVE
 breenmachine/javaunserializeexploits
Exploiter les vulnérabilités de désérialisation Java dans WebLogic, WebSphere, JBoss, Jenkins et OpenNMS à l'aide de scripts PoC Python et de…
 kacperszurek/exploits
Collection Python d'exploits de preuve de concept et d'outillage de sécurité offensive pour la validation de vulnérabilités, les tests d'intrusion et…
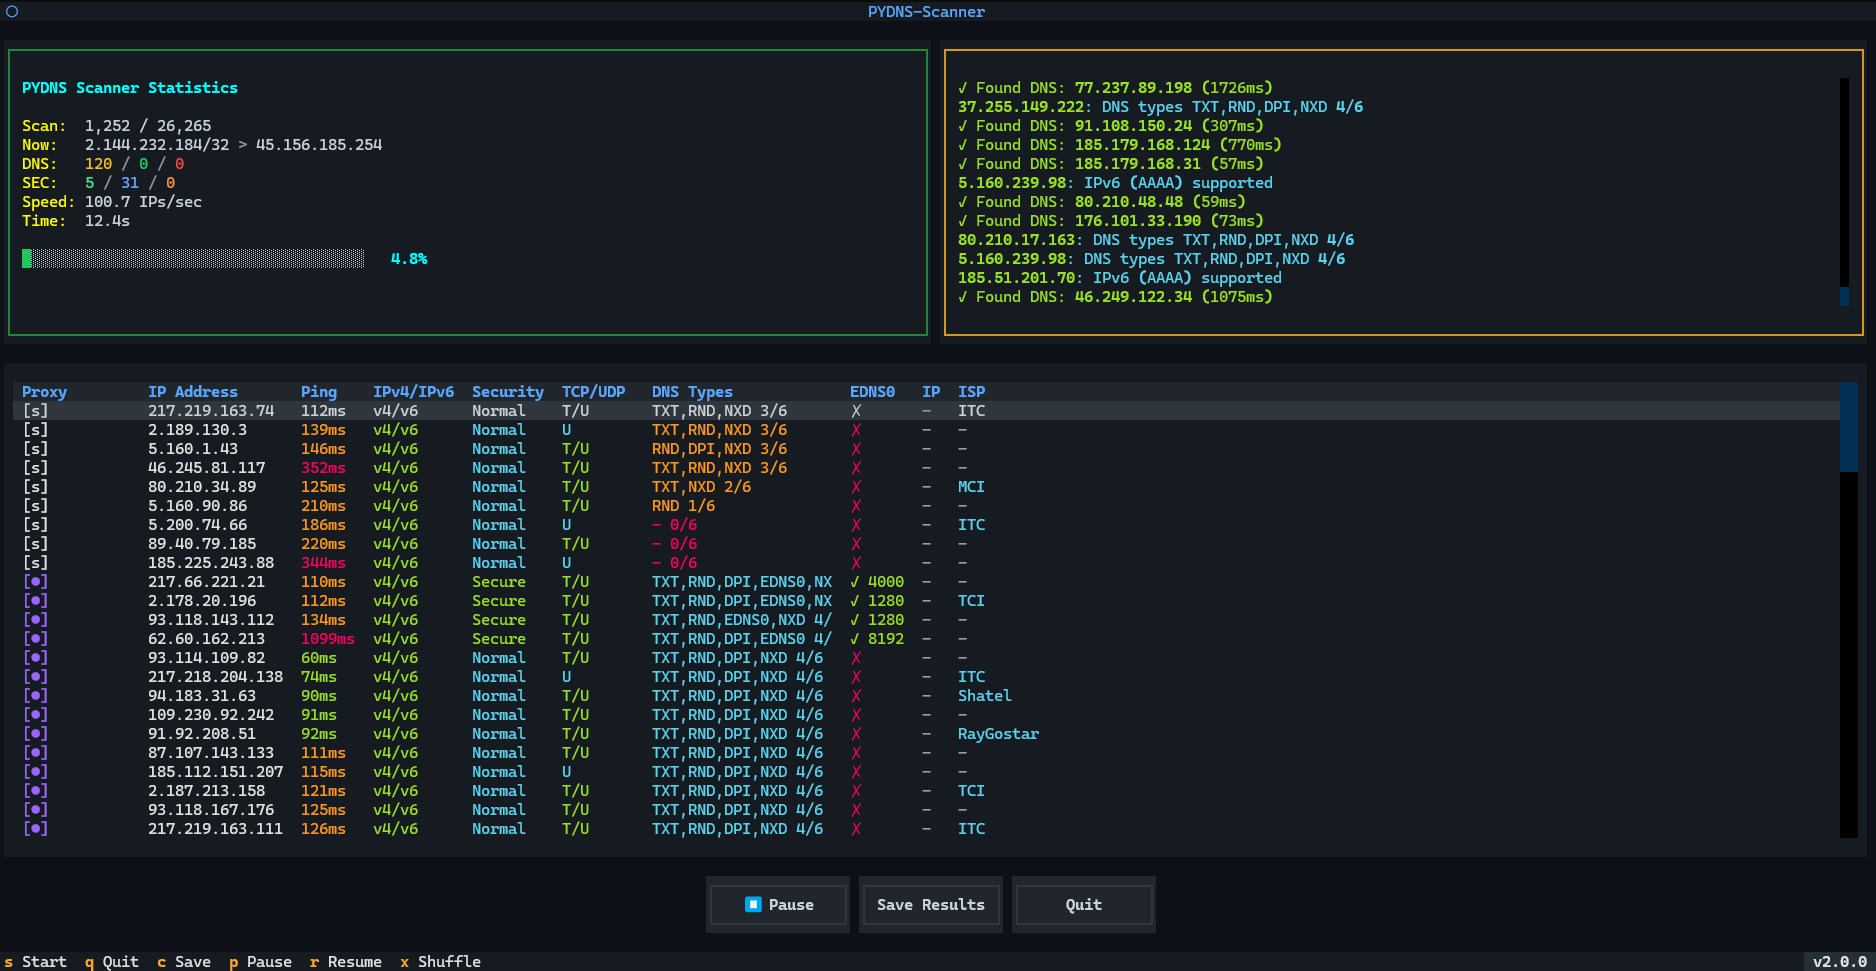 xullexer/pydns-scanner
Un scanner DNS moderne et haute performance doté d'une belle interface utilisateur en terminal (TUI) construite avec Textual. Cet outil peut scanner…
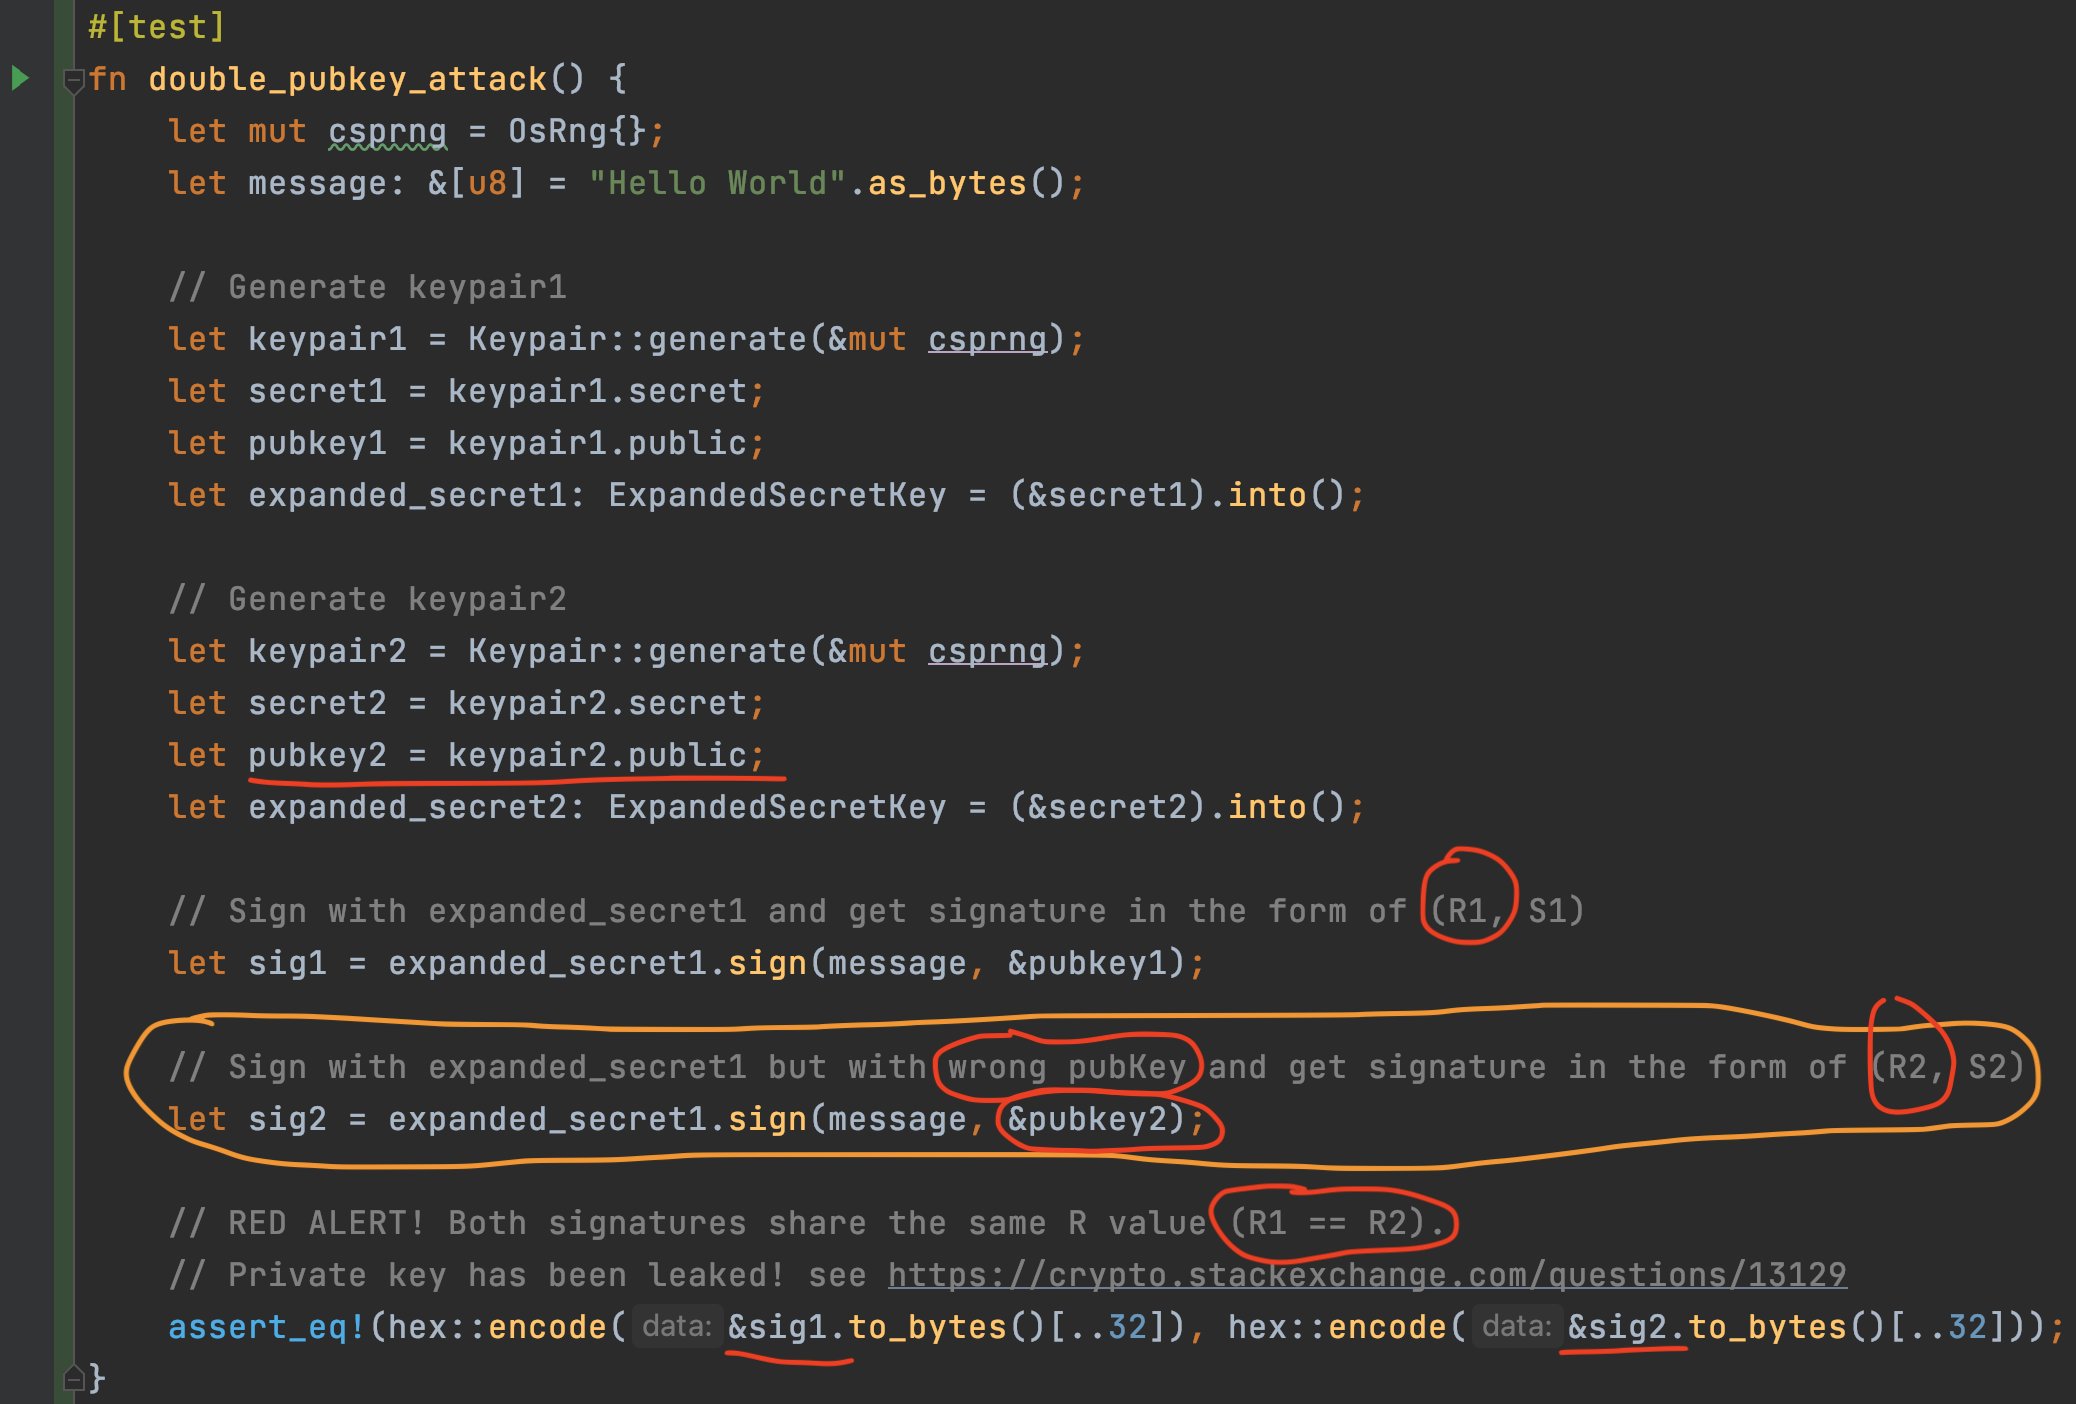 mystenlabs/ed25519-unsafe-libs
Liste des bibliothèques de signatures ed25519 non sûres
 robocoder/rips-scanner
RIPS - Un analyseur statique de code source pour les vulnérabilités dans les scripts PHP
 justinsteven/advisories
Dépôt personnel de divulgations d'avis de sécurité couvrant les vulnérabilités des logiciels web, cloud, d'infrastructure et open-source.
 binarly-io/fwhunt
Le format de règles Binarly Firmware Hunt (FwHunt) a été conçu pour rechercher des vulnérabilités connues dans le firmware UEFI.
 domienschepers/wifi-framework
Wi-Fi Framework pour créer des preuves de concept, des expériences automatisées, des suites de tests, des fuzzers, et plus.
 g0ldencybersec/easyeasm
Outil de gestion de la surface d'attaque à coût zéro
 binarly-io/fwhunt-scan
Outils pour analyser le firmware UEFI et vérifier les modules UEFI avec les règles FwHunt
 connormcgarr/kernel-exploits
Exploits du noyau
 hugsy/cfb
Moniteur IRP de style ProcMon pour les pilotes Windows. Capture et journalise les paquets de requêtes d'E/S via un pilote noyau et un courtier en…
 nccgroup/triforcelinuxsyscallfuzzer
Un fuzzer d'appels système Linux utilisant TriforceAFL
 m4cs/darkspiritz
🌔 Dépôt officiel du DarkSpiritz Penetration Framework | Écrit en Python 🐍
 bahruzjabiyev/t-reqs
Fuzzer HTTP/1 basé sur une grammaire avec capacité de mutation
 cckuailong/pocsploit
un framework de vérification de poc open source, léger, flexible et innovant