
x8
 sh1yo/x8
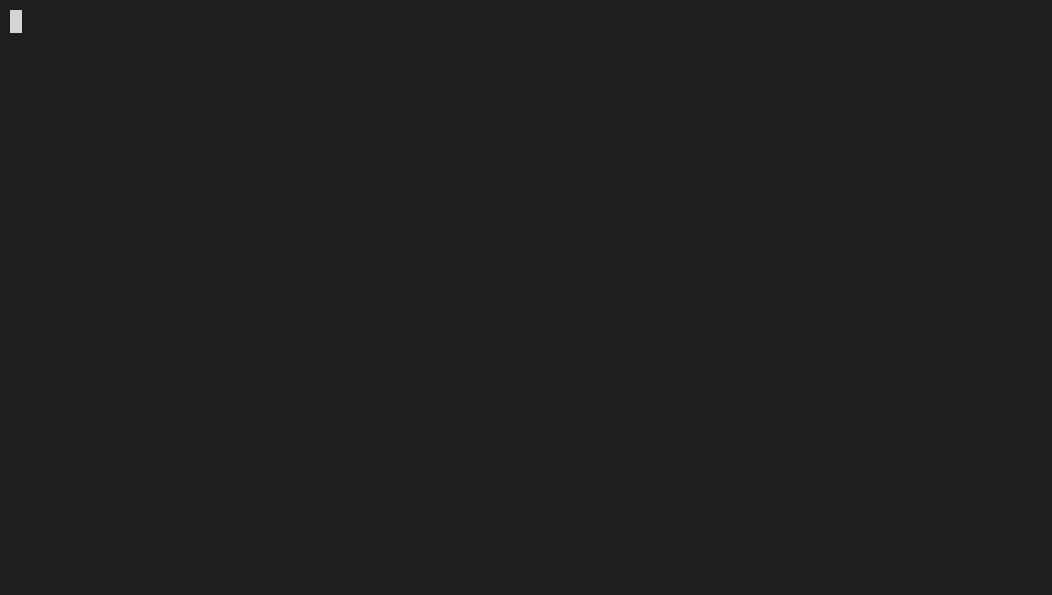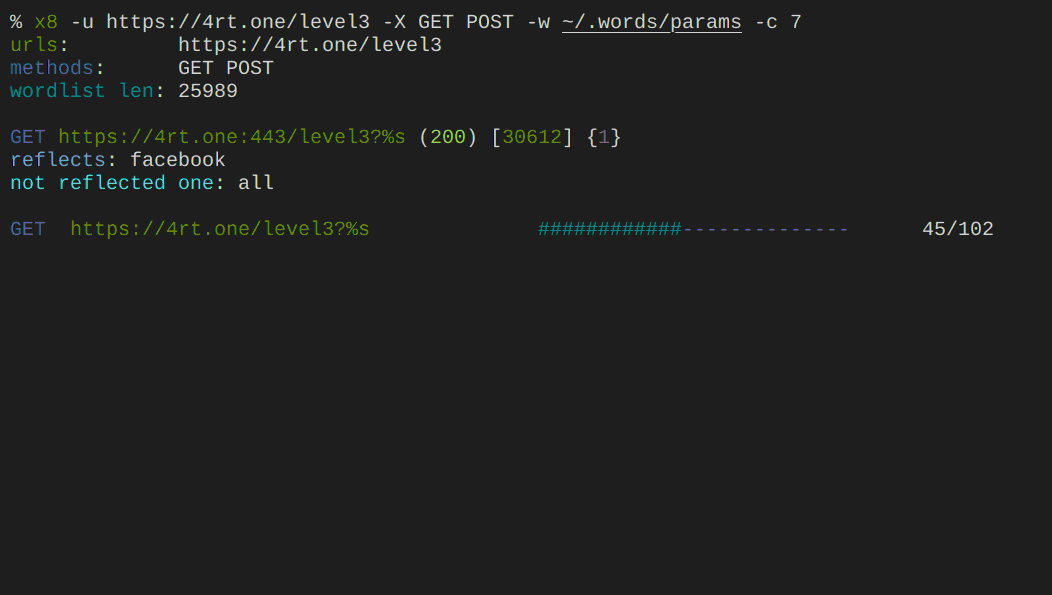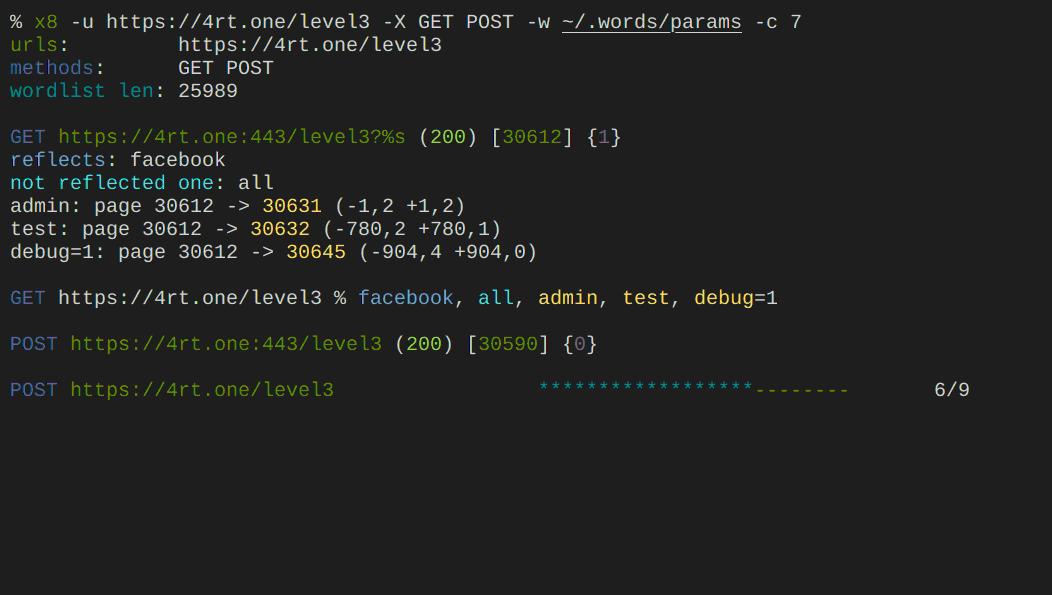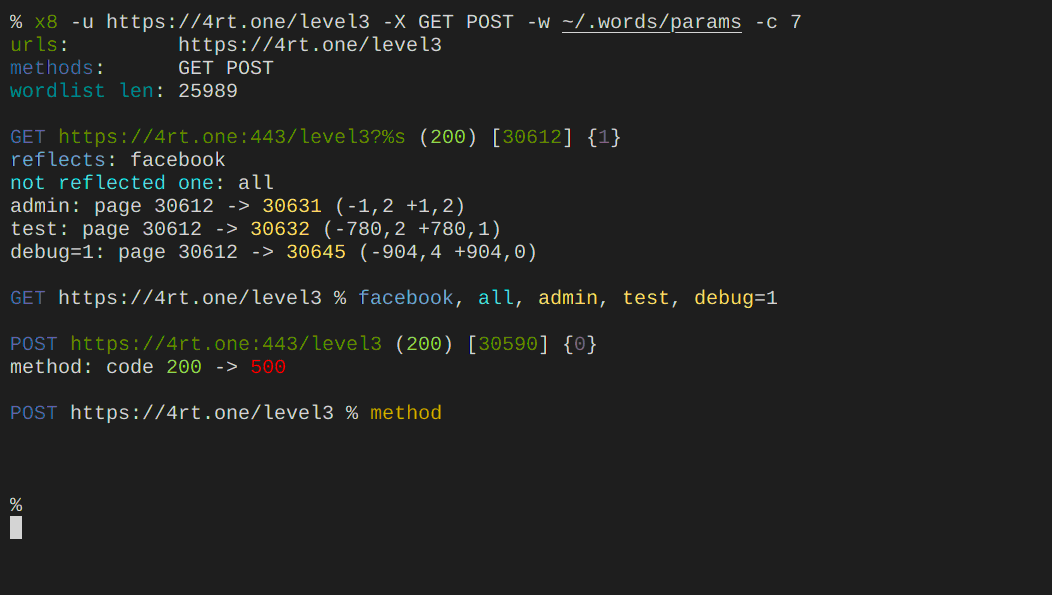
Suite de découverte de paramètres cachés
reconnaissancevulnerability-analysisinformation-gathering+1
sh1yo/x8Suite de découverte de paramètres cachés
 behisecc/vibesec-skill
Cette compétence aide Claude à écrire du code sécurisé et à prévenir les vulnérabilités courantes.
 ayoubfathi/leaky-paths
Une collection de chemins spéciaux liés à des API sensibles courantes, des internes devops, des configurations de frameworks, des erreurs de…
 airbus-seclab/bincat
Analyseur statique de code binaire, avec intégration IDA. Effectue l'analyse de valeur et de contamination, la reconstruction de types, la détection…
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application est une implémentation de service GraphQL intentionnellement vulnérable conçue pour apprendre et pratiquer la…
 narfindustries/http-garden
Framework de tests différentiels pour implémentations HTTP
 tamarin-prover/tamarin-prover
Outil de vérification symbolique pour les protocoles de sécurité utilisant la réécriture de multiensembles et la résolution de contraintes afin de…
 ine-labs/azuregoat
AzureGoat : Une infrastructure Azure vulnérable à souhait
 0xdea/semgrep-rules
Une collection de mes règles Semgrep pour faciliter la recherche de vulnérabilités.
 requie/ai-red-teaming-guide
Un guide complet pour les tests adversariaux et l'évaluation de la sécurité des systèmes d'IA, aidant les organisations à identifier les…
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 inquest/malware-samples
Une collection d’échantillons de malwares et d’informations de dissection associées, très probablement référencée depuis http://blog.inquest.net
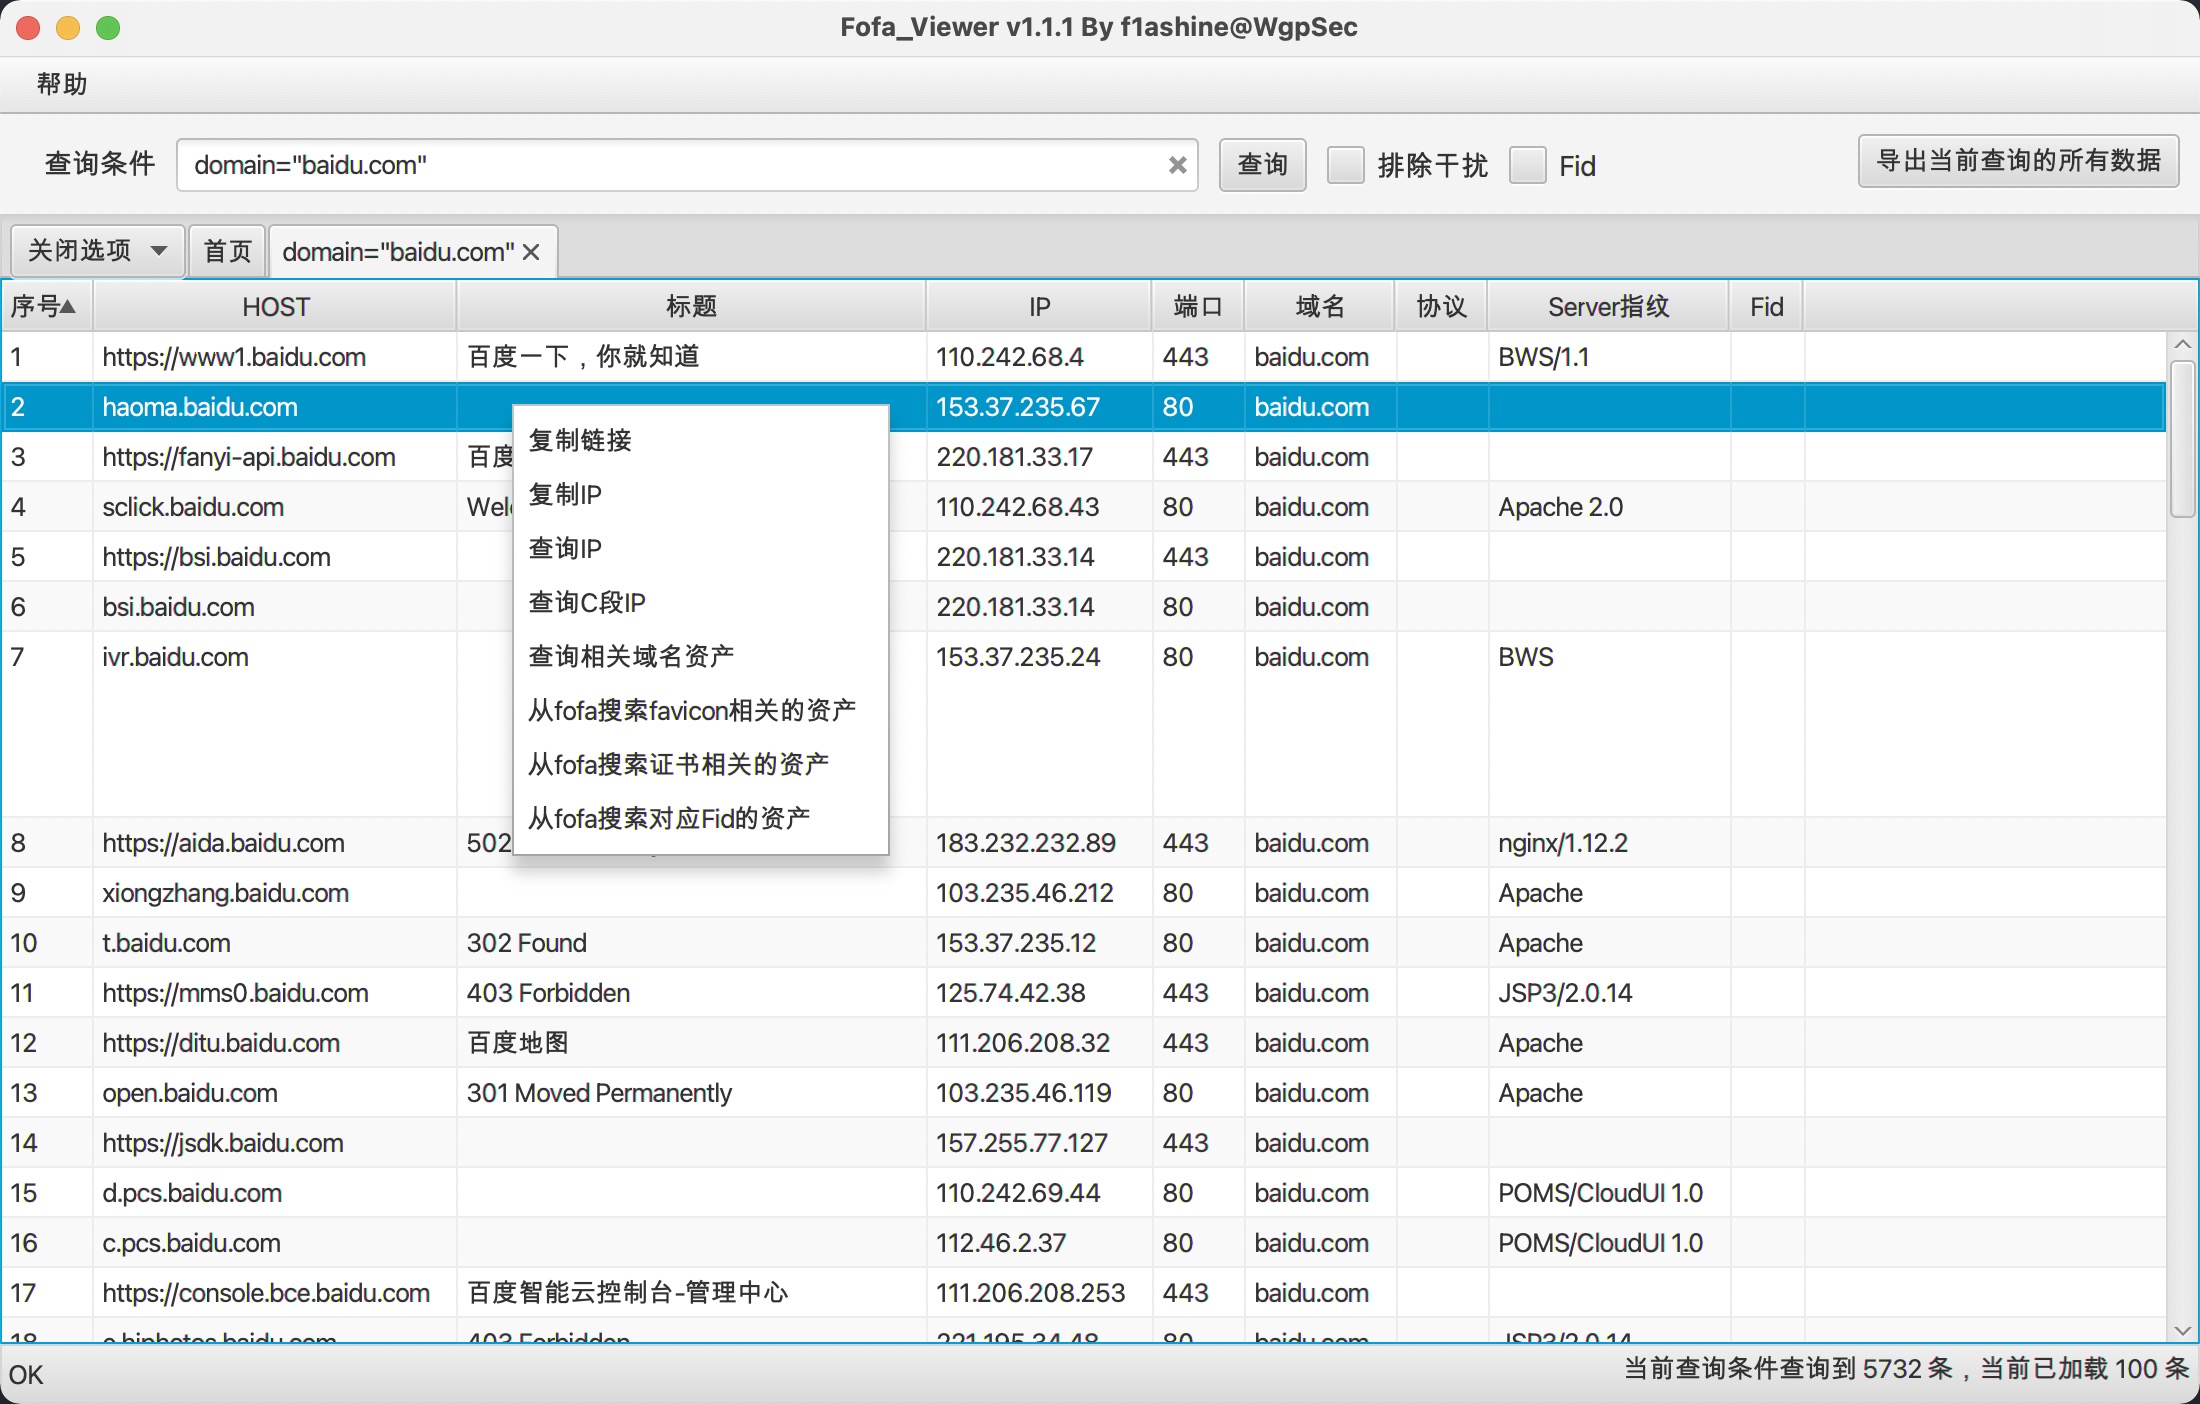 wgpsec/fofa_viewer
Un simple client FOFA écrit en JavaFX. Réalisé par WgpSec, maintenu par f1ashine.
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 aquasecurity/vuln-list
NVD, Ubuntu, Alpine
 kathanp19/jsfscan.sh
Automatisation pour la reconnaissance JavaScript dans le bug bounty.
 xsscx/fuzz
Signatures d'injection de produits, entrées malveillantes, XSS, injection d'en-têtes HTTP, XXE, RCE, Javascript, XSLT
 trailofbits/fickling
Un décompilateur de pickling Python et un analyseur statique