firmware-analysis-toolkit

Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.

Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.

Tout pour le pentest. | Base de connaissances en tests d'intrusion, consolidant les méthodologies de sécurité dans un format exécutable par un agent…

Il s'agit d'une fabrique de ressources pour toute personne souhaitant se lancer dans le bug hunting et ayant besoin d'un guide en tant que débutant.

Extension Burp Suite à haute vitesse pour envoyer de grands volumes de requêtes HTTP avec une pile personnalisée, une configuration d'attaque basée…

Outil pour rechercher plusieurs vulnérabilités de sécurité liées aux applications Android

An #OSINT Framework pour réaliser diverses techniques de reconnaissance sur les entreprises, les personnes, les numéros de téléphone, les adresses…

Débloquer _tout_ sur le CPU avec le brouillage DRAM

Une version facile à configurer de XSS Hunter. Mise en place en cinq minutes et ne nécessite aucune maintenance !

XSS spider - 66/66 wavsep XSS détectés

Un framework professionnel de désanonymisation et de diagnostic de vulnérabilités à haute fidélité. Il propose une architecture modulaire à couplage…

Outil d'énumération Linux pour le pentesting et les CTFs avec niveaux de verbosité

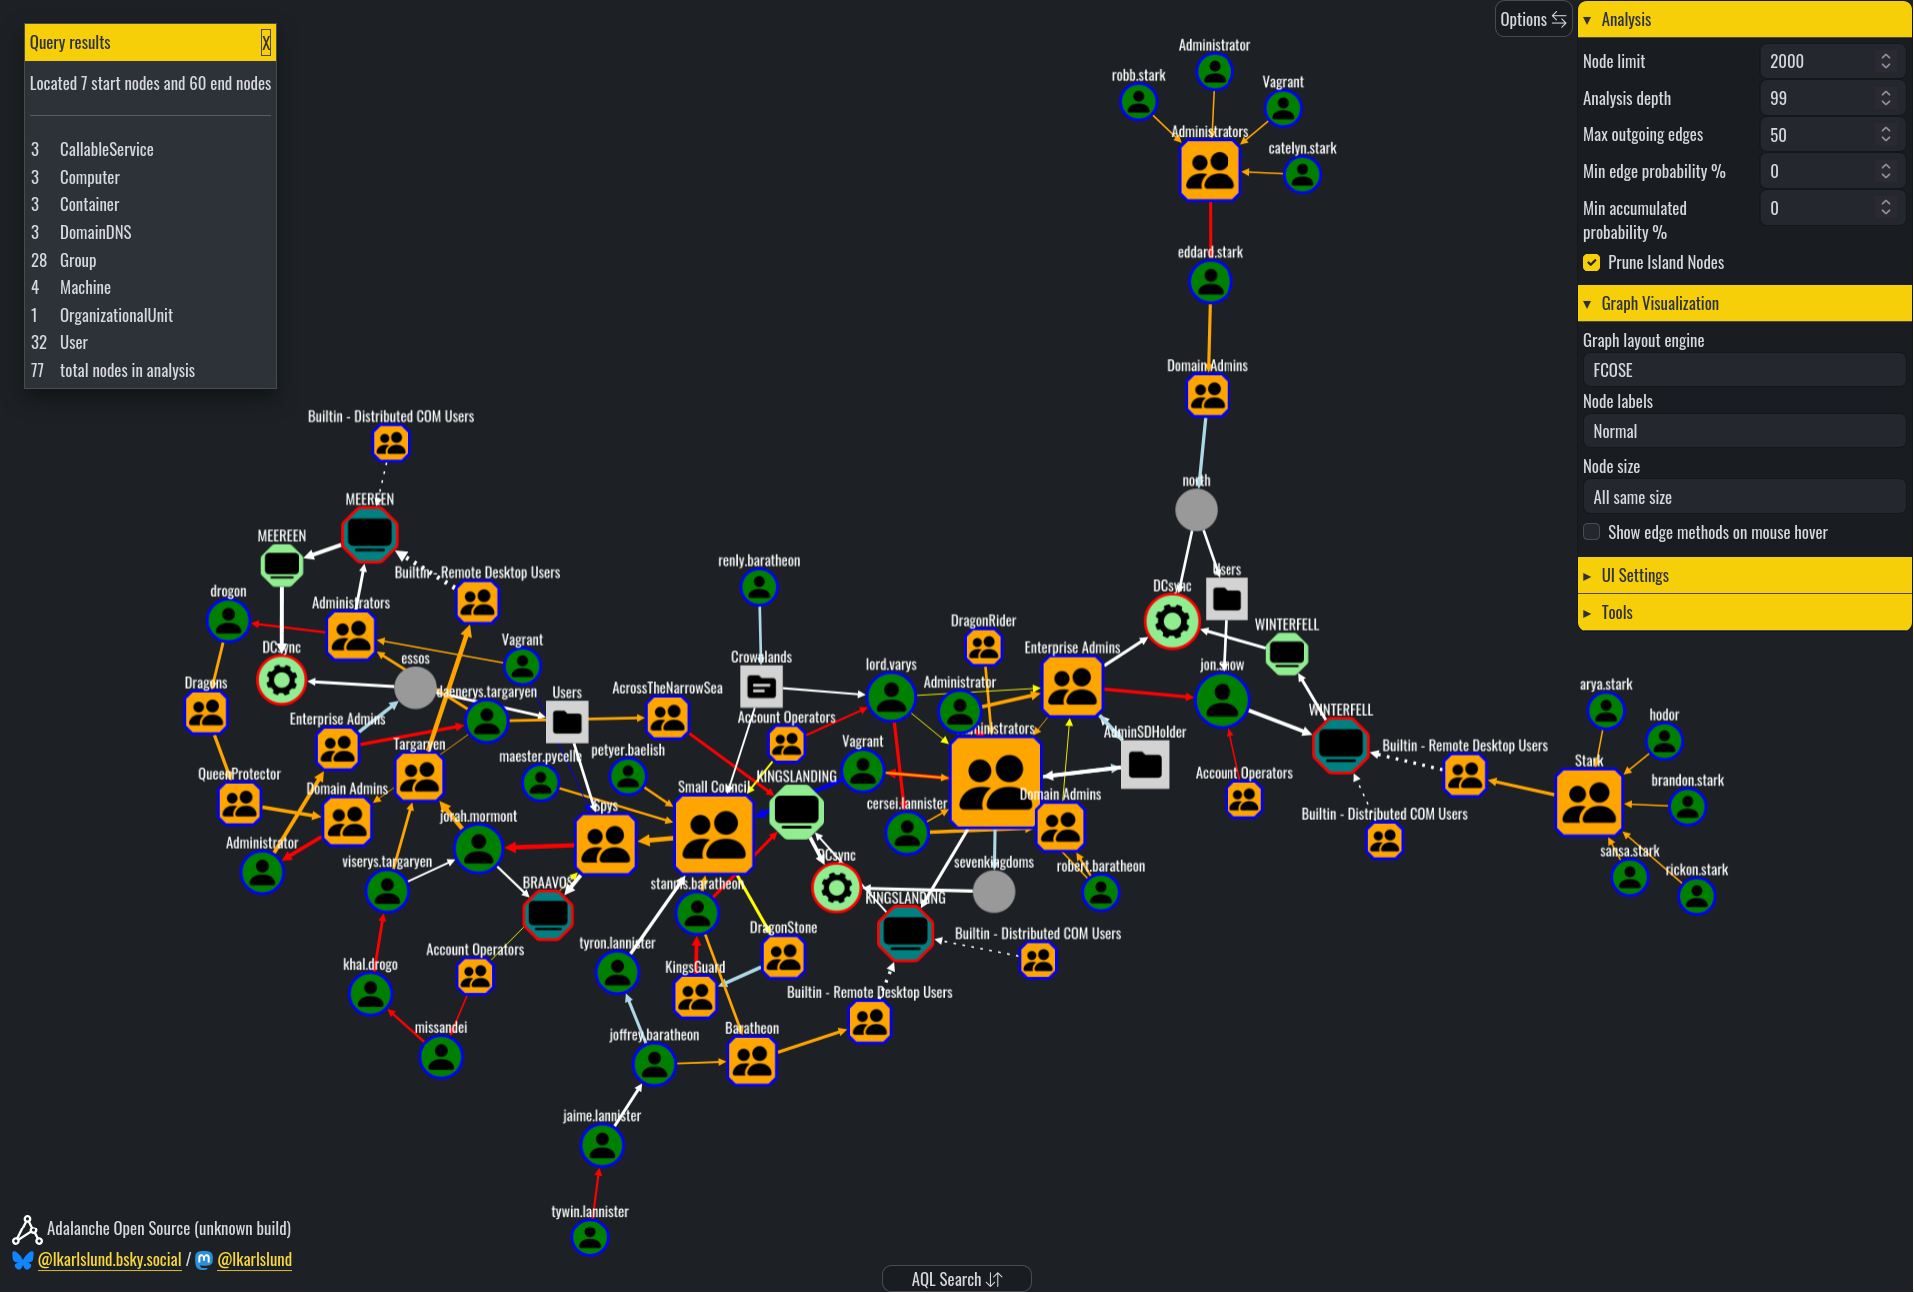
Visualiseur et explorateur de graphe d'attaque (Active Directory) ... Qui est *vraiment* Domain Admin ?


Un framework d'analyse statique facile à apprendre et à utiliser pour Java et Android

Fuzzer binaire à couverture guidée pour Windows, macOS, Linux et Android

Agrège les métadonnées de sécurité de la chaîne d'approvisionnement logicielle (SBOMs, attestations, vulnérabilités) dans une base de données graphe…

Un outil conçu pour exploiter une vulnérabilité d'élévation de privilèges dans le programme sudo sur les systèmes de type Unix. Il tire parti d'une…

Scanner de vulnérabilités open source avec découverte réseau automatisée, détection basée sur les CVE, score CVSS, tableaux de bord des risques,…