

pentest-guide
 voorivex/pentest-guide
Guide de tests de pénétration basé sur OWASP incluant des cas de test, des ressources et des exemples.
privilege-escalationvulnerability-analysisinformation-gathering+6
2.8k
voorivex/pentest-guideGuide de tests de pénétration basé sur OWASP incluant des cas de test, des ressources et des exemples.
 rubysec/ruby-advisory-db
Base de données maintenue par la communauté des avis de sécurité pour les gems et environnements d'exécution Ruby, fournissant des données…
 aquasecurity/kube-hunter
Chassez les failles de sécurité dans les clusters Kubernetes
 ghostpack/certify
Outil C# pour énumérer et exploiter les mauvaises configurations dans les services de certificats Active Directory (AD CS), permettant l'abus de…
 cve-search/cve-search
Base de données locale de vulnérabilités CVE/CPE avec recherche, classement, interface web et API pour l'analyse et la gestion hors ligne des…

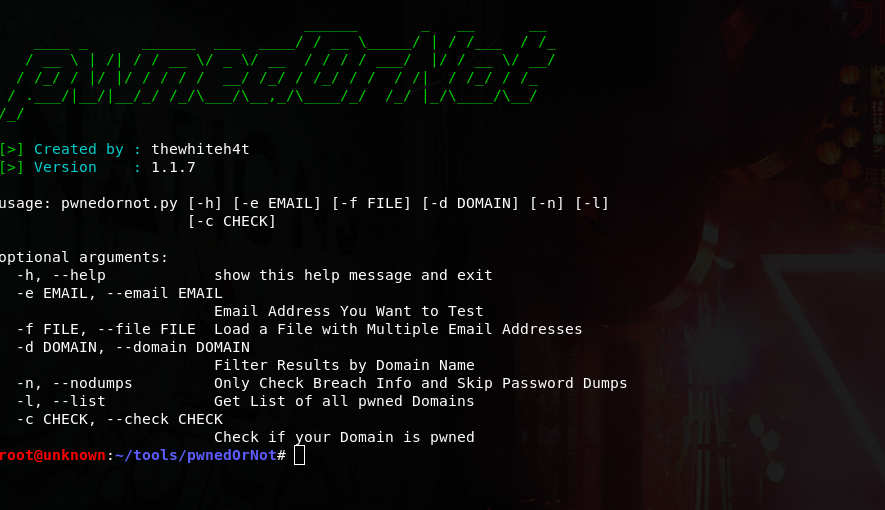 thewhiteh4t/pwnedornot
Outil OSINT pour trouver les mots de passe d'adresses e-mail compromises
 imran-parray/mind-maps
Cartes mentales de plusieurs choses
 projectdiscovery/vulnx
CLI moderne pour explorer les données de vulnérabilité avec de puissantes capacités de recherche, filtrage et analyse.
 sqlancer/sqlancer
Tests automatisés pour trouver des bugs de logique et de performance dans les systèmes de bases de données.
 salesforce/cloudsplaining
Cloudsplaining est un outil d'évaluation de la sécurité AWS IAM qui identifie les violations du moindre privilège et génère un rapport priorisé par…
 lanjelot/patator
Patator est un outil de brute-force polyvalent, avec une conception modulaire et une utilisation flexible.
 owasp/threat-dragon
Un outil open source de modélisation des menaces de l'OWASP
 ly4k/certipy
Outil pour l'énumération et l'abus des services de certificats Active Directory
 v12-security/pocs
poc-le comme si c'était chaud
 decalage2/oletools
Boîte à outils Python pour analyser les documents MS OLE2 et Office, extraire les macros VBA, détecter les exploits et effectuer une analyse…
 owasp/api-security
Document des 10 principaux risques de sécurité des API maintenu par l'OWASP et portail de documentation avec les meilleures pratiques pour créer,…
 uphiago/recon-skills
Validé sur le terrain, pack de compétences en sécurité offensive avec 169 techniques pour la reconnaissance et les tests d'intrusion. Couvre CORS,…