Open-Worldwide-Application-Security-Project-OWASP-

Évaluation automatisée de la vulnérabilité des applications web de DVWA à l'aide d'OWASP ZAP pour identifier et analyser les failles de sécurité…

Évaluation automatisée de la vulnérabilité des applications web de DVWA à l'aide d'OWASP ZAP pour identifier et analyser les failles de sécurité…

Plateforme de simulation SOC pilotée par IA

Script de détection pour l'exploitation de MongoBleed

Projet éducatif développé en Python axé sur l'analyse de la vulnérabilité CVE-2021-3156 (Baron Samedit), une faille critique dans sudo qui permettait…

The Super Vulnerable Java Application (SVJA), comme démontré dans le Roniel and DaRon Podcast Show, est une application Apache Struts conçue pour…

Collection organisée de présentations de conférences sur la sécurité couvrant le rooting Android, l'exploitation du noyau, la corruption de mémoire…

Extrait des renseignements structurés sur les menaces cybernétiques (CTI) à partir de documents PDF, DOCX et TXT en utilisant des LLM. Génère des…

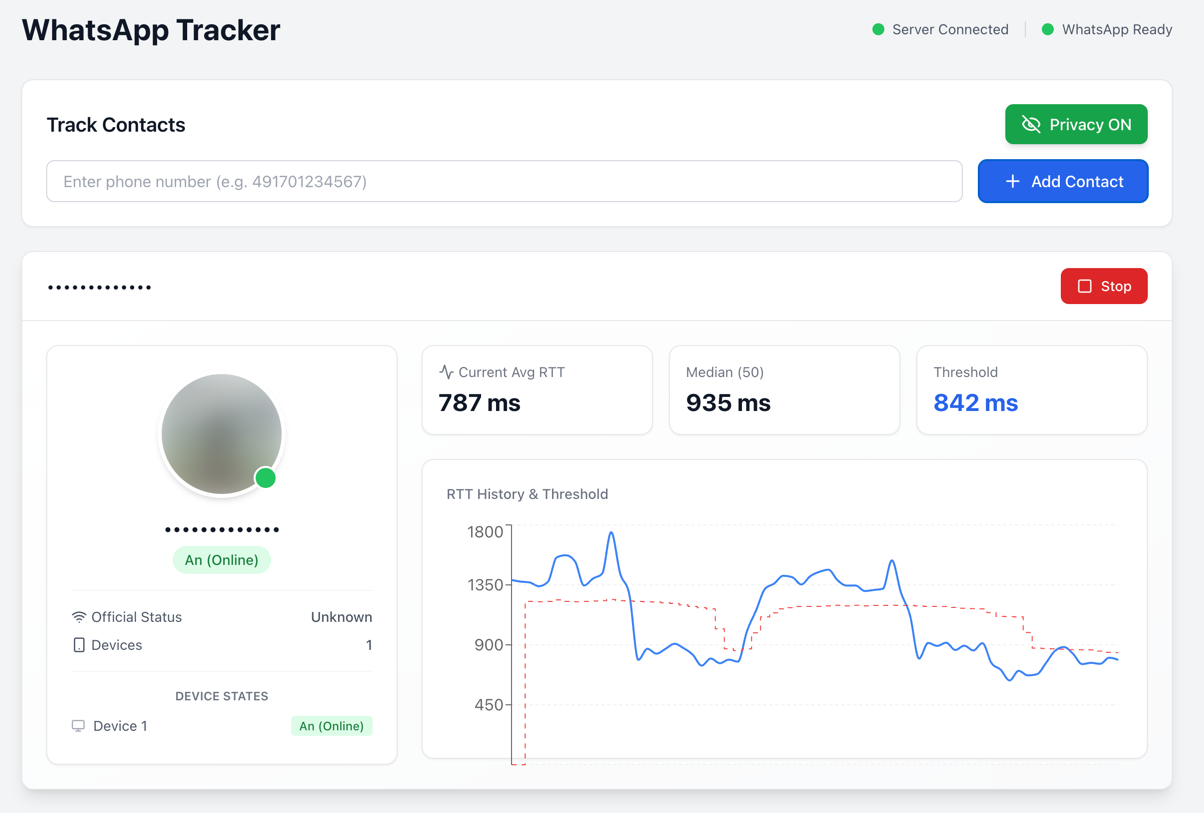
Un numéro de téléphone peut révéler si un appareil est actif, en veille ou hors ligne (et plus encore). Cette POC démontre comment les accusés de…

CVE-2024-4577 PHP CGI Argument Injection - Labo de détection avec des machines virtuelles Vagrant et des règles Wazuh SIEM

Monte les ressources AWS comme un système de fichiers local pour l'exploration d'infrastructure, l'audit de sécurité et l'analyse de configuration en…

Suite de scripts automatisée pour détecter et corriger CVE-2025-46295 en remplaçant les JARs Apache Commons vulnérables dans les installations de…

Une liste organisée de ressources concernant CVE-2025-55182, la vulnérabilité critique d'exécution de code à distance (RCE) dans les composants…

Laboratoire de démonstration sécurisé par défaut montrant comment le durcissement des conteneurs (images distroless, non-root, système de fichiers en…

OWASP iGoat (Swift) - Une application Swift délibérément vulnérable pour iOS

Le script se concentre d'abord sur l'acquisition sécurisée d'artefacts, suivie d'une analyse facultative sur l'hôte, et produit une archive…

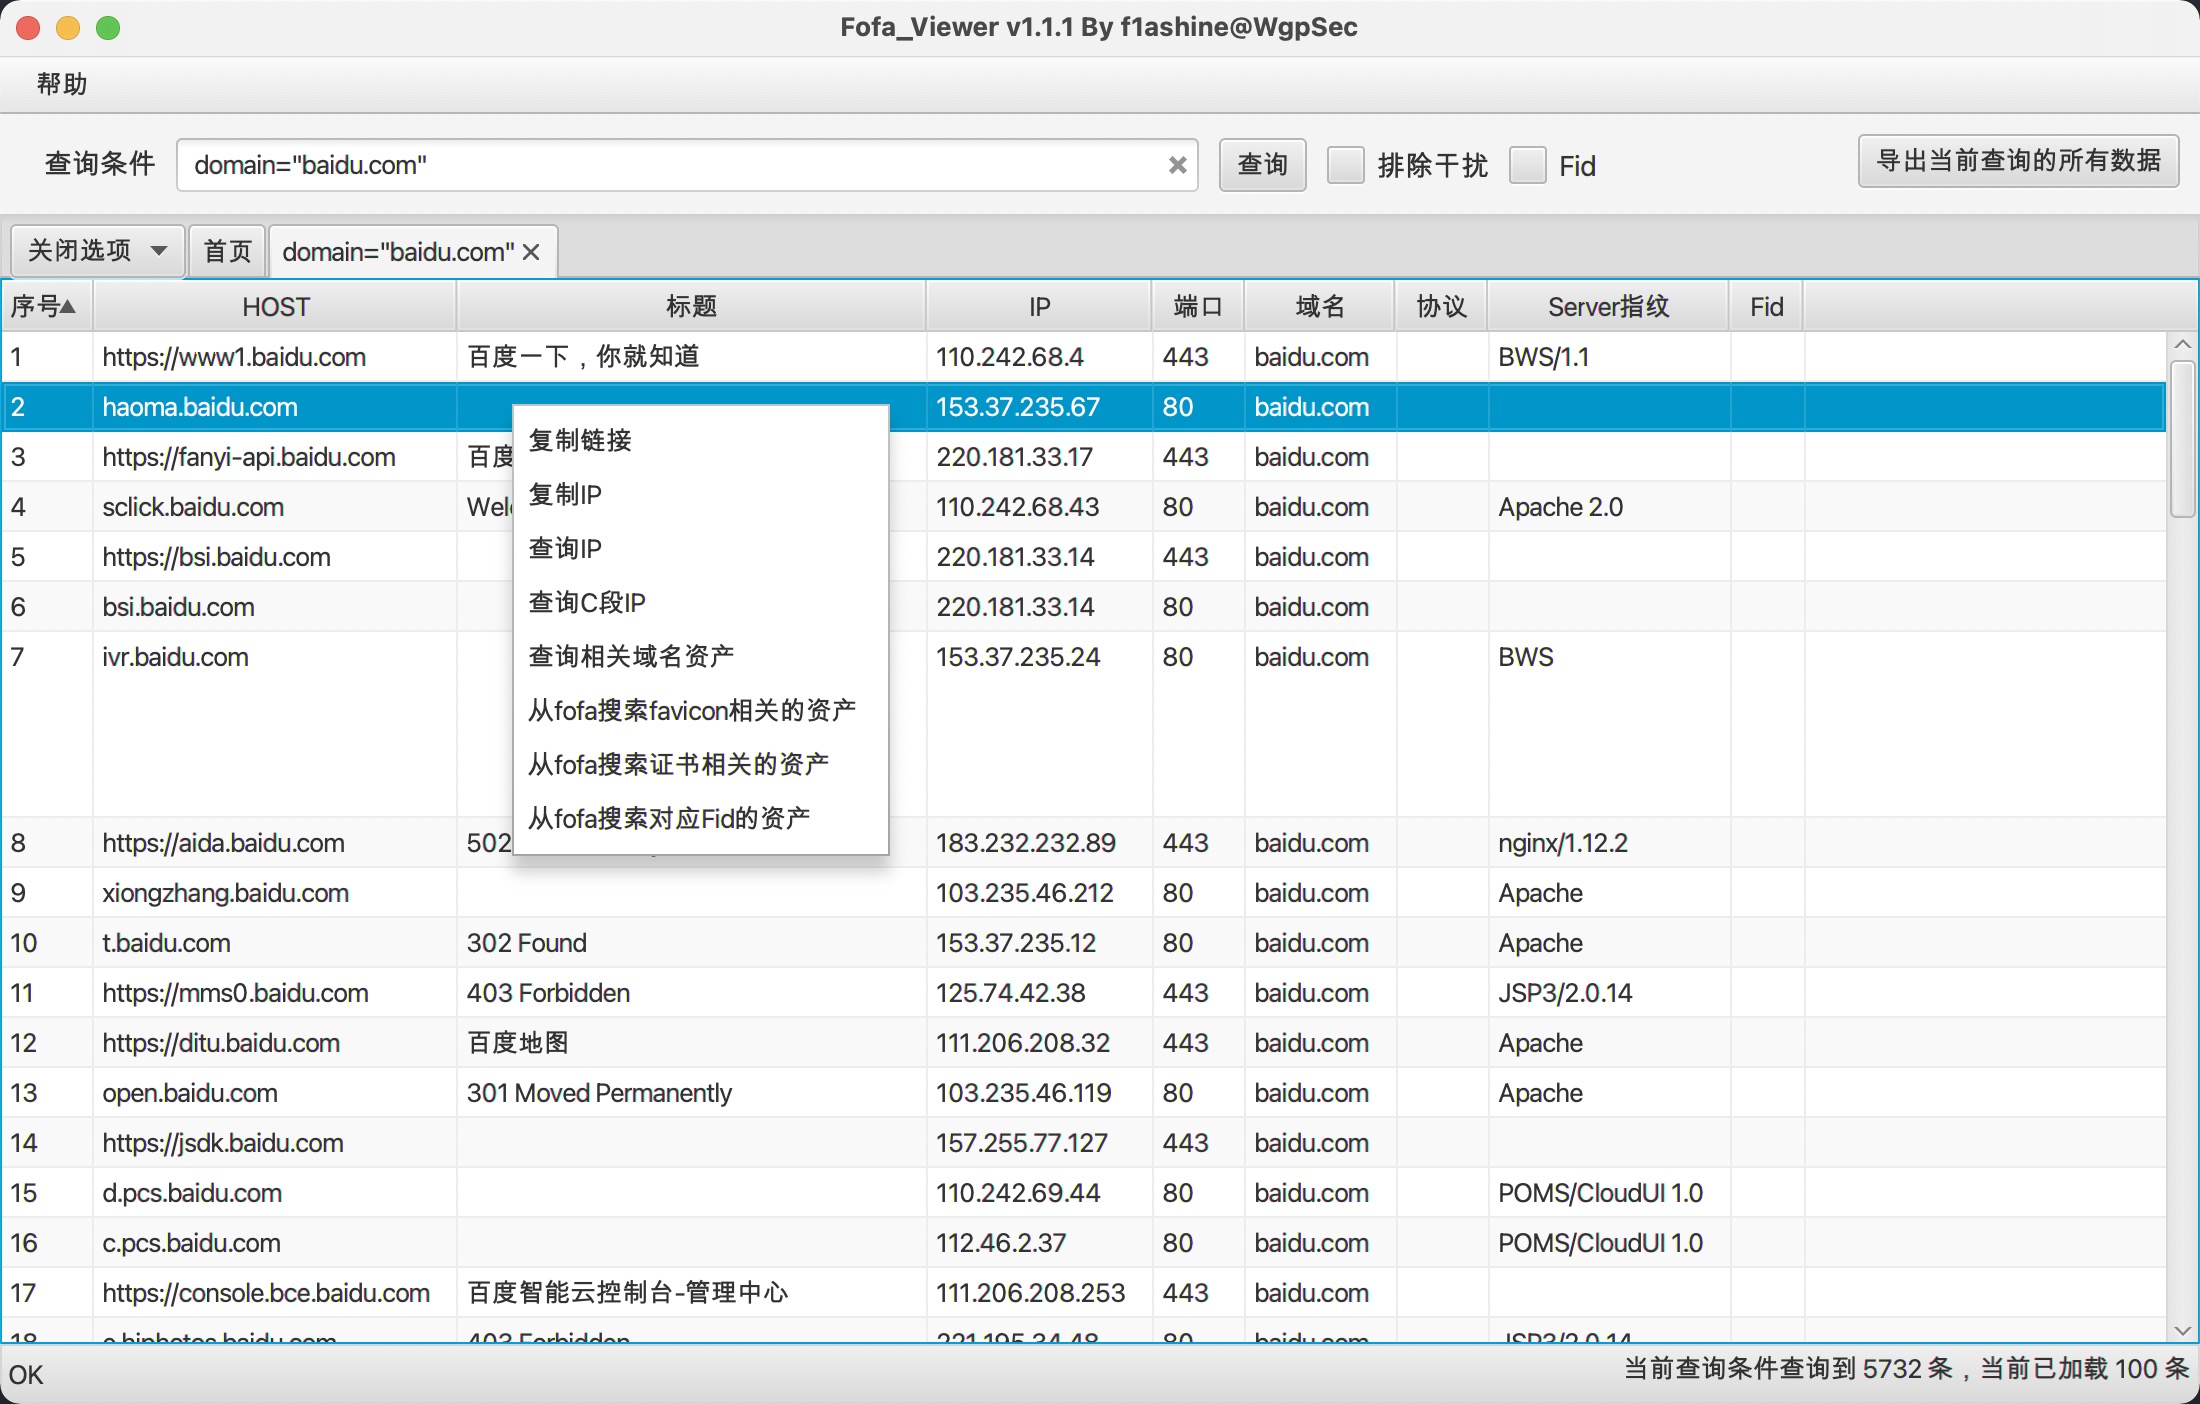
Un simple client FOFA écrit en JavaFX. Réalisé par WgpSec, maintenu par f1ashine.

Analyse cryptographique de WIBU CodeMeter DRM - l'analyse d'entropie révèle des motifs XOR au lieu du supposé AES-256

Outil d'audit de mots de passe de domaine pour testeurs d'intrusion