bigint-buffer-safe
Remplacement direct sûr, en pur JS, pour bigint-buffer. Corrige CVE-2025-3194 (CVSS 7.5). Zéro dépendance, aucune liaison native.

Remplacement direct sûr, en pur JS, pour bigint-buffer. Corrige CVE-2025-3194 (CVSS 7.5). Zéro dépendance, aucune liaison native.

Méthodologie pour l'analyse de vulnérabilités et le développement d'exploits, couvrant l'analyse statique/dynamique, le fuzzing, le diffing de…

Anvil est un outil d'évaluation de la surface d'attaque axé sur le runtime (runtime-first) pour les applications clientes lourdes Windows, conçu pour…

Orchestrateur PowerShell automatisé pour appliquer les atténuations Secure Boot contre CVE-2023-24932 (BlackLotus). Gère les modifications de…

Un framework open-source basé sur des callbacks pré et post pour la surveillance du noyau macOS.

EXIST est une application Web pour agréger et analyser le renseignement sur les cybermenaces.

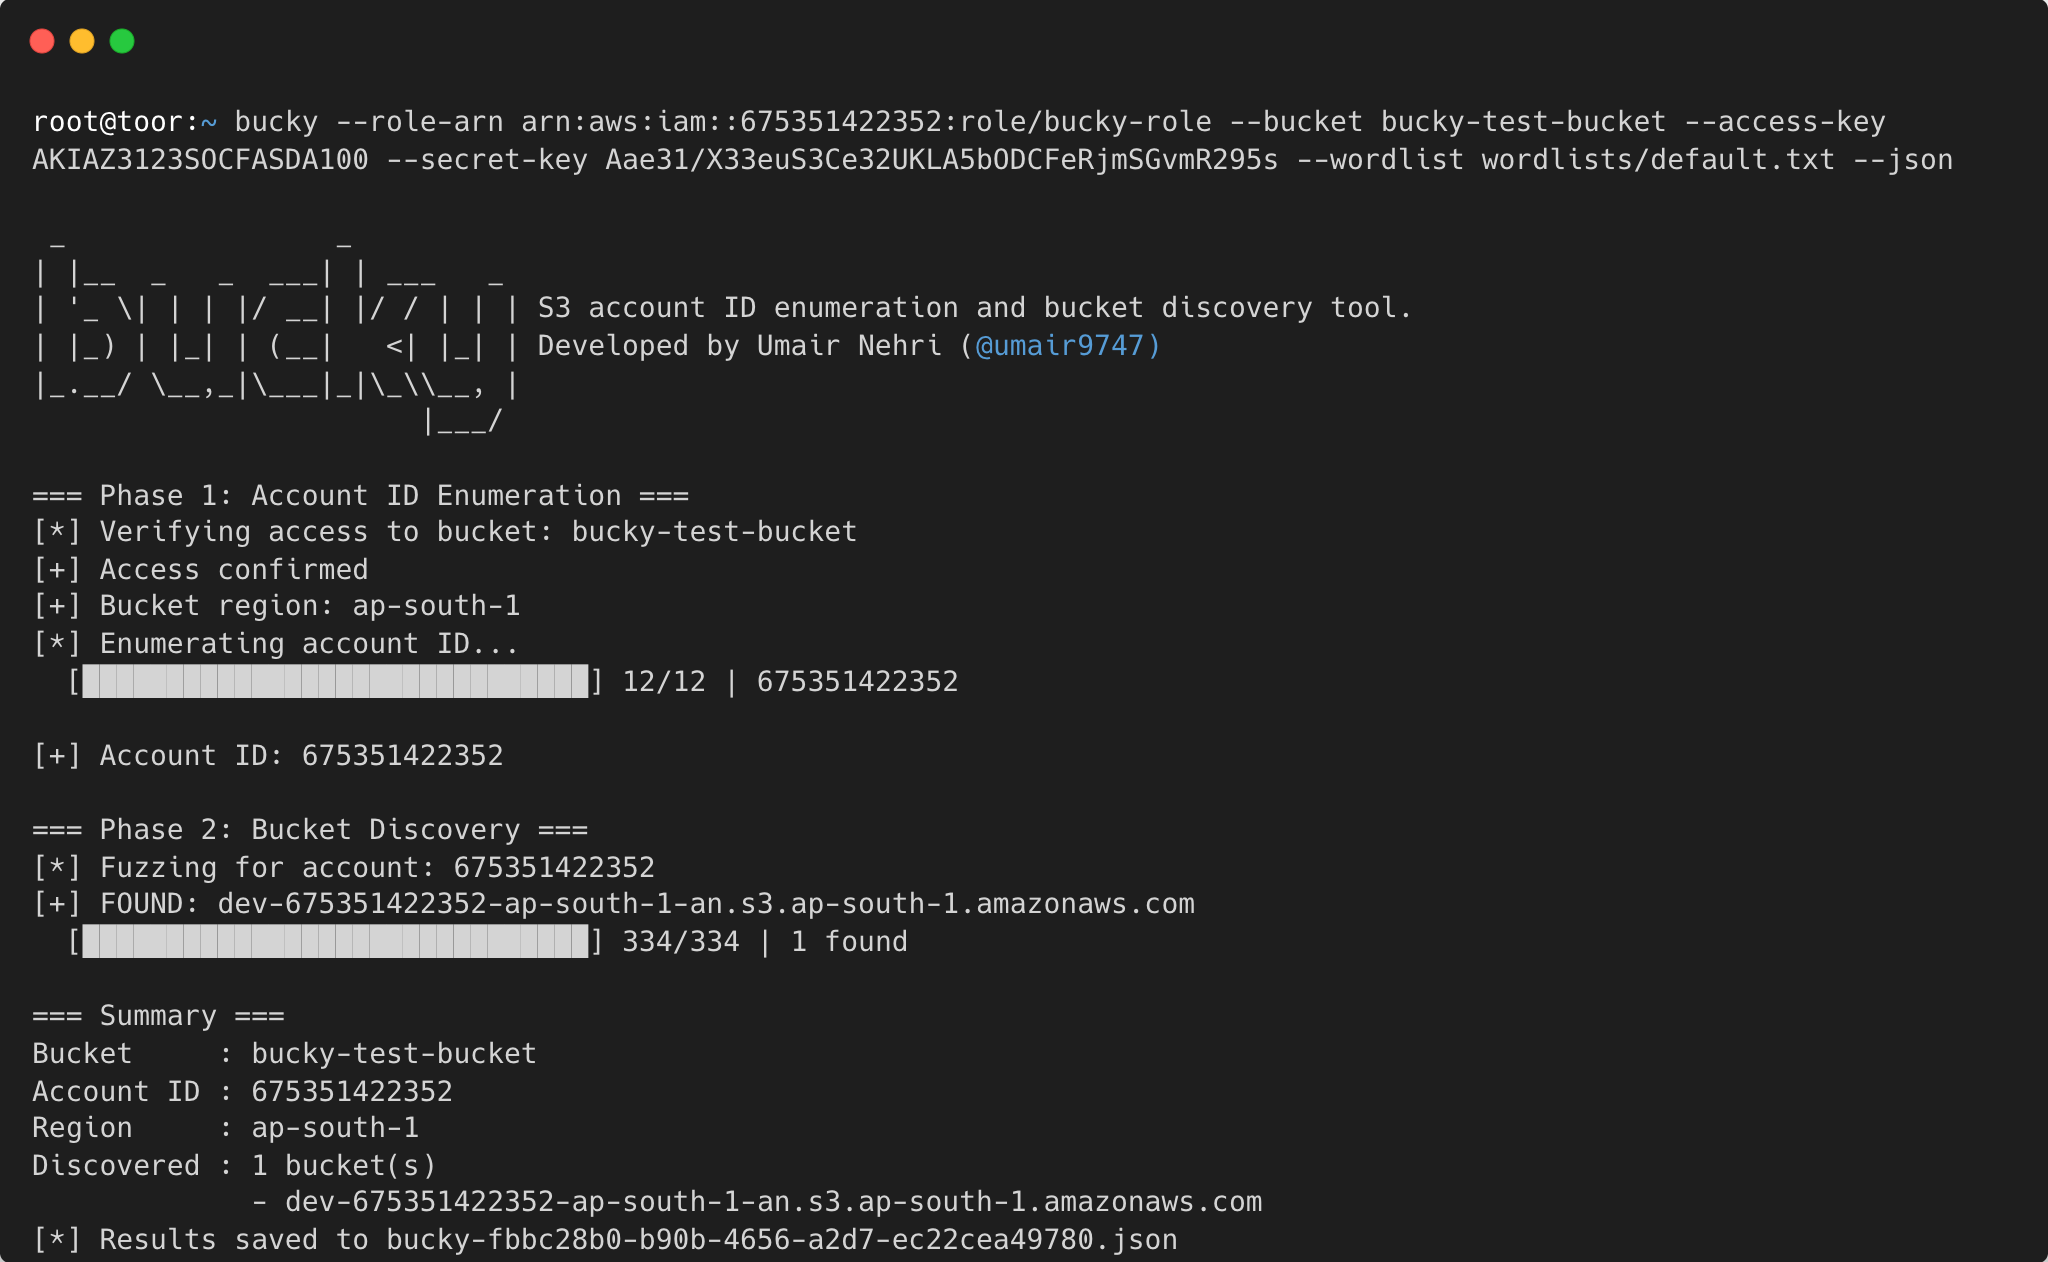
Un outil d'énumération d'ID de compte S3 et de découverte de buckets

Cette antisèche est destinée aux joueurs de CTF et aux débutants pour les aider à comprendre les fondamentaux de l'élévation de privilèges avec des…

Langage déclaratif open-source pour la modélisation des risques cyber. Construisez des modèles de risque bayésiens comme QBER, des moteurs Monte…

Un outil conçu pour exploiter une vulnérabilité d'élévation de privilèges dans le programme sudo sur les systèmes de type Unix. Il tire parti d'une…

VulnAgent-X: Un cadre agentique en couches pour la détection de vulnérabilités au niveau du dépôt

Outil open-source de rapport de vulnérabilités pour les pentesteurs et chercheurs en sécurité. Gère des modèles de constatations, génère des rapports…

Un outil Python facile à utiliser pour effectuer l'énumération de sous-domaines, la reconnaissance de points de terminaison, et plus encore.

Un pipeline d'évaluation automatisé et de haute précision zero-shot pour le modèle CLIP d'OpenAI sur CIFAR-10. Avec une précision de 88.80%, une…

Cadre d'attaque pour contourner les défenses contre l'injection de prompts basées sur le fine-tuning (SecAlign, SecAlign++, StruQ) en utilisant des…

Outil CLI qui explique les CVE en anglais simple et analyse les dépôts pour en mesurer l'impact. Propulsé par Claude.

Pentest complet sur Metasploitable (VMware/Kali). Services scannés (Apache Tomcat/8180), recherche de CVE-2002-0936 via Exploit-DB, et accès obtenu à…

Passerelle de sécurité pour agents IA - proxy API isolé par identifiants et exécution à distance contrôlée par politique (conclaves). Réduisez le…