

v8-ndays
 mwlik/v8-ndays
Quelques exploits n-day pour V8 que j'ai écrits
vulnerability-analysisexploitationweb-application-exploitation+1
63
mwlik/v8-ndaysQuelques exploits n-day pour V8 que j'ai écrits
 izar/pytm
Un framework Pythonic pour la modélisation des menaces
 thewhiteh4t/finalrecon
Outil automatisé de reconnaissance web offrant l'analyse des en-têtes, l'énumération DNS, la découverte de sous-domaines, le scan de répertoires,…
 rehints/efixplorer
Plugin et chargeur IDA pour l'analyse de firmware UEFI et l'automatisation de la rétro-ingénierie
 ua-spectral/botlens
Artefact de recherche et serveur MCP qui audite les préoccupations de sécurité et de confidentialité des bots Discord tiers via une analyse à grande…
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
 jschauma/emudhra
Exemples de programmes en Go, Java, Node, Perl, Python, Ruby, Rust et curl qui vérifient si un magasin de confiance TLS rejette les connexions vers…
 r3vpwnx/cve-2026-26119
WAC RCE - CVE-2026-26119 Windows Admin Center RCE authentifié via WinREST/PowerShell invokeCommand.
 swisskyrepo/payloadsallthethings
Une liste de payloads utiles et de contournements pour la sécurité des applications web et les tests d'intrusion/CTF
 oscerd/security-research
Vulnerabilities I've reported to the Apache Software Foundation: 46 CVEs across 15 projects
 maxigentr/netviser-linux-security-auditor
Auditeur de configuration de sécurité du noyau Linux en lecture seule et sans agent (local et SSH). Objectif initial : vérifications de migration TCP…
 portswigger/xss-cheatsheet-data
Jeu de données JSON alimenté par la communauté, contenant des vecteurs de payloads XSS qui alimentent l'aide-mémoire XSS de PortSwigger, avec prise…
 crytic/slither
Analyseur statique pour Solidity et Vyper
 jawh3/striatum-ctf
Artefacts de recherche pour un agent LLM basé sur MCP qui résout autonomement des challenges CTF, incluant des données d'ablation, des scripts…
 stillbigjosh/kube-reaper
Analyse les clusters Kubernetes depuis n'importe quelle identité, signale les permissions dangereuses et les enchaîne en chemins d'escalade…
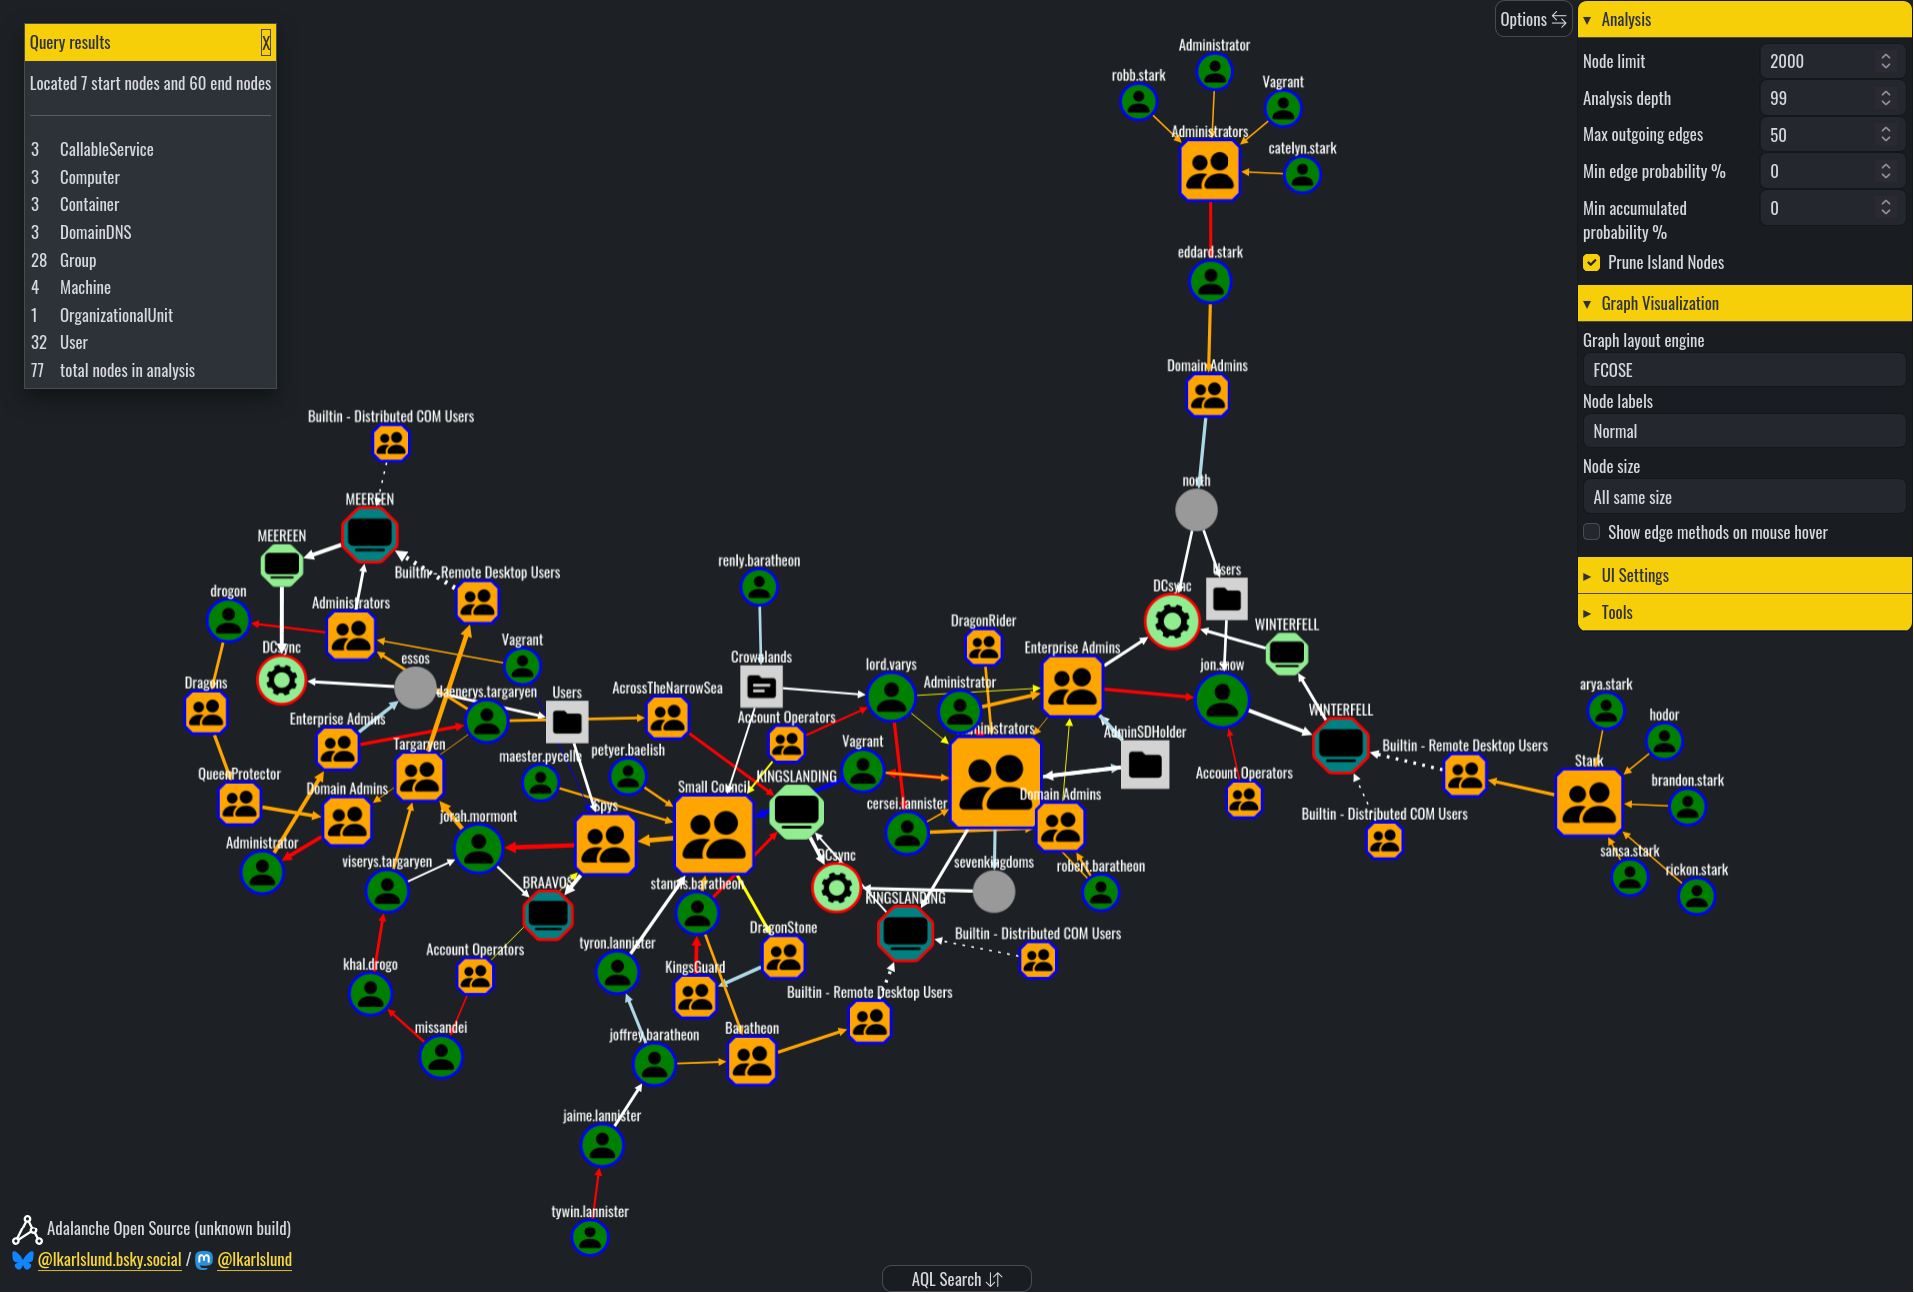 lkarlslund/adalanche
Visualiseur et explorateur de graphe d'attaque (Active Directory) ... Qui est *vraiment* Domain Admin ?
 katrielmoses/voidaccess
Plateforme OSINT auto-hébergée pour le dark web. Renseignement automatisé sur les menaces, de la requête au graphique en 13 étapes. Alternative…
 pascal-lab/tai-e
Un framework d'analyse statique facile à apprendre et à utiliser pour Java et Android