

prescryb
 konstruktoid/prescryb
Serveur MCP pour l'orchestration de la remédiation des CVE et des configurations : inventaire SSH, recherches OSV/NVD, suggestions de playbooks…
defensive-toolsvulnerability-analysisconfiguration-auditing+4
1
konstruktoid/prescrybServeur MCP pour l'orchestration de la remédiation des CVE et des configurations : inventaire SSH, recherches OSV/NVD, suggestions de playbooks…
 crypt0p3g/pass-the-device
Outils de reconnaissance et détections Sigma/KQL pour tester si la confiance accordée aux appareils VPN/SASE peut être transplantée après la…
 ullaakut/nmap
Bibliothèque Go idiomatique pour invoquer un binaire de scanner réseau, permettant la découverte d'hôtes, le scan de ports, la détection de…
 aflplusplus/libafl
Bibliothèque avancée de Fuzzing - Assemblez votre Fuzzer en Rust ! Passe à l'échelle sur plusieurs cœurs et machines. Pour Windows, Android, MacOS,…
 joda32/yowie
Découvre les services SaaS auxquels une organisation est abonnée, en utilisant uniquement des données observables de l'extérieur. Conçu pour la…
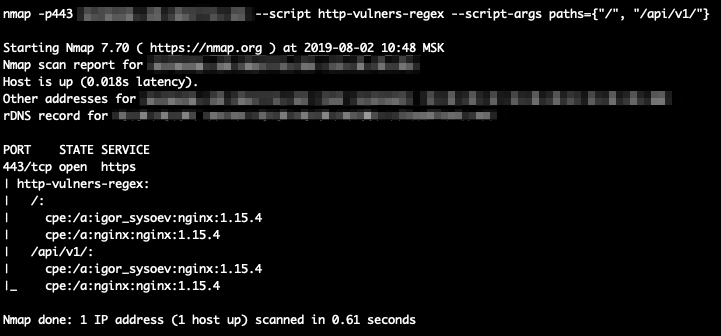 vulnerscom/nmap-vulners
Script NSE pour Nmap qui interroge l'API Vulners pour identifier les vulnérabilités connues (CVE) des services réseau détectés, améliorant le scan de…
 edoardottt/missing-cve-nuclei-templates
Liste mise à jour chaque semaine des CVE manquants dans le dépôt officiel des templates nuclei. Conçue principalement pour le bug bounty, mais…
 sushegaad/claude-skills-governance-risk-and-compliance
Installable Claude Skills providing expert-level compliance guidance for 30+ frameworks including ISO 27001, SOC 2, FedRAMP, GDPR, HIPAA, NIST CSF,…
 virustotal/virustotal-mcp
Serveur MCP exposant le renseignement sur les menaces VirusTotal aux agents IA : rapports sur les fichiers, URL, domaines et IP, soumission…
 mgreen27/detectraptor
Un dépôt pour partager des contenus de détection Velociraptor disponibles publiquement
 xhowenma/rope
Cadre de défense appliquant une politique d'origine routée pour prévenir l'injection indirecte de prompts dans les agents LLM utilisant des outils,…
 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 sqlancer/sqlancer
Tests automatisés pour trouver des bugs de logique et de performance dans les systèmes de bases de données.
 morpheuslord/startup-sbom
Un outil pour rétro-ingénierer et inspecter les bases de données RPM et APT afin de lister tous les paquets avec les exécutables, services, versions…
 dependency-check/dependencycheck
OWASP dependency-check est un utilitaire d'analyse de composition logicielle qui détecte les vulnérabilités publiquement divulguées dans les…
 adshao/flounder
Auditeur de sécurité white-hat autonome pour la revue de code pilotée par IA, la recherche de bug bounty, la construction d'exploits et la…
 jakehildreth/locksmith2
Une boîte à outils AD CS pour les administrateurs AD, les professionnels de la sécurité défensive et les red teamers mal intentionnés
 glen-testing/low-int-cert-monitor
Monitor Certificate Transparency logs for certificates with trivially small EC private keys (the eMudhra weak-key class). P-256/384/521.