
OpenCRE
 owasp/opencre
Plateforme interactive reliant les normes et directives de sécurité pour concevoir, développer, tester et acquérir des logiciels sécurisés. Fournit…
vulnerability-analysisthreat-intelligenceeducation+1
170
owasp/opencrePlateforme interactive reliant les normes et directives de sécurité pour concevoir, développer, tester et acquérir des logiciels sécurisés. Fournit…
 bishopfox/imperva_gzip_waf_bypass
Exploit pour le contournement d'Imperva Cloud WAF utilisant l'en-tête Content-Encoding gzip pour éviter les règles WAF sur les requêtes HTTP POST.…
 livecvebench/cve-factory
CVE-Factory
 lockness-ko/xz-vulnerable-honeypot
Un honeypot SSH avec la backdoor XZ. CVE-2024-3094
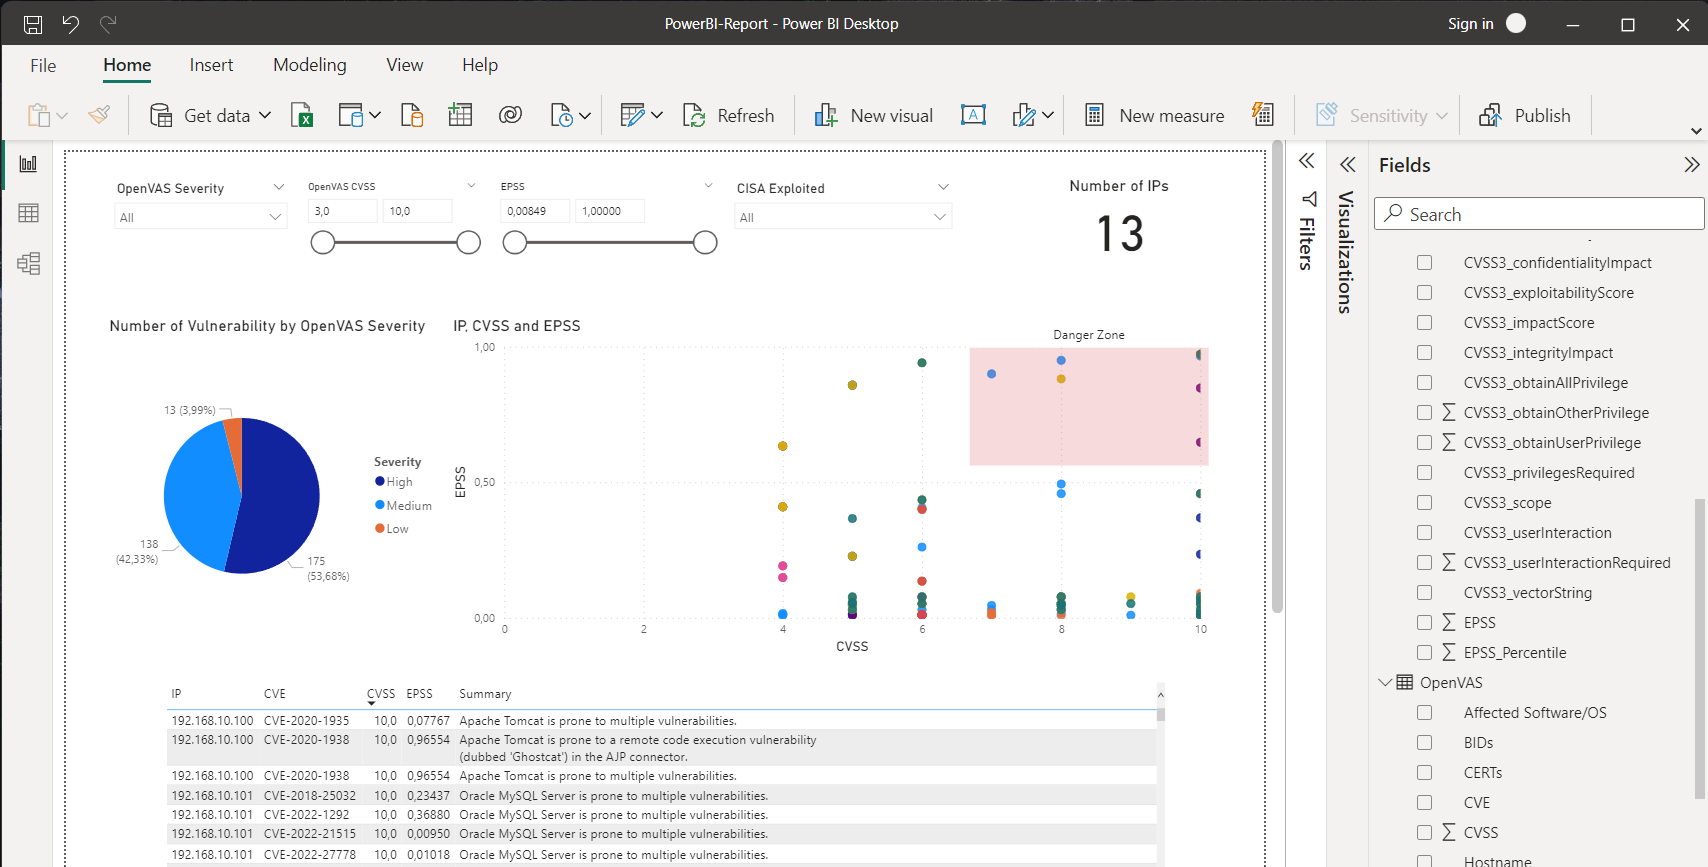 trinitor/cve-vulnerability-information-downloader
Télécharge et agrège les données CVSS, EPSS et CISA sur les vulnérabilités connues exploitées dans des fichiers JSON/CSV unifiés et une base de…
 0xdea/rhabdomancer
Assistant de recherche de vulnérabilités qui localise les appels à des fonctions API potentiellement non sécurisées dans un fichier binaire.
 nccgroup/dibf
Bruteforceur d'ioctl Windows NT et fuzzer modulaire
 trailofbits/ruzzy
Un fuzzer guidé par la couverture pour le code Ruby pur et les extensions C de Ruby
 raxe-ai/raxe-ce
Protection en cours d'exécution pour les agents IA
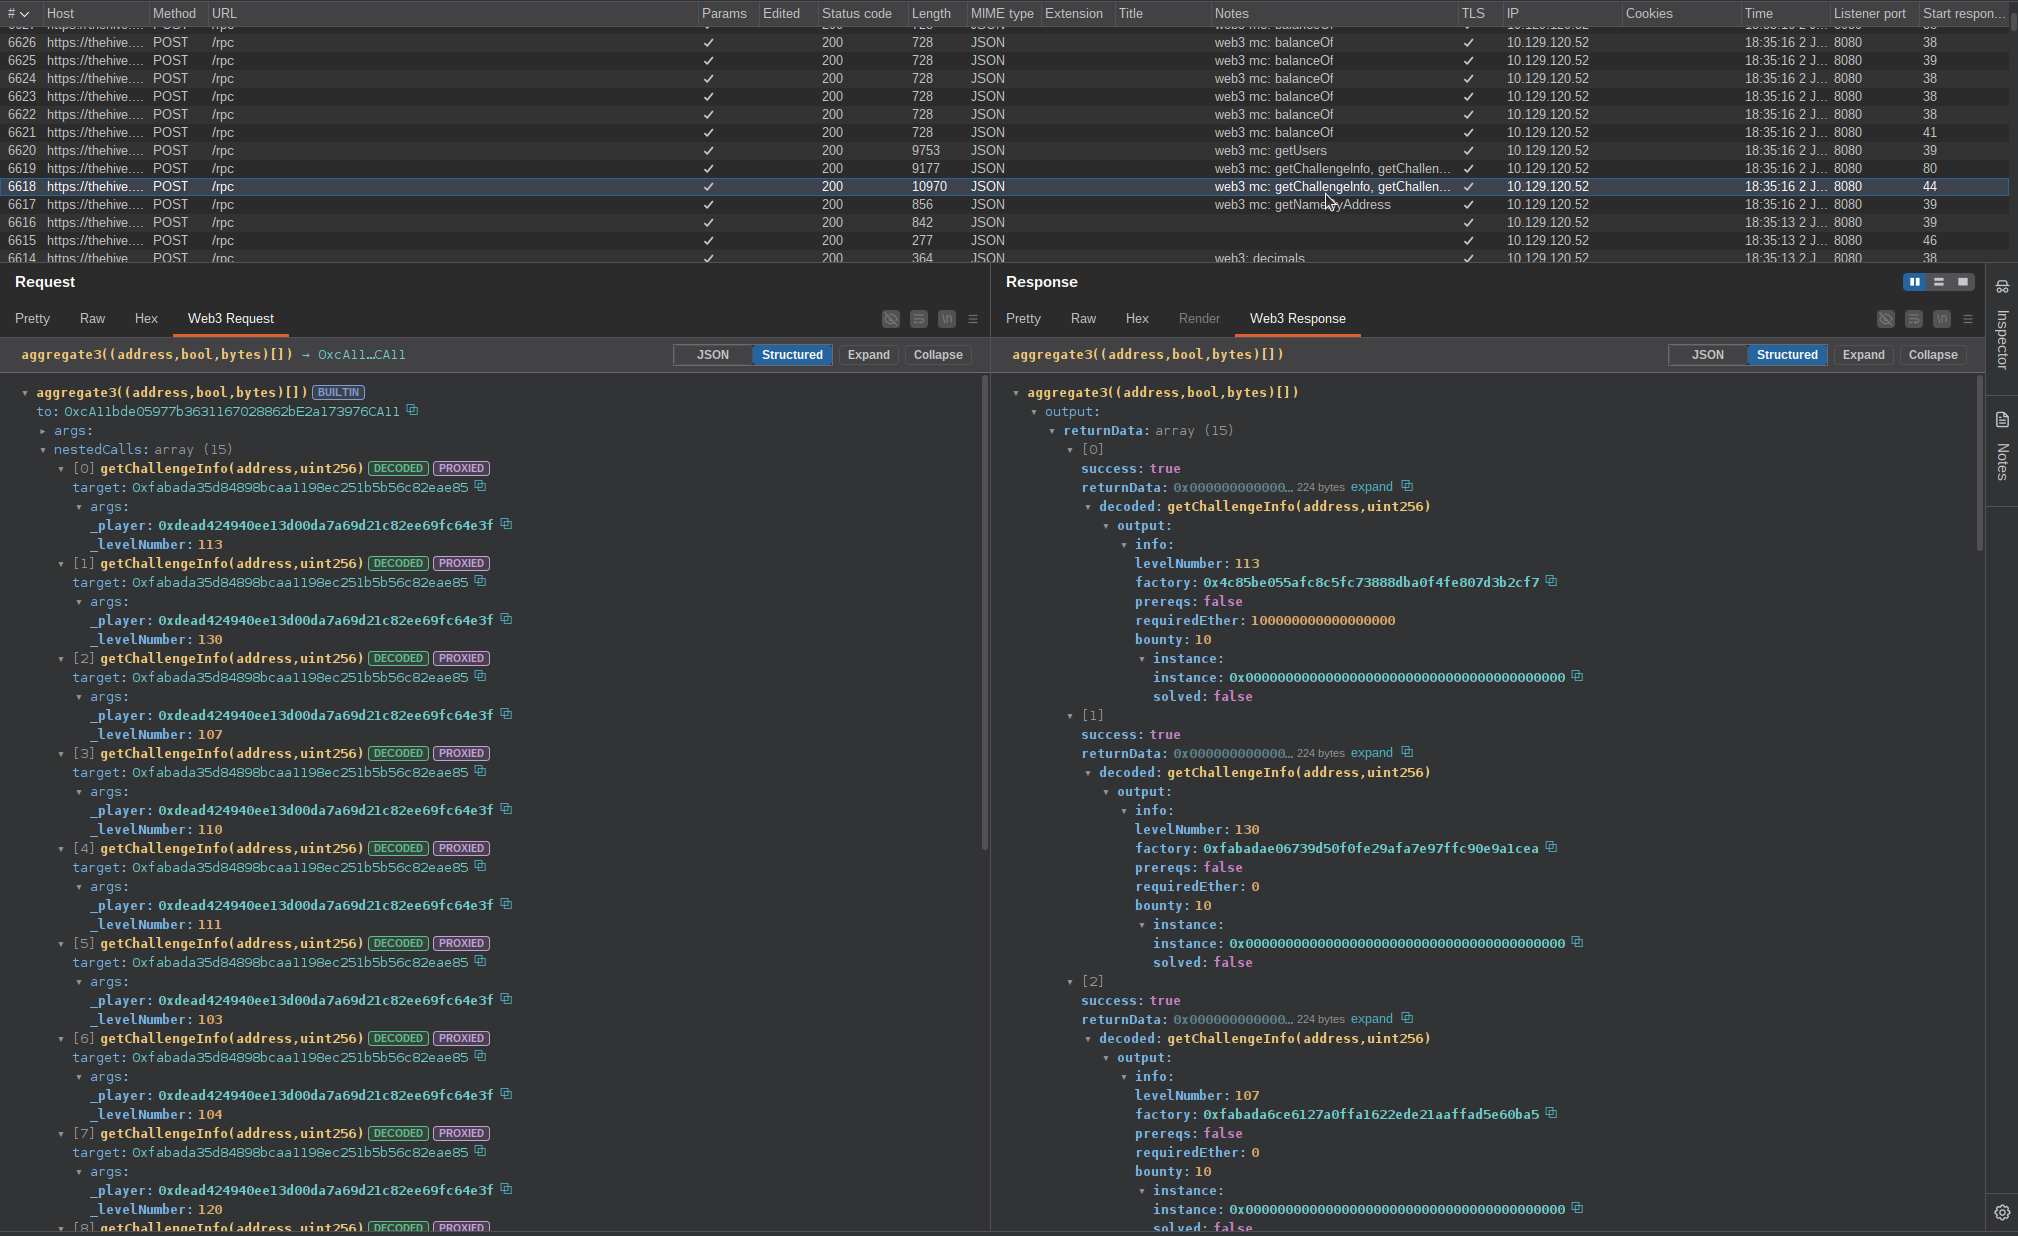 nccgroup/web3-decoder
Extension Burp Suite pour décoder le trafic Web3 JSON-RPC, y compris les appels de fonctions de contrats intelligents, les réponses et la résolution…
 stmcyber/rmitaste
Outil de test de sécurité Java RMI pour détecter, énumérer et exploiter des services RMI non sécurisés à l'aide de gadgets de désérialisation…
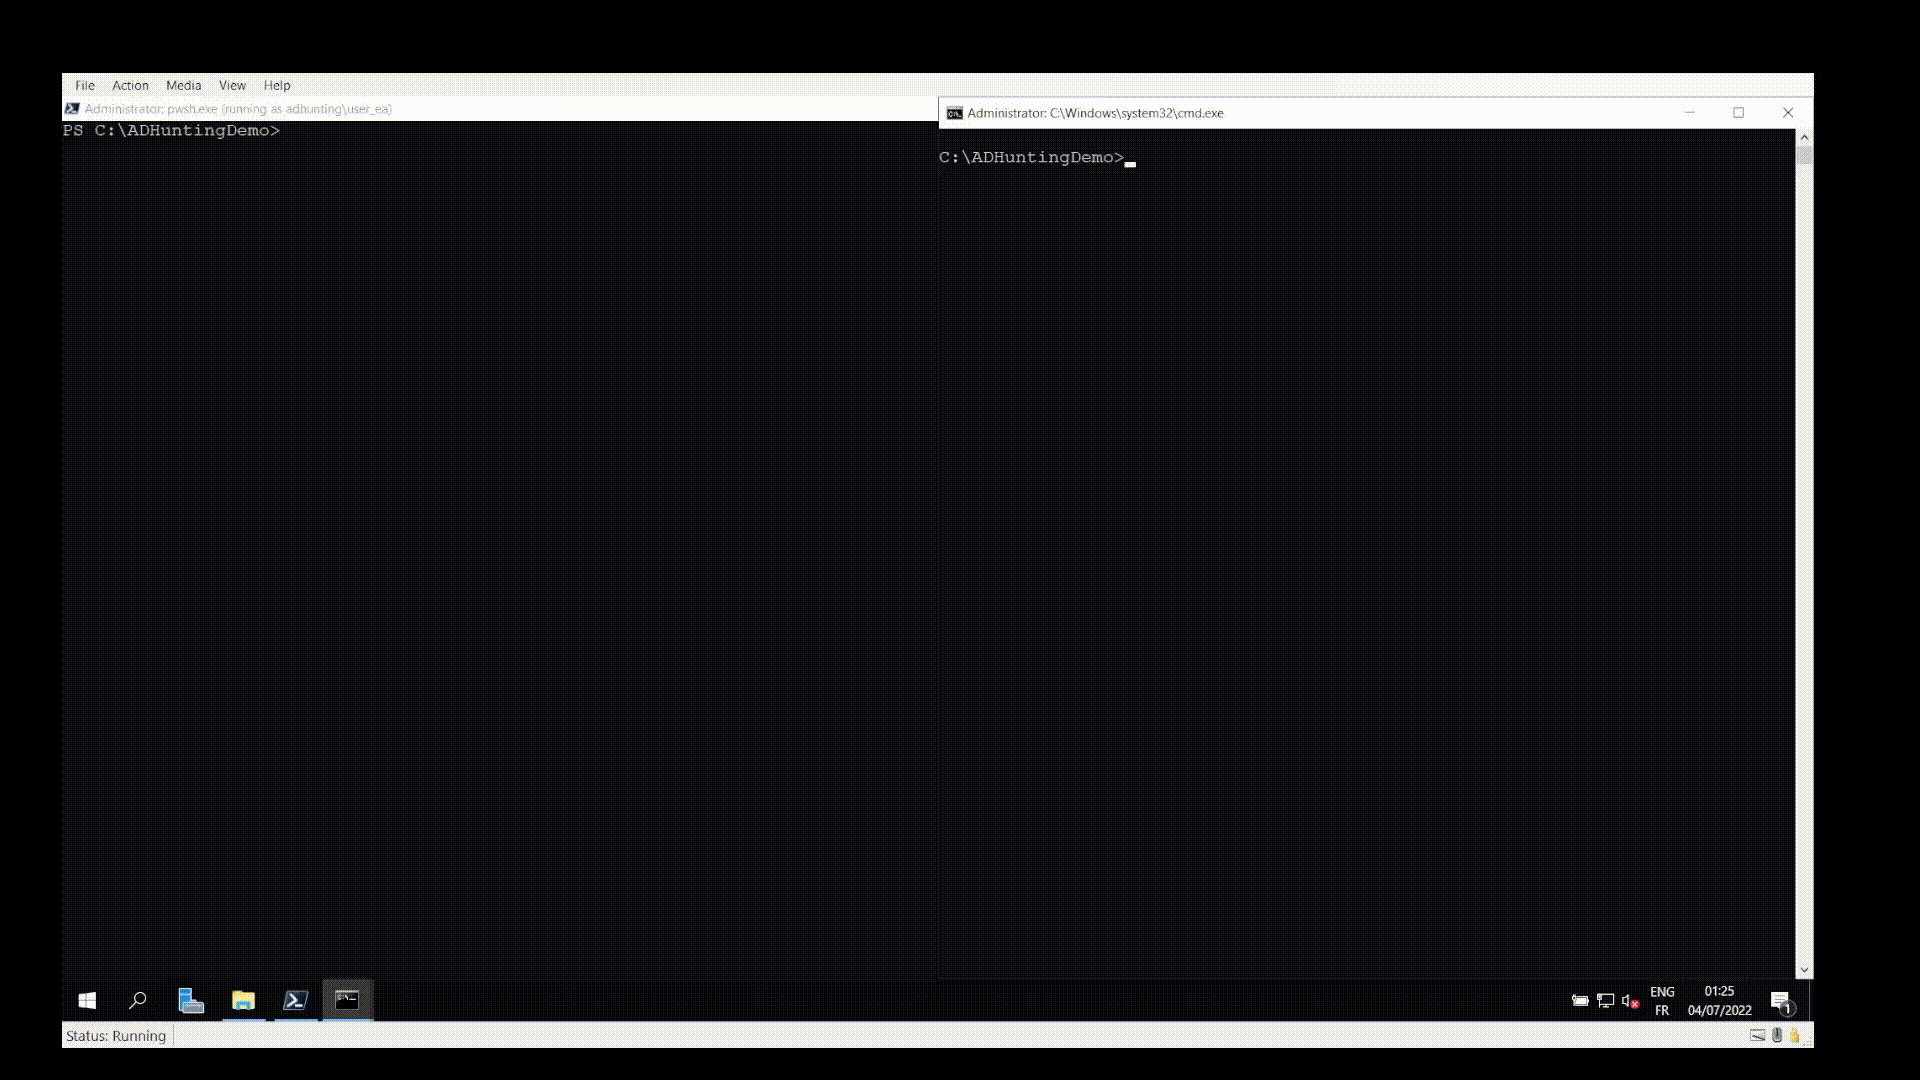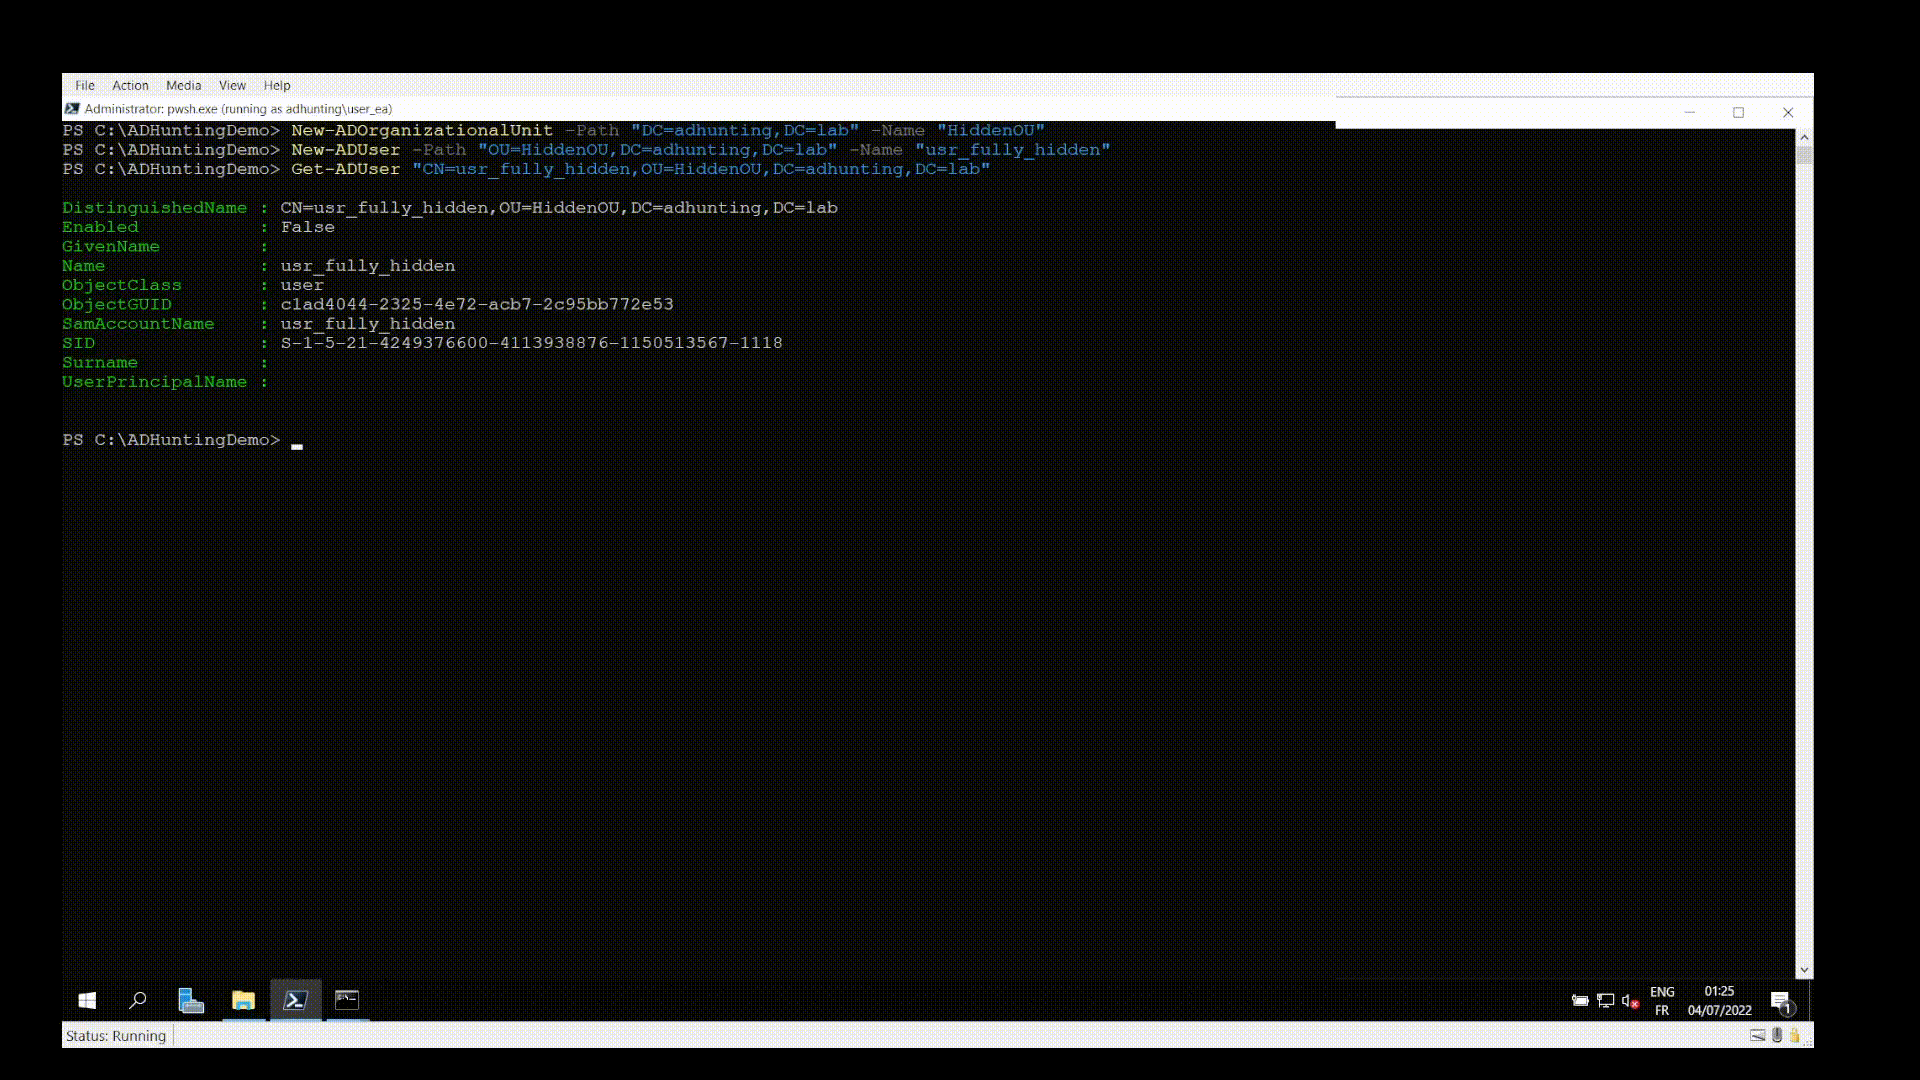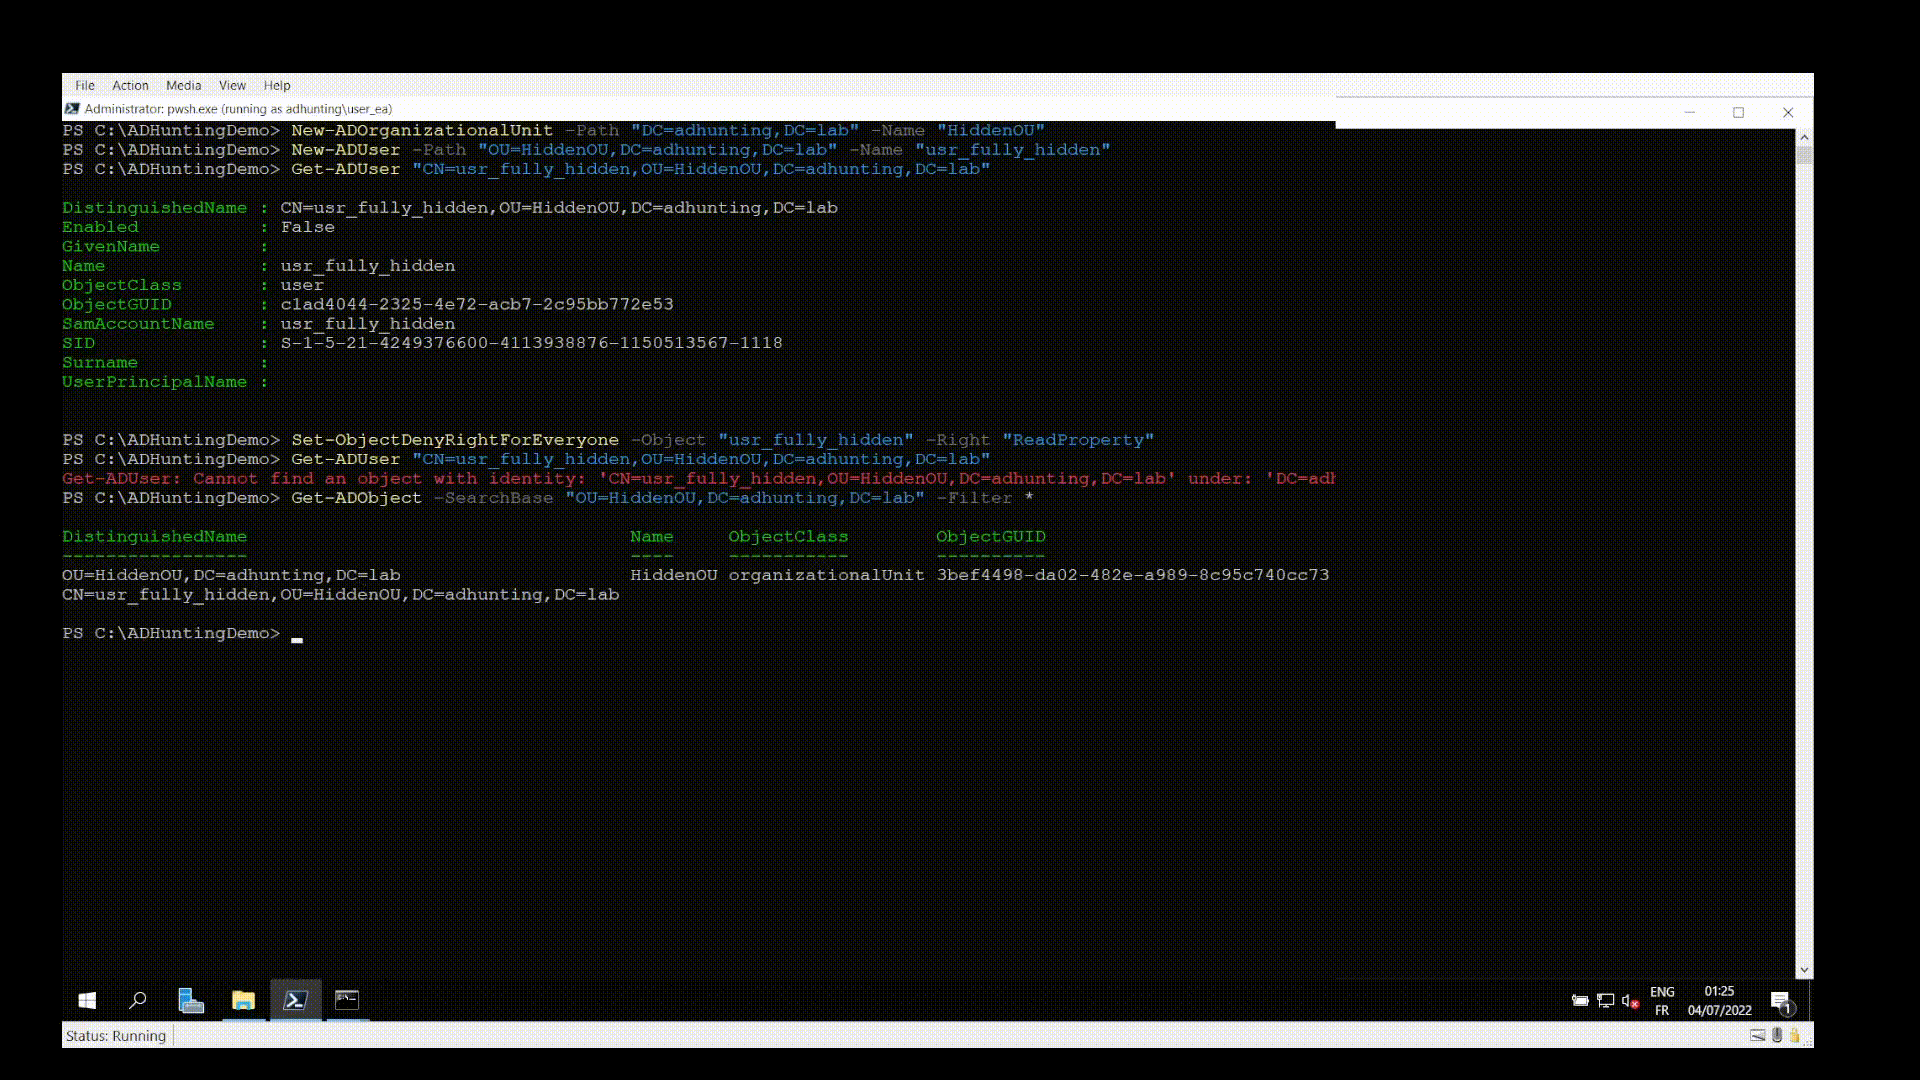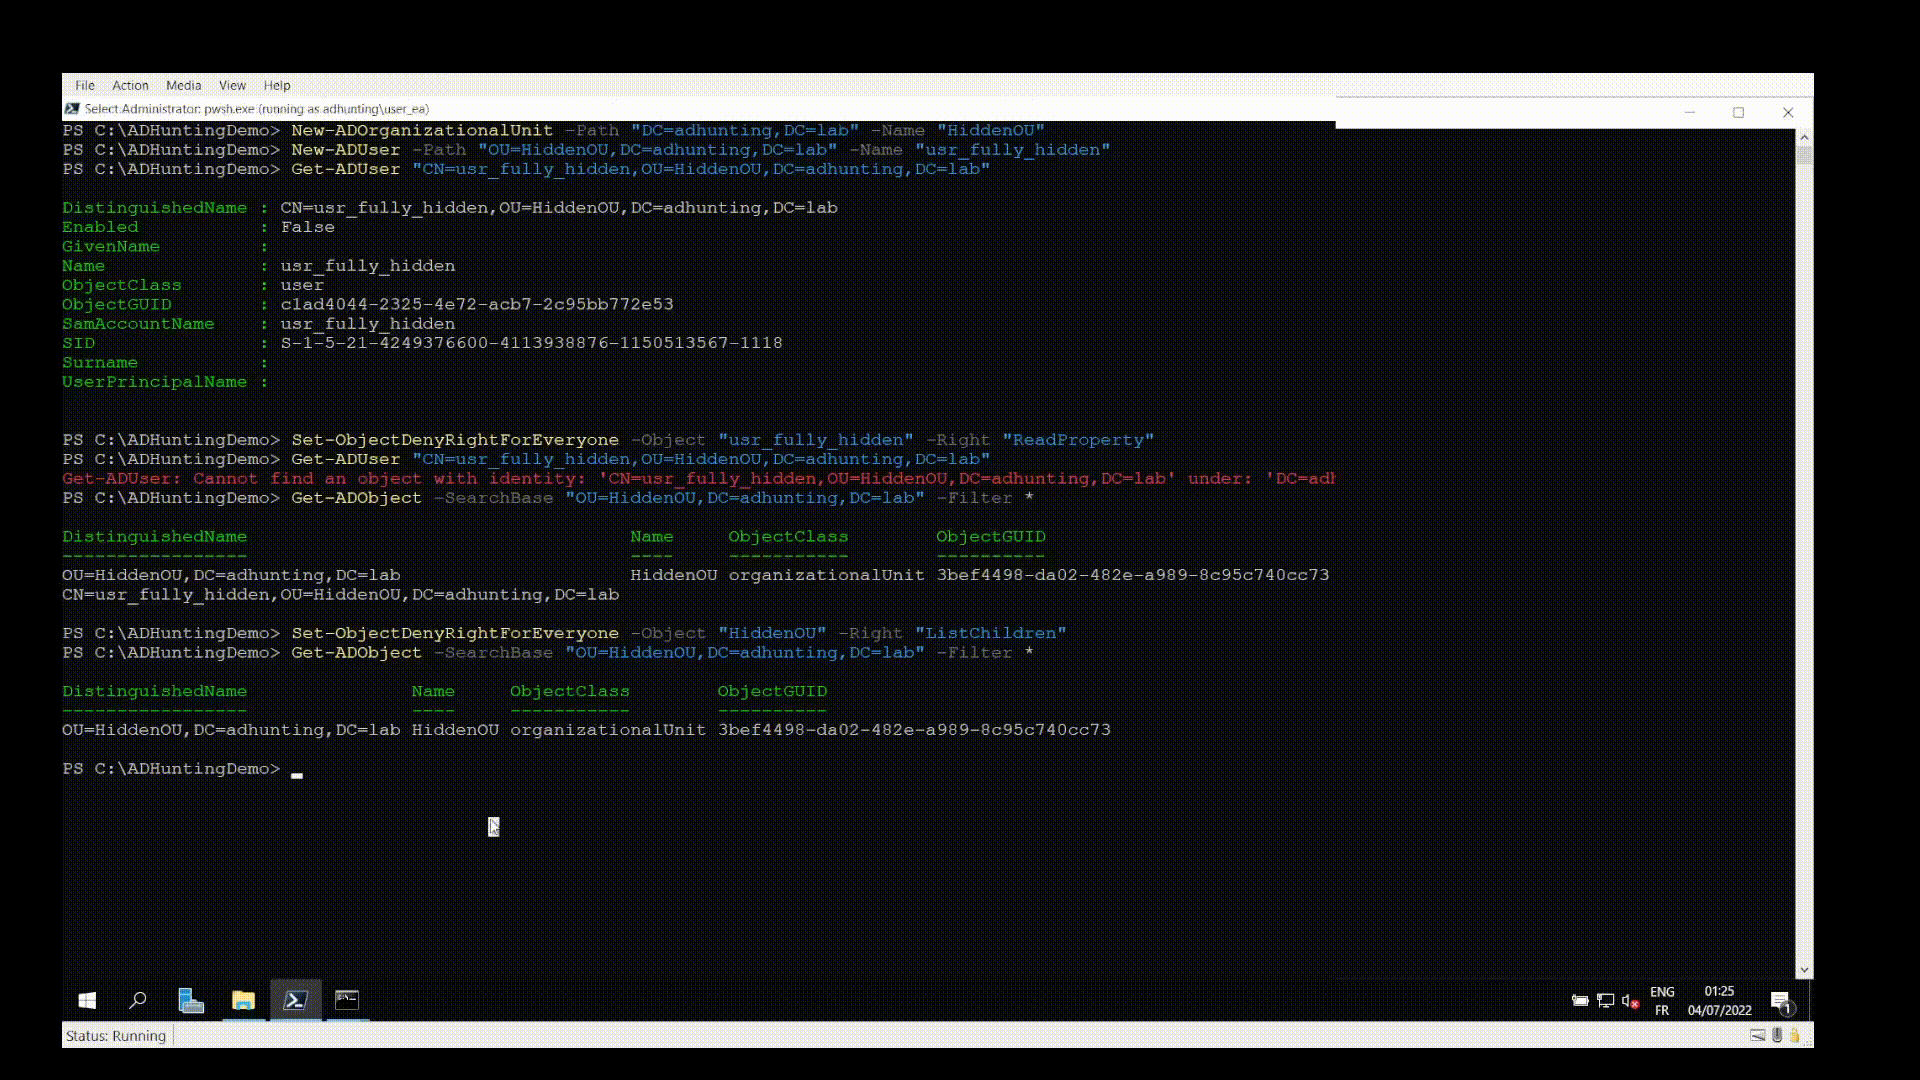 qazeer/farsightad
Script PowerShell visant à aider à la découverte des (éventuels) mécanismes de persistance déployés par un acteur de menace suite à une compromission…
 advanced-threat-research/creosote
Creosote est notre solution pour rechercher la vulnérabilité tarfile décrite par CVE-2007-4559.
 zzzteph/kraker
Kraker est un système distribué de force brute de mots de passe axé sur la facilité d'utilisation.
 sadicann/andor
Outil d'injection SQL aveugle avec Golang
 projectdiscovery/network-fingerprint
Un assistant de génération d'empreintes pour les modèles réseau nuclei
 nomi-sec/cve-easy-list
👀Liste simple de CVE
 vusec/ghostrace
Boîte à outils de preuve de concept et d'analyse statique pour trouver des gadgets de condition de course spéculative (SCUAF) dans le noyau Linux.…