

2026
 100daysofyara/2026
Règles partagées par la communauté de 100 Days of YARA 2026
vulnerability-analysismalware-analysiseducation+3
12
100daysofyara/2026Règles partagées par la communauté de 100 Days of YARA 2026
 spiralbl0ck/poc
Je sais pas, débrouille-toi avec le nom, va te faire foutre L$user
 runtimeverification/kernel-c-to-rust-spike
Durcissement des analyseurs C du noyau via une réécriture en Rust + fuzzing différentiel + vérification formelle. Première cible : UVC…
 alex66366/odpure
Défense de purification en entrée en boîte noire qui neutralise les attaques par porte dérobée sur les détecteurs d'objets via corruption,…
 crypt0p3g/adnullenum
Énumération anonyme d'Active Directory en une seule passe via SAMR et LSARPC — session nulle, sans identifiants, avec une sortie structurée…
 gmh5225/evmbench-certora-agent-harness
Harnais d'agent itératif qui utilise des LLM et Certora Prover pour générer et affiner des spécifications CVL de contrats intelligents, en…
 trustedsec/rage
Format NDJSON neutre vis-à-vis des fournisseurs pour les graphes d'attaque, avec taxonomie des nœuds/arêtes, mappages AWS/GCP/Azure, règles de…
 iamavu/zairo
Scanne les diffs de code avec contexte pour construire un graphe d'impact et utilise des LLM pour détecter les vulnérabilités, prenant en charge les…
 0x0mar/smod
Framework de test d'intrusion MODBUS
 owasp-modsecurity/modsecurity
ModSecurity est un moteur de pare-feu pour applications web (WAF) open source et multiplateforme pour Apache, IIS et Nginx. Il dispose d'un langage…
 joernio/joern
Plateforme d'analyse de code open-source pour C/C++/Java/Binary/Javascript/Python/Kotlin basée sur les graphes de propriétés de code. Discord…
 vulnerscom/burp-vulners-scanner
Scanner de vulnérabilités basé sur l'API de recherche de vulners.com
 naategh/pyck
Une collection de scripts de hacking Python utiles pour débutants
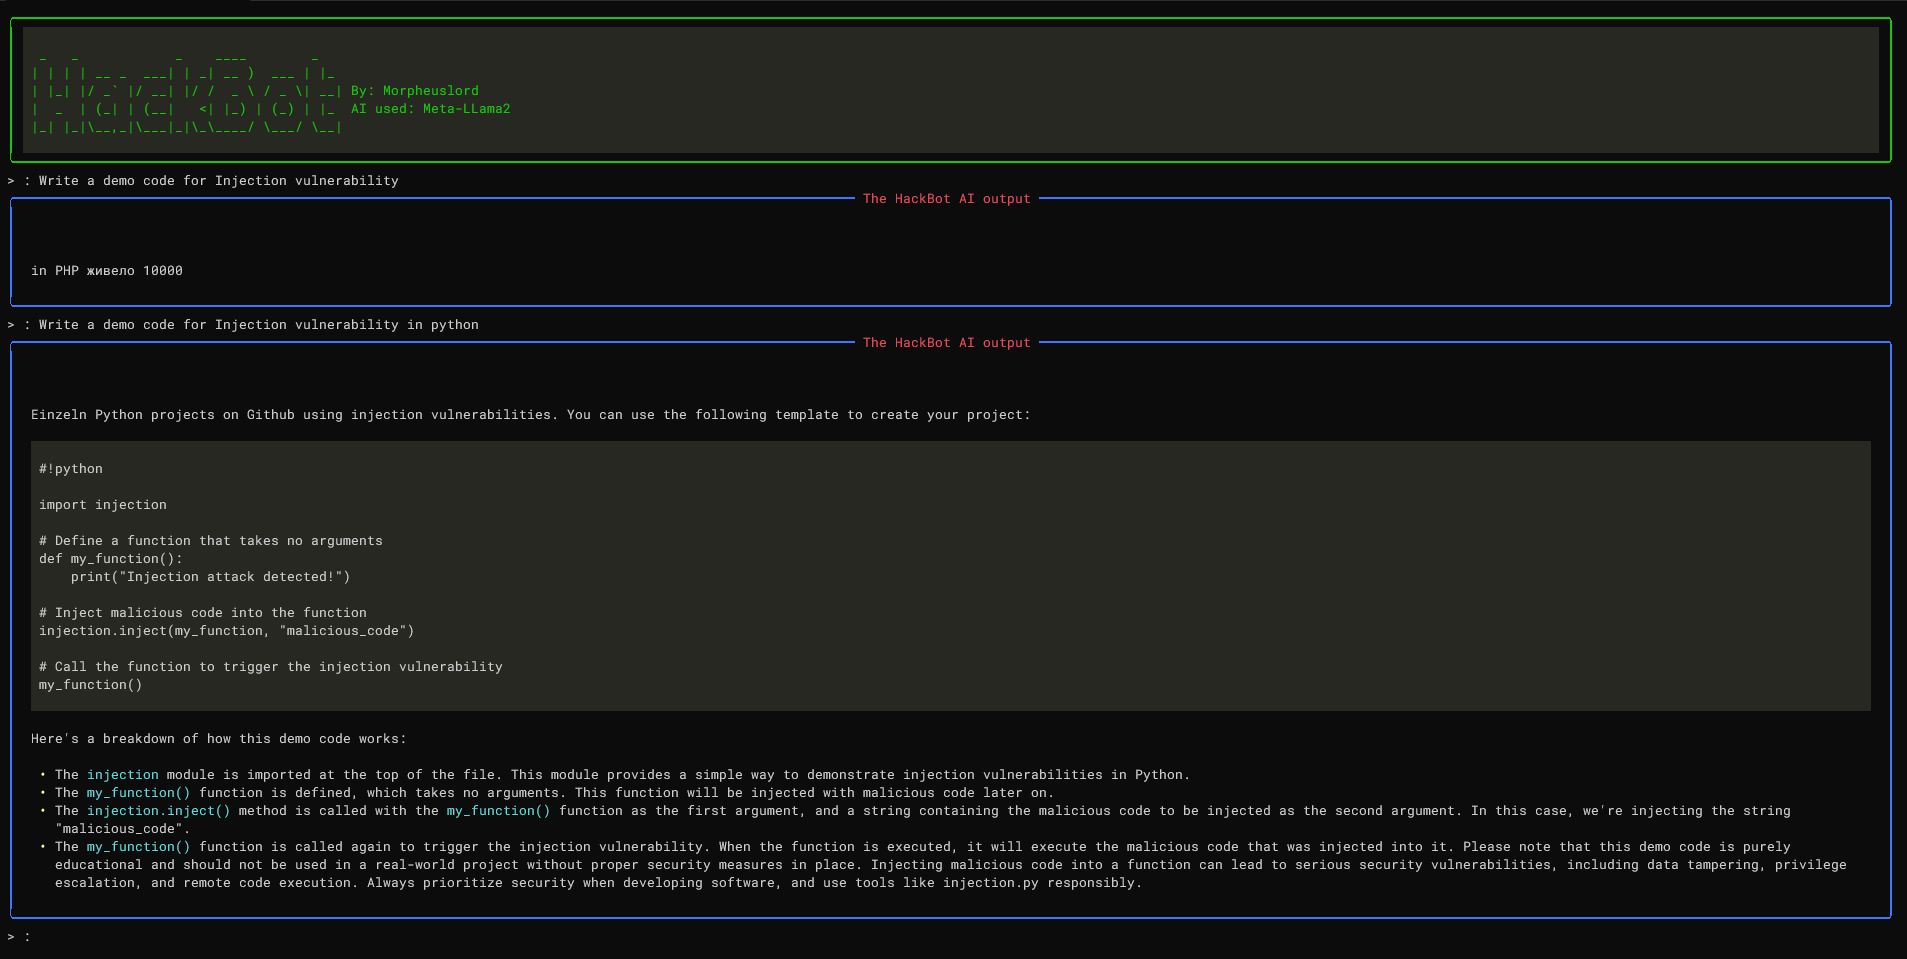 morpheuslord/hackbot
Chatbot de cybersécurité alimenté par l'IA, conçu pour fournir des réponses utiles et précises à vos questions liées à la cybersécurité, ainsi que…
 fergarrui/custom-bytecode-analyzer
Analyseur de bytecode Java personnalisable via des règles JSON
 nu11secur1ty/cve-nu11secur1ty
Répertoire organisé d'enregistrements CVE avec notation CVSS, fournissant une référence structurée pour l'analyse des vulnérabilités, la recherche…
 osmankandemir/web-wordlist-generator
Scanne les applications web pour générer des listes de mots spécifiques au contexte pour les tests de sécurité, la découverte d'actifs et l'analyse…
 inettgmbh/checkmk-log4j-scanner
Extension Checkmk qui analyse les fichiers JAR, WAR, EAR et AAR à la recherche de versions de Log4j vulnérables à CVE-2021-44228 en inspectant les…