


 quarkslab/rewind
Fuzzer de noyau Windows guidé par la couverture et basé sur des instantanés
 nomi-sec/nvd-database
📕NVD Database
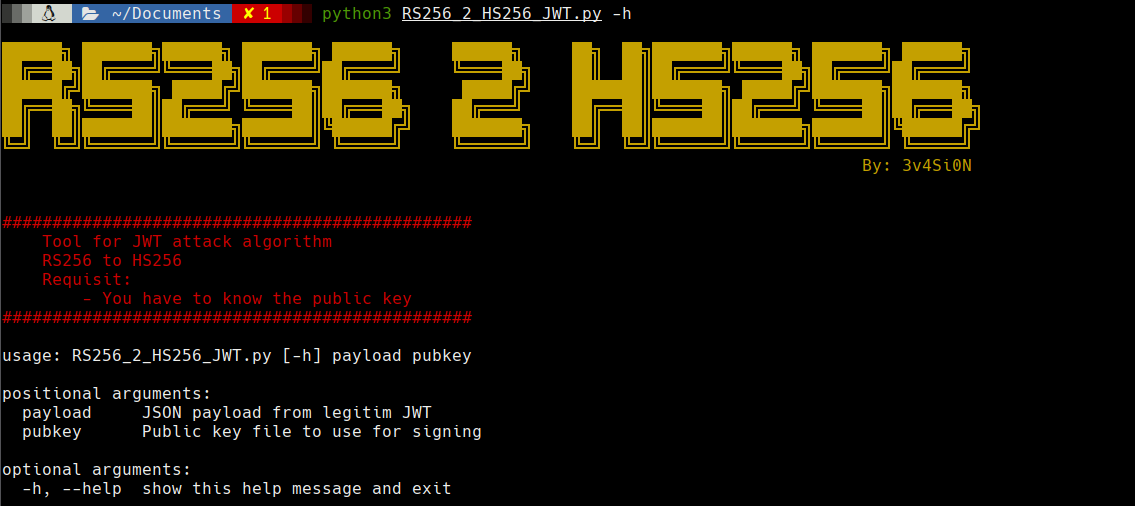 3v4si0n/rs256-2-hs256
Attaque JWT pour changer l'algorithme RS256 en HS256
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
# Procédure pas à pas pour analyste SOC : investigation et remédiation de CVE-2024-3400 (injection de commande PAN-OS) Couvre la détection,…

 lsudoko/antibody
Boucle DevSecOps GitLab Duo où une seconde IA réattaque chaque correctif écrit par l'IA, enregistrant chaque contournement réussi comme un anticorps…
 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100 % local (Ollama) sur des notes et des livres de cybersécurité : récupération hybride, réponses avec citations, assistant de…
 owasp/owasp-hunting
Curated collection of payloads for ethical security testing and bug bounty hunting, covering common web vulnerabilities and attack vectors.
 thisistfs/rogue-framework
Poste de travail de bureau pour le fuzzing AFL++, l'émulation QEMU multi-architecture, le développement de harness, l'analyse headless avec Ghidra,…
 rsactftool/rsactftool
Outil d'attaque RSA (principalement pour les CTF) - récupère la clé privée à partir d'une clé publique faible et/ou déchiffre des données
 hacksysteam/hacksysextremevulnerabledriver
HackSys Extreme Vulnerable Driver (HEVD) - Windows et Linux
 klezvirus/vortex
Kit d'outils de reconnaissance, tests, énumération et eXploitation globale de VPN
 circl/factual-rules-generator
Génère des règles YARA à partir de logiciels installés sur un OS en cours d'exécution pour établir une référence des logiciels connus et trouver des…
 owasp/donkai
DonkAI est un laboratoire pratique pour l'OWASP Top 10 des applications LLM (2025) - aucun vrai LLM n'est requis.
 vivian.maes/bad-secure-rails-app
Application Ruby on Rails volontairement non sécurisée conçue pour étudier les vulnérabilités du Top 10 OWASP et pratiquer les techniques de test de…
 blackvectorops/semantic_firewall
Générer des empreintes sémantiques déterministes pour les fonctions Go. Détecter les backdoors de style xz et vérifier l'équivalence sémantique à…
 bethgelab/foolbox
Une boîte à outils Python pour créer des exemples adversariaux qui trompent les réseaux de neurones dans PyTorch, TensorFlow et JAX.
 xoreaxeaxeax/skitter-creek-bath-salts
Débloquer _tout_ sur le CPU avec le brouillage DRAM