

reconspider
 bhavsec/reconspider
🔎 Le framework d'OSINT open source le plus avancé pour scanner les adresses IP, les e-mails, les sites Web et les organisations.
osintreconnaissancevulnerability-analysis+5
2.8k
bhavsec/reconspider🔎 Le framework d'OSINT open source le plus avancé pour scanner les adresses IP, les e-mails, les sites Web et les organisations.
 cve-search/cve-search
Base de données locale de vulnérabilités CVE/CPE avec recherche, classement, interface web et API pour l'analyse et la gestion hors ligne des…
 sleventyeleven/linuxprivchecker
Script d'énumération Linux local qui identifie les vecteurs d'escalade de privilèges incluant les mauvaises configurations, les fichiers modifiables…
 ayoubfathi/leaky-paths
Une collection de chemins spéciaux liés à des API sensibles courantes, des internes devops, des configurations de frameworks, des erreurs de…
 p0dalirius/apachetomcatscanner
Un script Python pour analyser les vulnérabilités du serveur Apache Tomcat.
 ucsb-seclab/difuze
Fuzzer pour pilotes du noyau Linux
 shiva108/ai-llm-red-team-handbook
AI / LLM Red Team Field Manual & Guide du Consultant
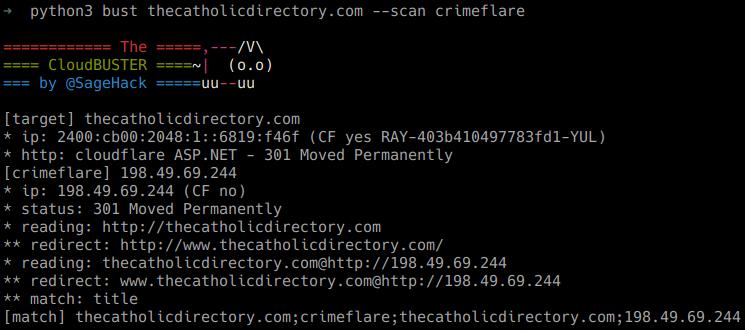 sagehack/cloud-buster
Un résolveur Cloudflare qui fonctionne
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 xsscx/fuzz
Signatures d'injection de produits, entrées malveillantes, XSS, injection d'en-têtes HTTP, XXE, RCE, Javascript, XSLT
 mceeomoba/apex-kev-change-desk
Comparaison hors ligne d'instantanés CISA KEV pour l'examen des modifications au niveau des champs. Prototype gratuit, pas une évaluation de…
 joda32/adit
Reconnaissance Active Directory et audit de sécurité en lecture seule via ADWS (net.tcp/9389), en Go
 rin449/bhpai
Plateforme d'analyse de malwares multi-format combinant un sandbox Windows furtif Ring-3, des analyseurs statiques PE/PDF, la récupération de clés de…
 osquery/osquery
Instrumentation, surveillance et analyses du système d'exploitation propulsées par SQL.
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 Liste géniale de toutes sortes de ressources pour apprendre le piratage éthique et les tests d'intrusion.
 vulnerscom/getsploit
Rechercher et télécharger des exploits publics depuis la base de données Vulners — en ligne, ou entièrement hors ligne à partir d'un index local…
 kac89/vulnrepo
VULNRΞPO - Générateur de rapports de vulnérabilités gratuit et dépôt, chiffré de bout en bout ! Modèles de problèmes, CWE,CVE,MITRE ATT&CK,PCI DSS,…
