

opengrep
 opengrep/opengrep
🔎 Static code analysis engine to find security issues in code.
defensive-toolsstatic-analysisvulnerability-scanners+7
3.4k
opengrep/opengrep🔎 Static code analysis engine to find security issues in code.
 irsdl/ysonet
Générateur de charges utiles de désérialisation pour divers formateurs .NET
 ly4k/certipy
Outil pour l'énumération et l'abus des services de certificats Active Directory

 roccoammon/active-directory-health-check
Outil GUI PowerShell qui exécute 54 contrôles de bonnes pratiques de santé et de sécurité sur Active Directory, signalant les lacunes en matière de…
 soufianecyber/quantum-safe-migration
Boîte à outils de niveau entreprise pour auditer et migrer les infrastructures héritées vers la cryptographie post-quantique (PQC) hybride.
 fauxrougee/smartscanner-source
Scanner de vulnérabilités web construit avec C++17 et Qt 6, doté d'une interface graphique, d'une CLI, d'un crawling configurable et de rapports…
 trailofbits/polytracker
Un outil d'instrumentation basé sur LLVM pour le suivi universel de taint, l'analyse de flux de données et le traçage.
 dependency-check/dependencycheck
OWASP dependency-check est un utilitaire d'analyse de composition logicielle qui détecte les vulnérabilités publiquement divulguées dans les…
 vulhub/vulhub
Environnements vulnérables pré-construits basés sur Docker-Compose
 rshipp/awesome-malware-analysis
Définancer la police.
 edoardottt/awesome-hacker-search-engines
A curated list of awesome search engines useful during Penetration testing, Vulnerability assessments, Red/Blue Team operations, Bug Bounty and more
 ghostpack/seatbelt
Seatbelt est un projet C# qui effectue un certain nombre de "vérifications de sécurité" d'analyse des hôtes, pertinentes à la fois d'un point de vue…
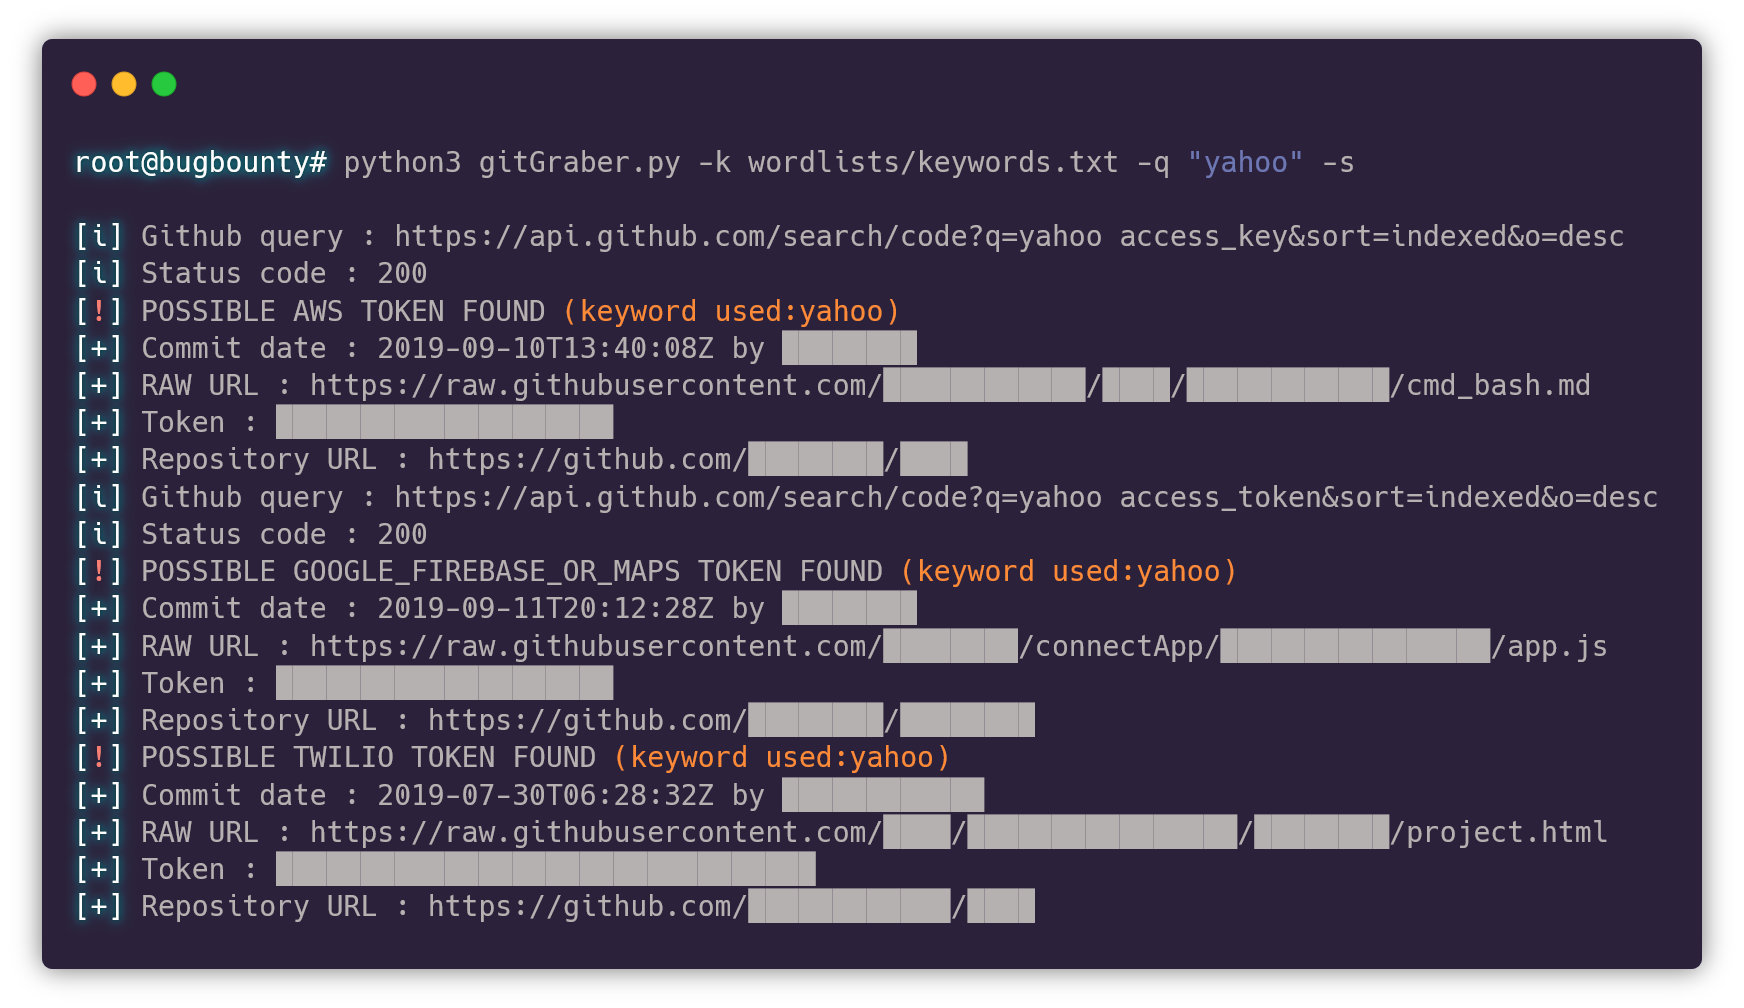 hisxo/gitgraber
gitGraber: surveiller GitHub pour rechercher et trouver des données sensibles en temps réel pour différents services en ligne tels que : Google,…
 tz98lab/dlr-ne-ics-security
Code de recherche implémentant le calcul de l'équilibre de Nash dynamique à rang faible pour les jeux de sécurité ICS stochastiques entre menaces…
 vanhoefm/krackattacks-scripts
Scripts pour vérifier les clients WPA2 et les APs contre les vulnérabilités de réinstallation de clé KRACK en utilisant hostapd modifié et la…
 psypanda/hashid
Logiciel pour identifier les différents types de hachages -
 simsong/bulk_extractor
Ceci est l'arbre de développement. Les téléchargements de production se trouvent à :
 kathanp19/jsfscan.sh
Automatisation pour la reconnaissance JavaScript dans le bug bounty.