
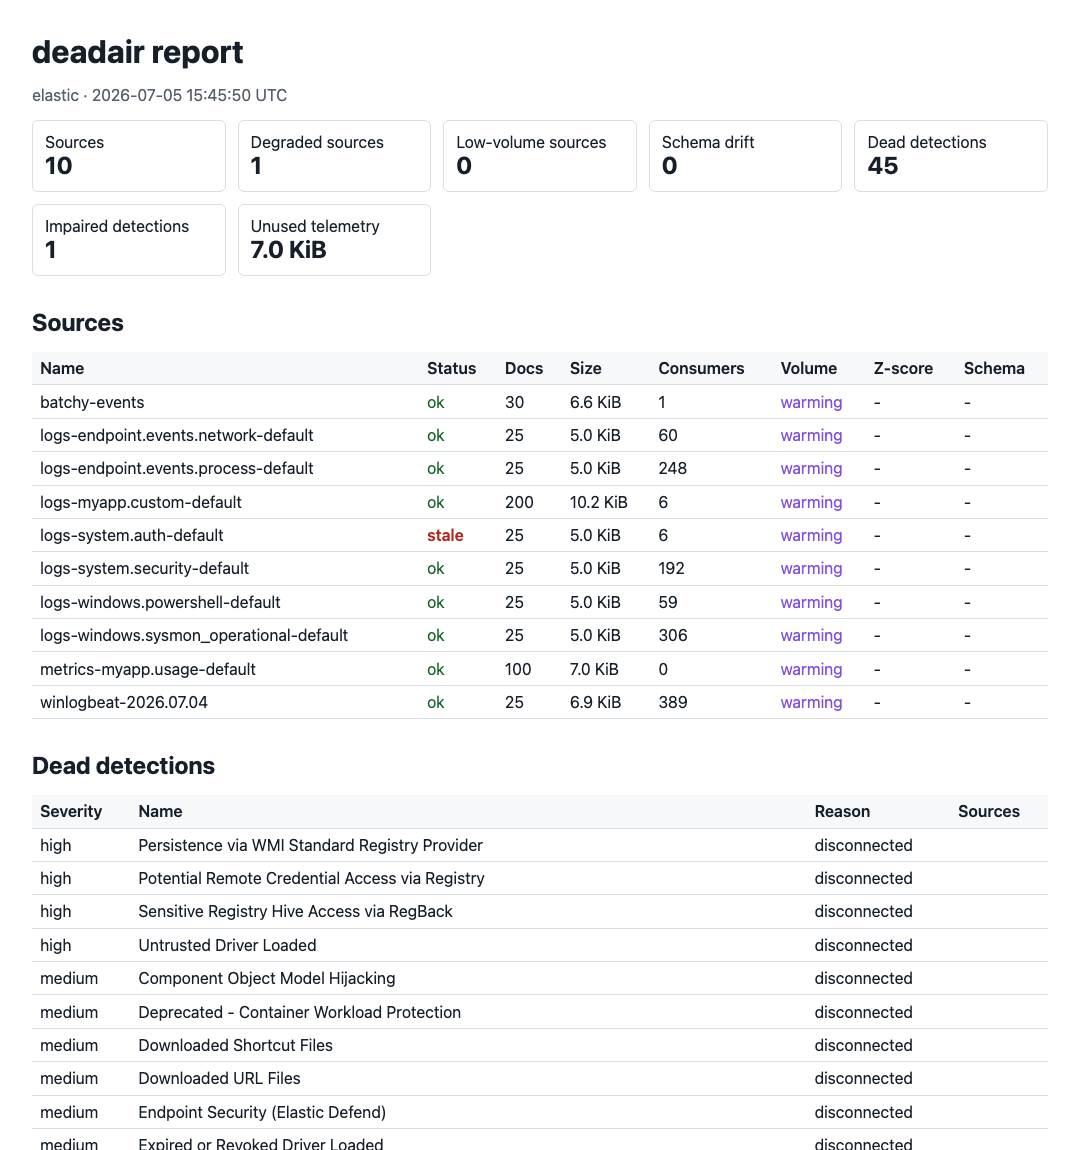
deadair
 big-comfy/deadair
Trouve les règles de détection de votre SIEM qui sont aveugles.
vulnerability-analysisconfiguration-auditinglog-analysis
big-comfy/deadairTrouve les règles de détection de votre SIEM qui sont aveugles.
 anchore/syft
Outil CLI et bibliothèque pour générer une nomenclature logicielle à partir d'images de conteneurs et de systèmes de fichiers.
 aquasecurity/kube-hunter
Chassez les failles de sécurité dans les clusters Kubernetes
 ps5dev/byepervisor
Un exploit de l'hyperviseur PS5 pour les firmwares 1.xx-2xx.
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
 vmware-labs/attack-surface-framework
Outil de découverte de la surface d'attaque réseau externe et interne
 whgojp/javaseclab
Laboratoire complet sur les vulnérabilités Java avec code vulnérable et corrigé, scénarios d'attaque, notes d'audit source/sink et recommandations de…
 panda-re/lava
LAVA: Large-scale Automated Vulnerability Addition
 owasp/wrongsecrets
Application vulnérable avec des exemples montrant comment ne pas utiliser les secrets
 maaaaz/androwarn
Encore un analyseur de code statique pour applications Android malveillantes
 mpast/mobileaudit
Application Django qui effectue une analyse SAST et une analyse de malwares pour les APK Android.
 nu11secur1ty/cisco
Boîte à outils d'audit de sécurité pour les équipements réseau Cisco, axée sur l'examen de la configuration, la détection de vulnérabilités et les…
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Rôle Ansible qui simule un scénario réaliste d'exploitation de la CVE-2025-31161 sur CrushFTP, avec rotation des fichiers de données sensibles et…
 cumakurt/mudos
Outil de test DDoS multi-vecteurs en ligne de commande avec 129 vecteurs d'attaque volumétriques, protocolaires, applicatifs et par amplification…
 asmitdesai/ubuntils
CLI/TUI Python pour le triage forensique des systèmes Ubuntu — détecte et remédie aux mécanismes de persistance avec collecte d'artefacts,…
 radareorg/r2ai
Plugin IA pour Radare2 utilisant des LLM locaux ou distants pour la décompilation, l'explication de fonctions, la détection de vulnérabilités, le…
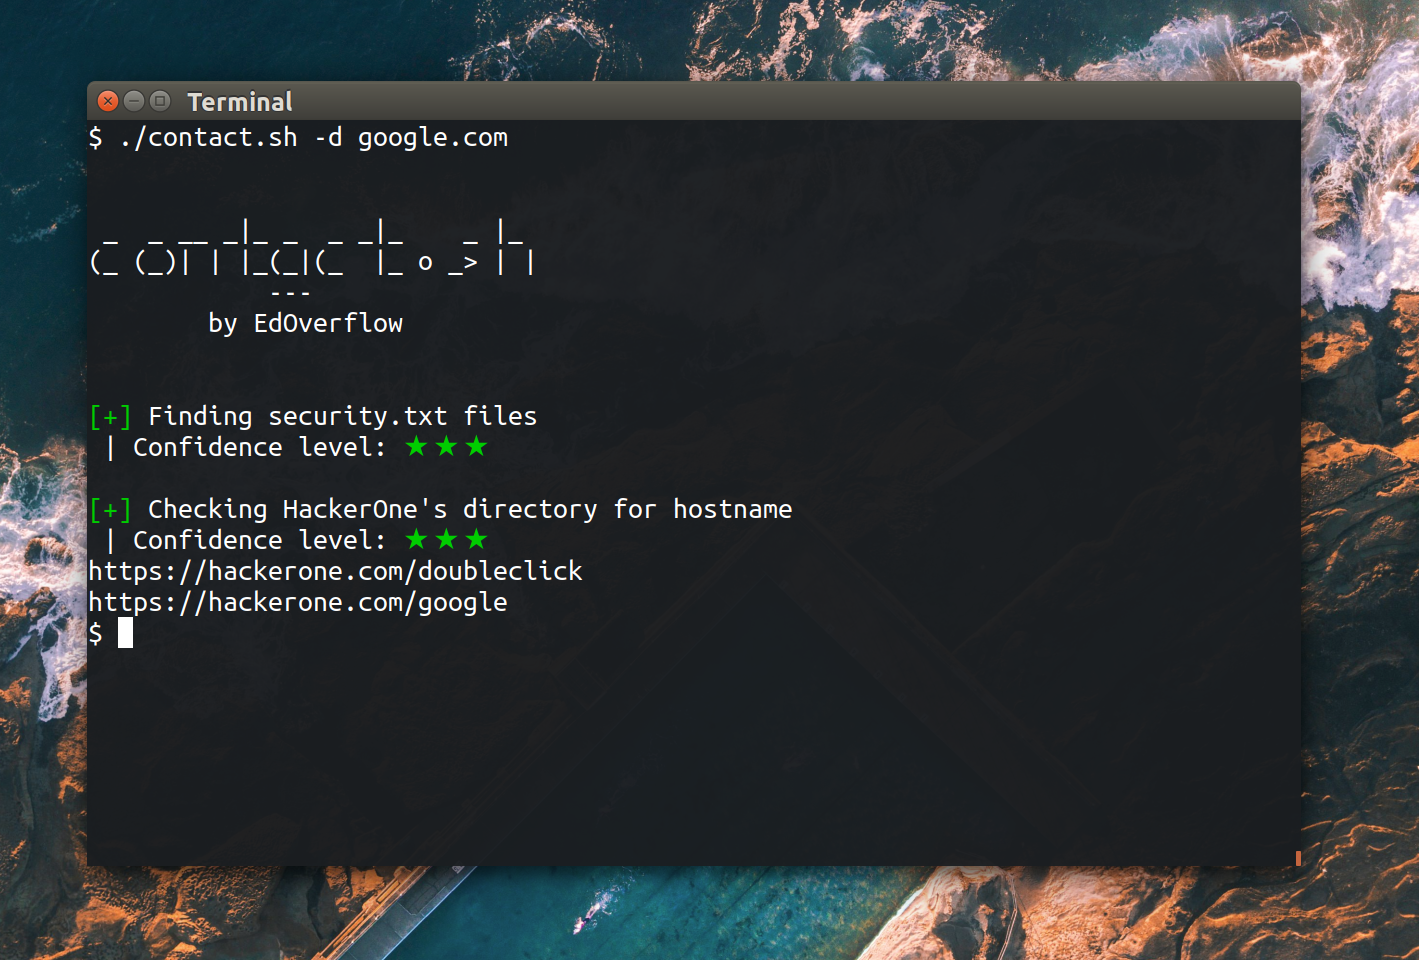 edoverflow/contact.sh
Un outil OSINT pour trouver des contacts afin de signaler des vulnérabilités de sécurité.
 owasp/sbom-vex-taint-analysis
Automated SBOM-to-VEX pipeline using a secure multi-agent AI system to analyze CVEs, reason about exploitability, and generate signed CycloneDX VEX…