

cwe-tool
 owasp/cwe-tool
Un outil de découverte de CWE en ligne de commande basé sur la base de données OWASP / CAPSEC de Common Weakness Enumeration.
static-analysisvulnerability-analysiscode-analysis+3
owasp/cwe-toolUn outil de découverte de CWE en ligne de commande basé sur la base de données OWASP / CAPSEC de Common Weakness Enumeration.
 som3canadian/some-tools
Quelques outils de pentest. Installez et tenez à jour quelques outils de pentest. Je les ai utilisés pour réussir mon examen OSCP.
 seifreed/yaraast
Une puissante bibliothèque Python et un outil CLI pour parser, analyser et manipuler les règles YARA via la représentation en arbre de syntaxe…
 synacktiv/mofos
Framework de manipulation de machines virtuelles
 ustayready/shredhound
Petit utilitaire pour découper un grand fichier JSON BloodHound en fichiers plus petits afin de faciliter leur importation.
 trailofbits/cvedb
Bibliothèque et utilitaire d'interrogation de CVE utilisant un stockage local synchronisé directement avec la National Vulnerability Database.
 nautilusbits/retrokit
Boîte à outils Headless-Ghidra pour l'ingénierie inverse des jeux DOS 32 bits et Win32 (1993-2010) : chargeur LE/LX propre, conventions d'appel…
 lawndoc/mediator
Un shell inversé extensible et chiffré de bout en bout qui fonctionne à travers les réseaux sans redirection de ports.
 redcanaryco/ebpfmon
Interface utilisateur en terminal pour la surveillance et l'inspection en temps réel des programmes et cartes eBPF à l'aide de bpftool, permettant le…
 elandio-com/sharemylogin
Partage d'identifiants à connaissance zéro
 martyx00/collare
Solution de collaboration en rétro-ingénierie multi-outils.
 dydtjr1128/remoteassistance-cpp
[WIP]RemoteAssistance de type TeamViewer(C++)
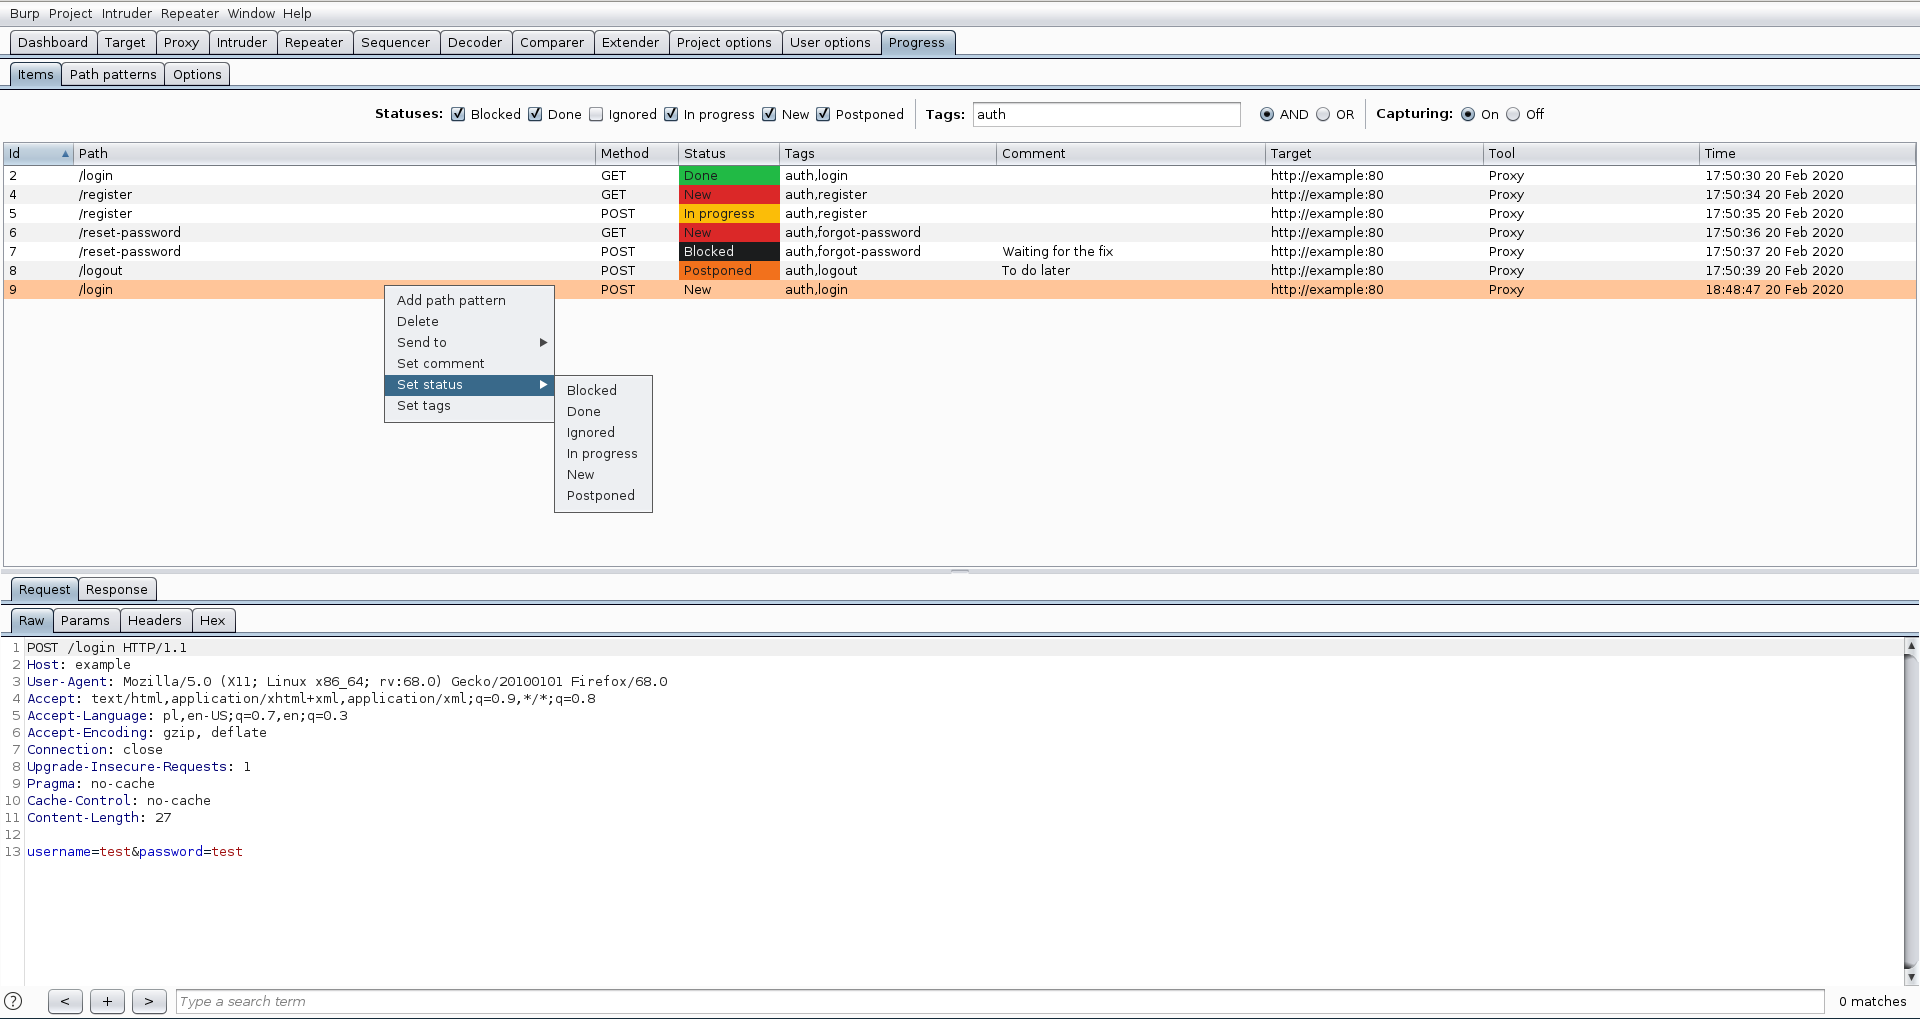 dariusztytko/progress-burp
Extension Burp Suite pour suivre la progression de l'évaluation des vulnérabilités
 onescripter/wmiexec
Exécuter des commandes Windows à distance et capturer la sortie en utilisant uniquement WMI et PowerShell (sans remoting).
 xenoncyber/envy
Un outil basé sur le terminal pour la gestion de secrets avec prise en charge à la fois de tui et de cli
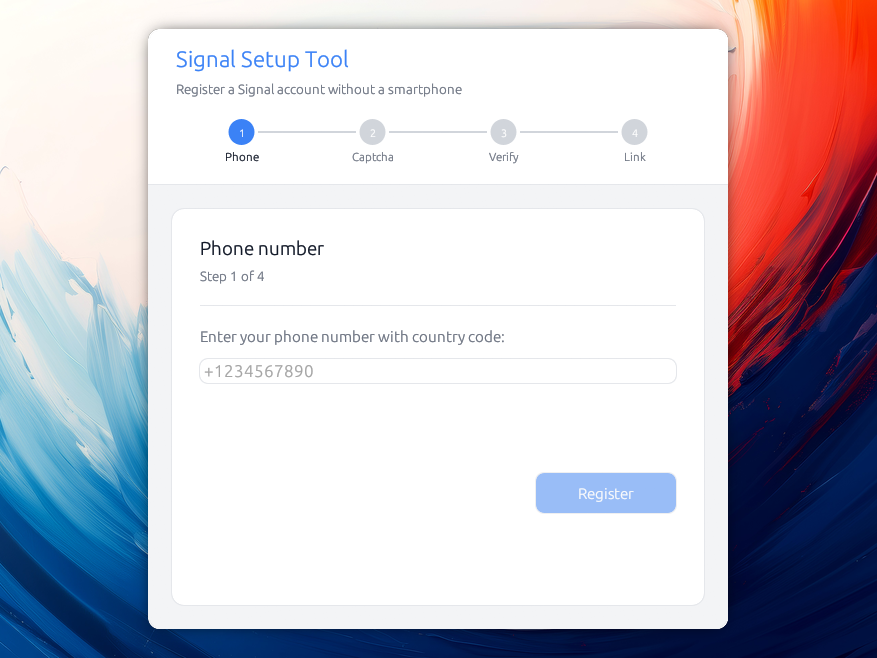 almet/signal-without-smartphone
Application de bureau pour enregistrer un compte Signal et lier Signal Desktop sans nécessiter de smartphone, en utilisant les protocoles…
 xchwarze/magic-extractor
Outil d'extraction Windows universel qui détecte les fichiers inconnus et les achemine vers l'extracteur intégré approprié.
 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…