

handoff
 pion/handoff
Démarrez WebRTC dans le navigateur—exécutez-le ailleurs
packet-sniffing-analysisreverse-engineeringscripting-automation+2
188
pion/handoffDémarrez WebRTC dans le navigateur—exécutez-le ailleurs
 justicerage/ffm
Mode de combat pour la liberté : harnais de hacking open source
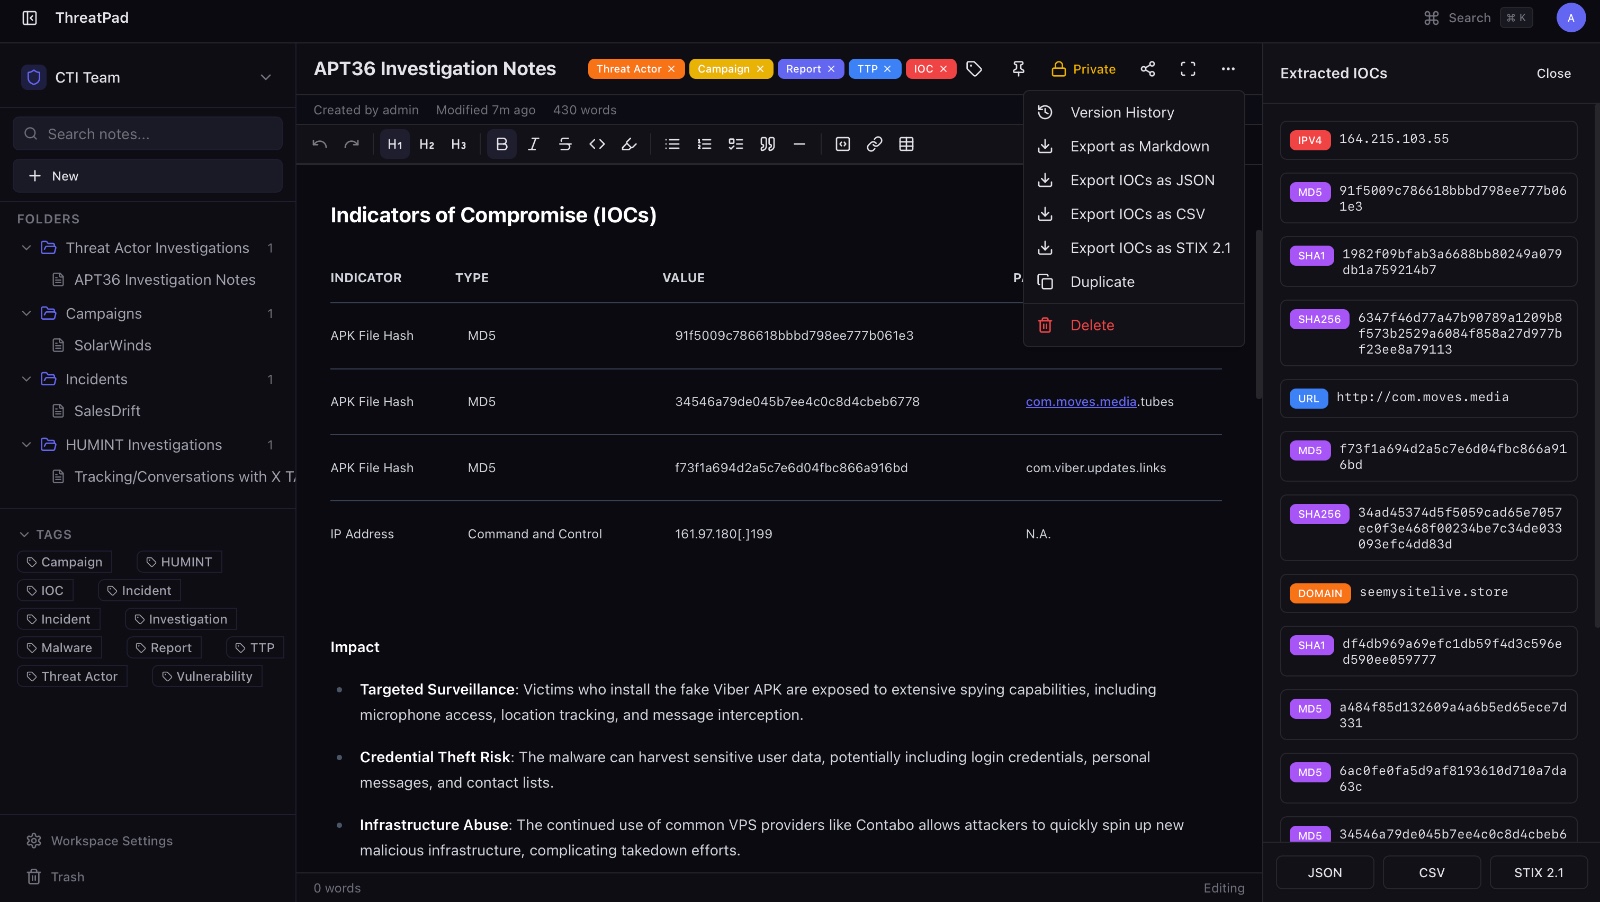 bhavikmalhotra/threatpad
Plateforme open-source collaborative de prise de notes pour les équipes de cybersécurité et de CTI. Extraction automatique d'IOC, export STIX 2.1,…
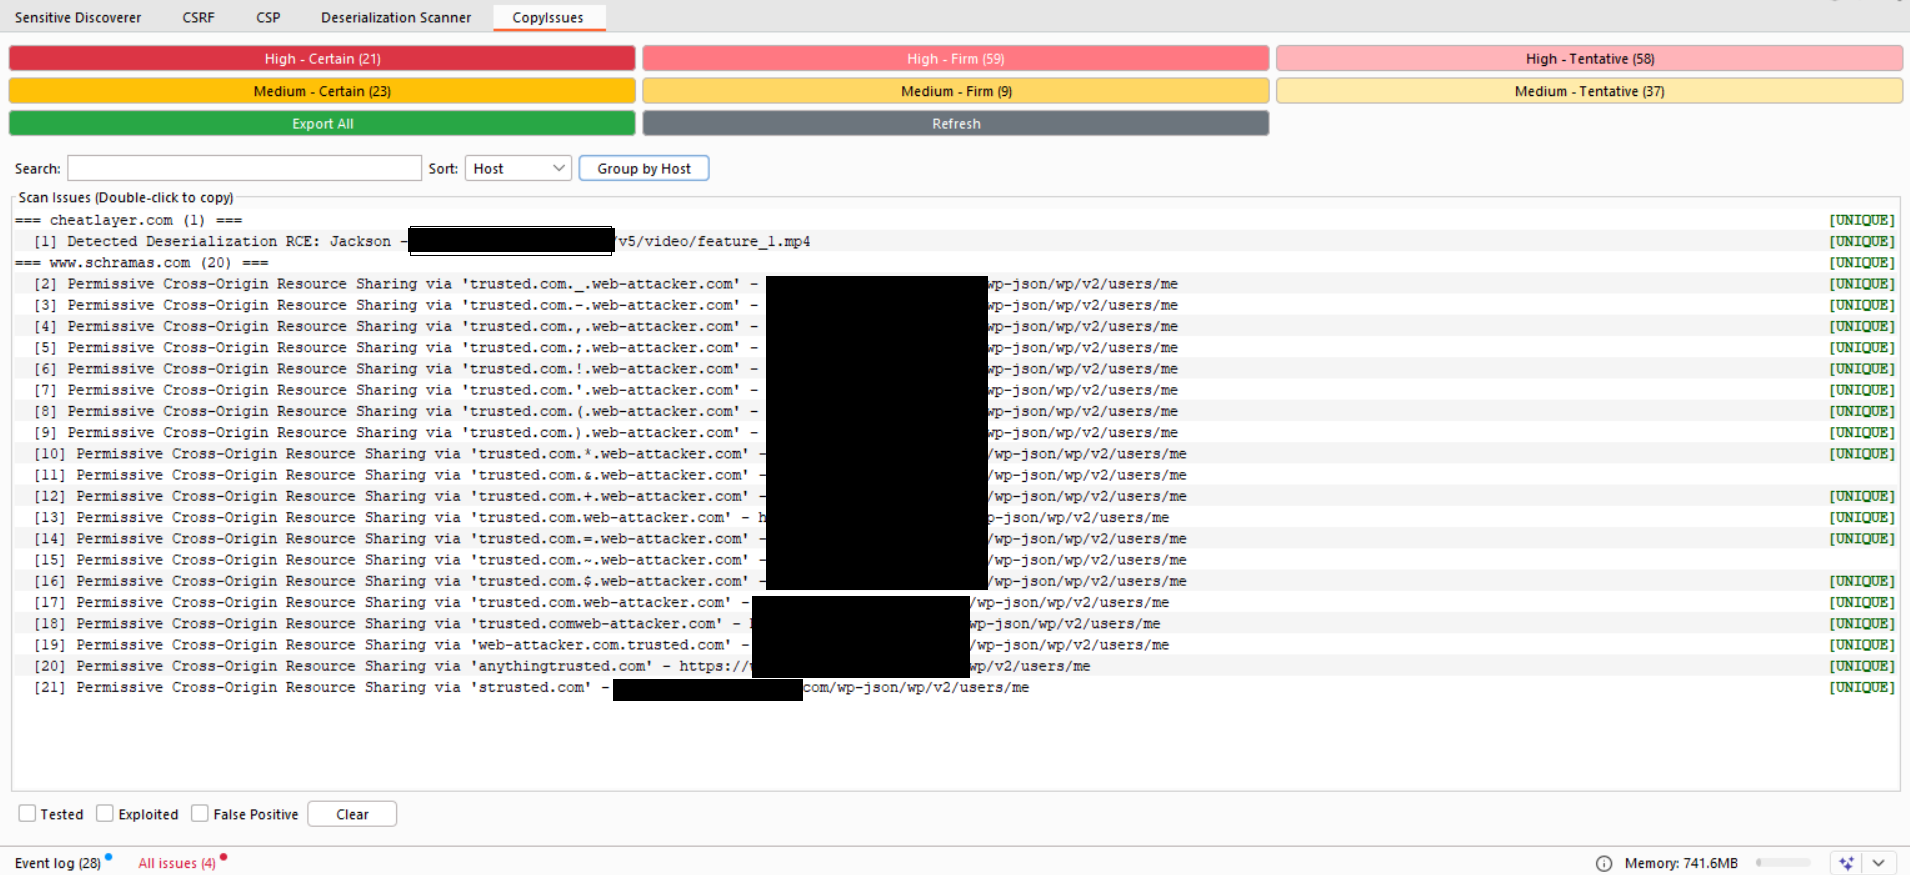 teycir/burpcopyissues
Extension Burp Suite permettant de copier facilement les problèmes.
 teycir/diffcatcher
Un outil CLI Rust qui découvre récursivement les dépôts Git, capture les changements d'état, génère des diffs, extrait des éléments de code avec des…
 v9mirza/lazyports
lazyports est un outil d'interface terminal pour visualiser et gérer les ports réseau. Il fournit un tableau interactif pour inspecter les processus…
 p3ng0s/archlive
ISO live d'équipe red team pour accès physique, basée sur Arch Linux
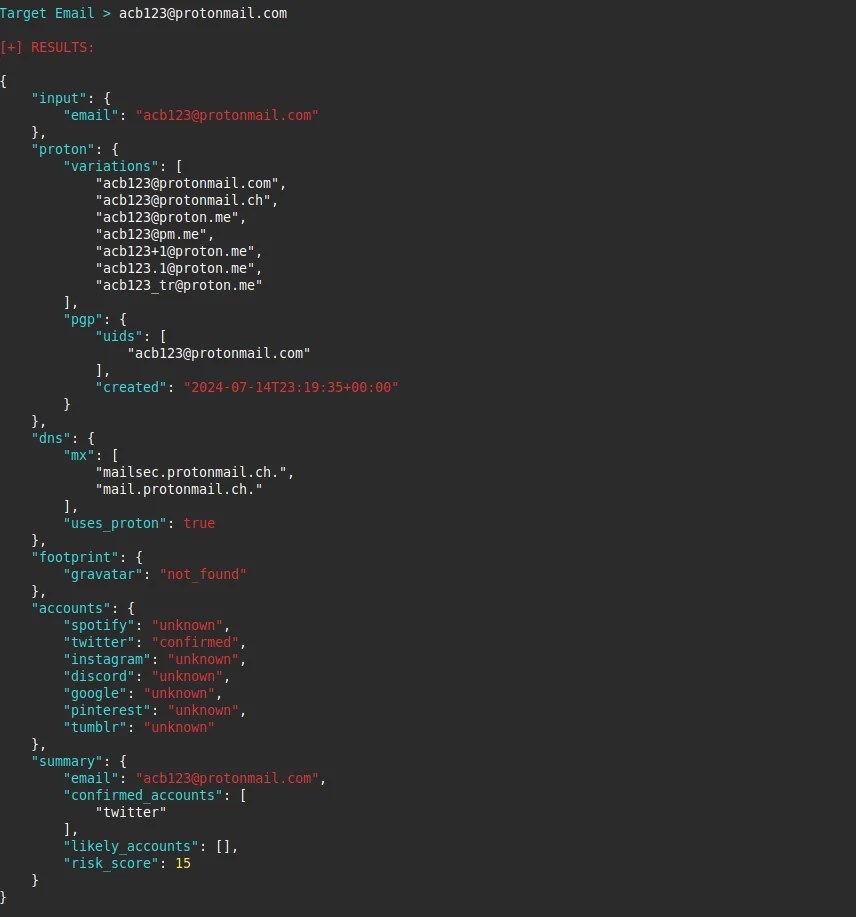 emrekybs/protonscope
Outil OSINT Python léger qui analyse les adresses e-mail afin d'extraire des renseignements et des données d'empreinte numérique, avec un accent sur…
 0xbartita/cookie-swapper
Extension Burp Suite qui remplace automatiquement les cookies et en-têtes dans les requêtes à l'aide de règles configurables. Élimine le…
 tapanmeena/azpim
Un outil en ligne de commande pour gérer les activations de rôles Azure Privileged Identity Management (PIM) directement depuis votre terminal.
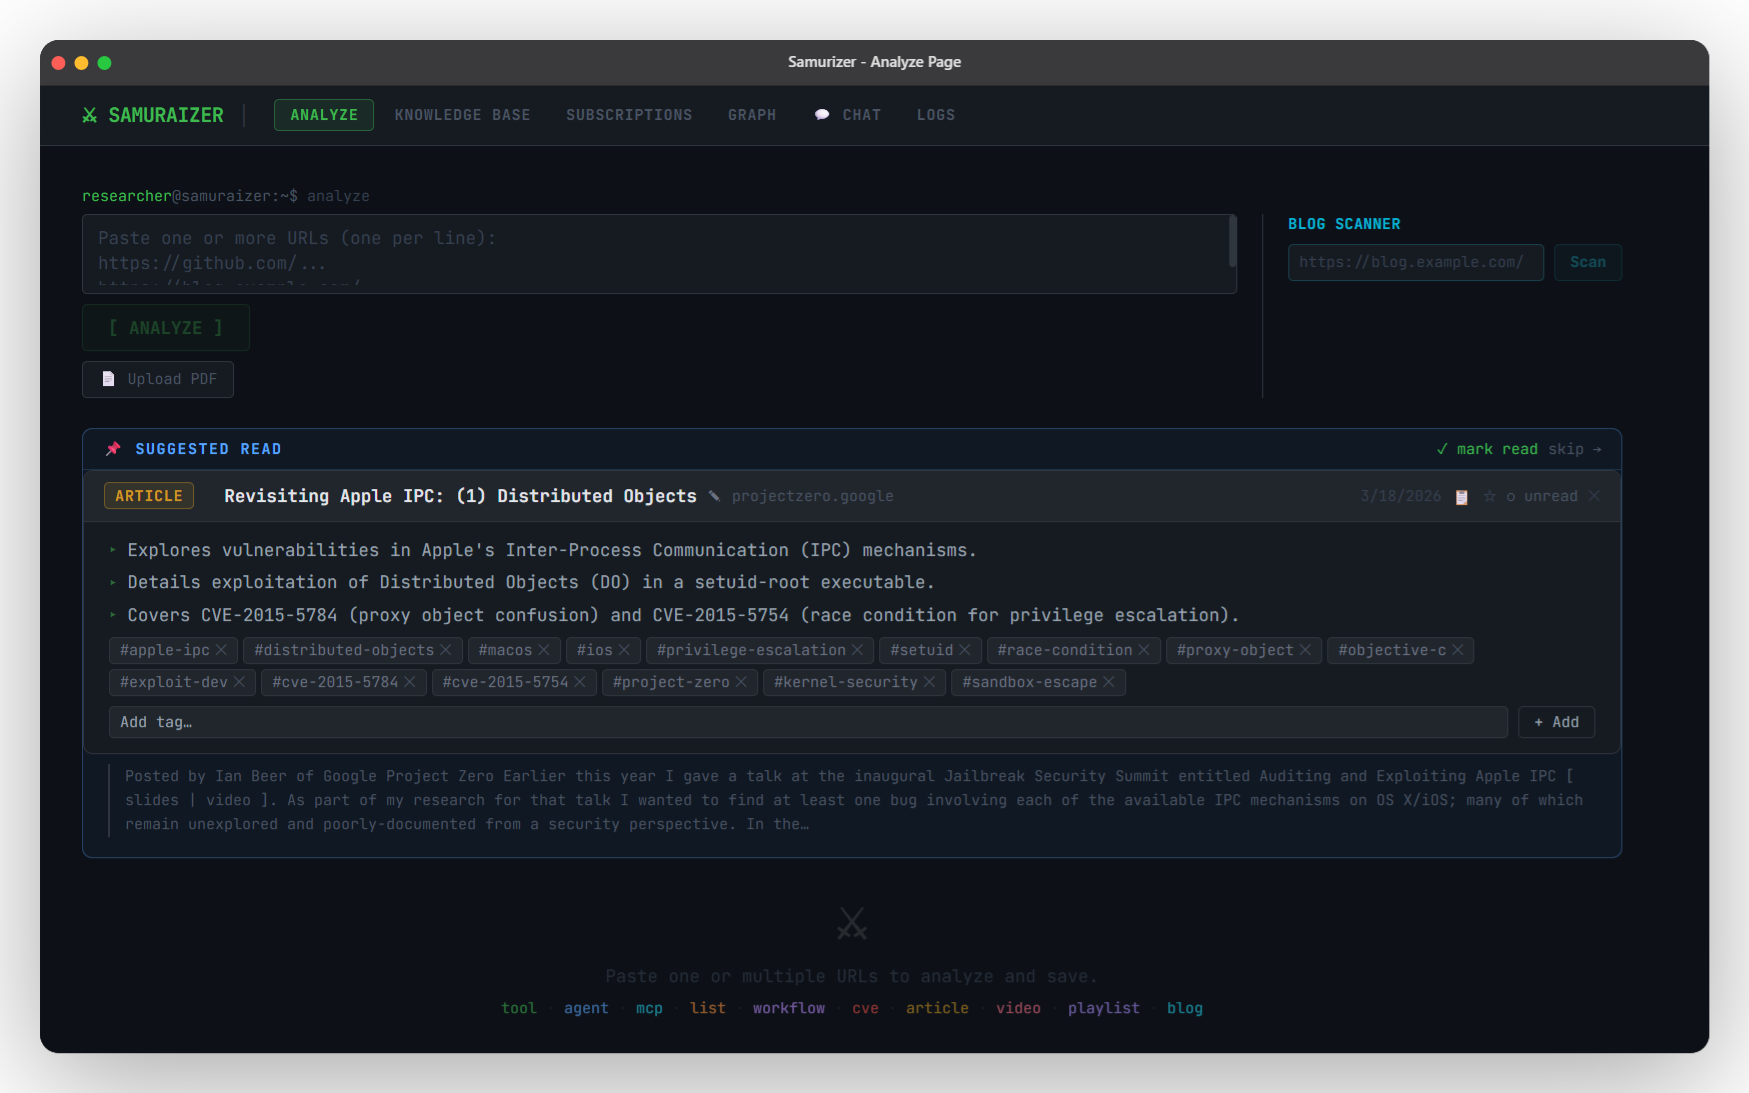 zomry1/samuraizer
NotebookLM dopé aux stéroïdes — conçu spécialement pour les chercheurs en sécurité.
 michal-pielka/punchline
Messagerie chiffrée pair-à-pair en Rust avec Noise IK et UDP NAT hole punching
 zakipedio/bridgehead
Accès natif C++ à Active Directory via ADWS, pas de .NET, pas de WCF, pas de pile HTTP.
 infinitycurvelabs/vm-filesystem
Interaction avec le système de fichiers via l'exécution de la machine virtuelle firebeam
 synacktiv/sap_logon_ticket
Toolkit général lié au mécanisme SSO de SAP : les Logon Tickets
 abdullahaligun/reachability-check
Vérificateur de connectivité réseau basé sur le navigateur pour tester les règles de pare-feu, les restrictions d'accès et la conformité aux…
 prophetcraft/jarhunter
Outil d'analyse JAR pour explorer, rechercher et extraire des classes spécifiques de gros fichiers JAR avec recherche de bytecode, extraction…
 fleralex/enseal
Partage de secrets sécurisé et éphémère pour développeurs.