

Archived
makes
 fluidattacks/makes
Un framework de chaîne d'approvisionnement logicielle alimenté par Nix.
cloud-infrastructure-securitygeneral-purpose-utilitiescontainer-security+3
fluidattacks/makesUn framework de chaîne d'approvisionnement logicielle alimenté par Nix.
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 pour analyse Coverity
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
Outil d'analyse de composition logicielle qui détecte les vulnérabilités publiquement divulguées dans les dépendances de projet en utilisant la…
 shoucheng3/codehaus-plexus__plexus-archiver_cve-2018-1002200_3-5
Bibliothèque Java pour créer et extraire des archives (ZIP, TAR, JAR) avec prise en charge de divers formats de compression. Remarque : la version…
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
SDK Java pour l'intégration avec Amazon Web Services, offrant un accès sécurisé aux API de S3, DynamoDB, EC2 et plus encore, avec prise en charge…
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
Back-end indépendant du domaine pour déployer des mises à jour logicielles sur des dispositifs de périphérie contraints, des contrôleurs et des…
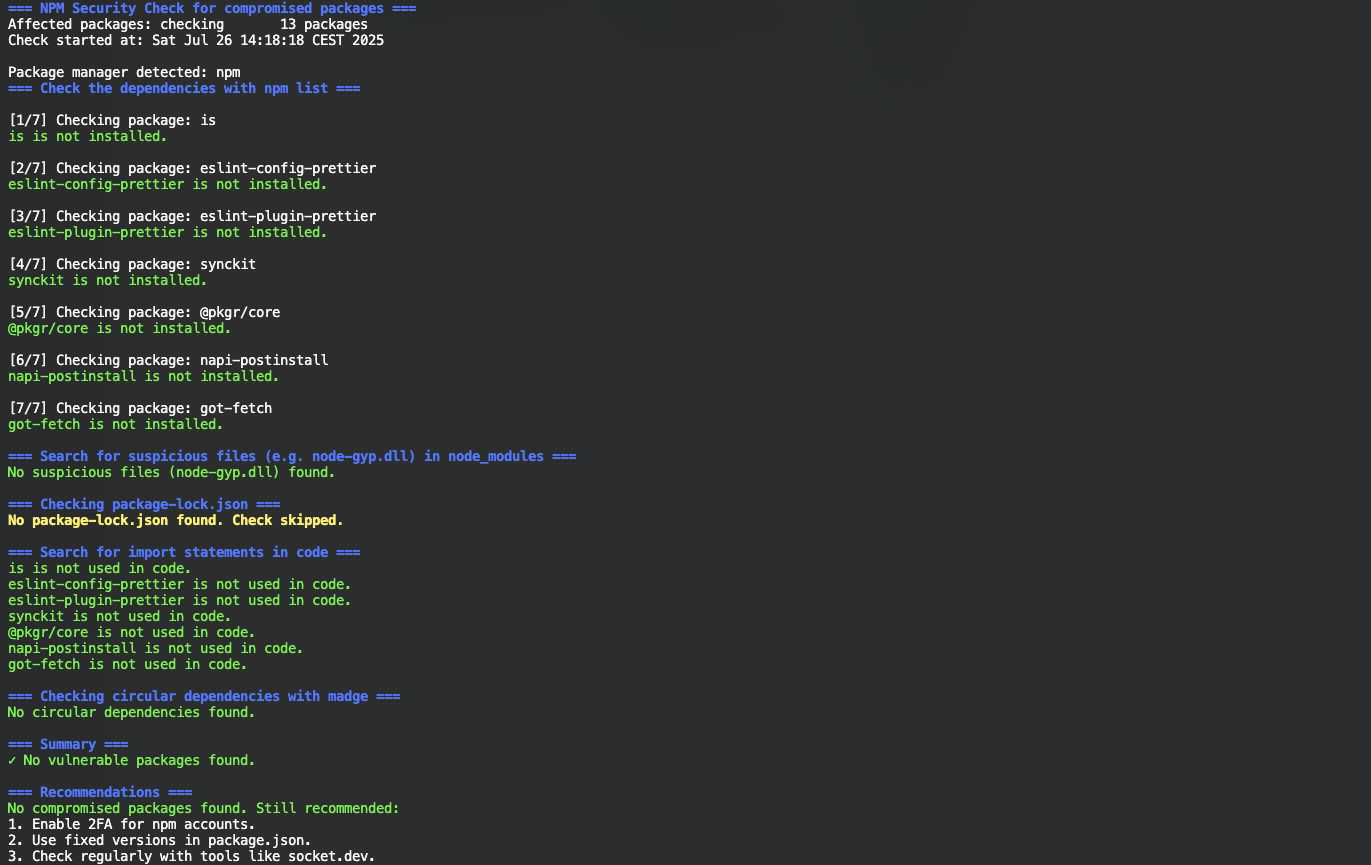 nihilor/cve-2025-54313
Vérifie les projets à la recherche de paquets compromis, de fichiers suspects et d'instructions d'importation.
 ic3-512/linux-root-kit
Simulation de bout en bout d'une attaque par confusion de dépendances Python, escalade de privilèges sudo (CVE-2025-32463) et persistance basée sur…
 ikram124/cve-2024-3094-analysis
Projet d'analyse de sécurité : analyse de CVE réelles
 mindpatch/vulfy
🐺 Vulfy – Scanner de versions de paquets rapide basé sur Rust

 swiftdevcollective/xcodeprojectsecurity
Une application macOS pour analyser les fichiers de projet Xcode à la recherche de problèmes de sécurité potentiels.
 laxmikumari615/linux---security---detect-and-mitigate-cve-2024-3094
Il a été déterminé que du code malveillant a été découvert dans les archives upstream de xz, à partir de la version 5.6.0. # Il a été déterminé…
 k271266/cve-2021-42694
Outil d'analyse statique pour détecter les attaques de substitution homoglyphe dans le code source, en scannant les identifiants Python pour des…
 jaloon/spring-webmvc5
Fork de spring-webmvc 5.3.39 pour corriger CVE-2024-38816, CVE-2024-38819
 matheuzsecurity/elfdoor-gcc
Outil basé sur LD_PRELOAD qui détourne gcc pour injecter du code malveillant dans les binaires lors de l'édition de liens, permettant un déploiement…
 binarly-io/supplychainattacks
Référentiel organisé d'attaques documentées de la chaîne d'approvisionnement du firmware, présentant des IoC, des outils de détection et des…
 checkmarx/checkmarx-cve-2025-30066-detection-tool
Scanne les workflows et journaux GitHub à la recherche d'indicateurs de CVE-2025-30066, détectant les actions malveillantes et les secrets exposés…
 cycodelabs/raven
Analyse les workflows CI/CD GitHub Actions pour détecter les vulnérabilités de sécurité, indexe les résultats dans une base de données graphique…